我们的安全方针
我们在安全方面的一切工作都围绕四个核心理念:透明、可验证、提供合规证明工具、以及独立认证保障。
透明度
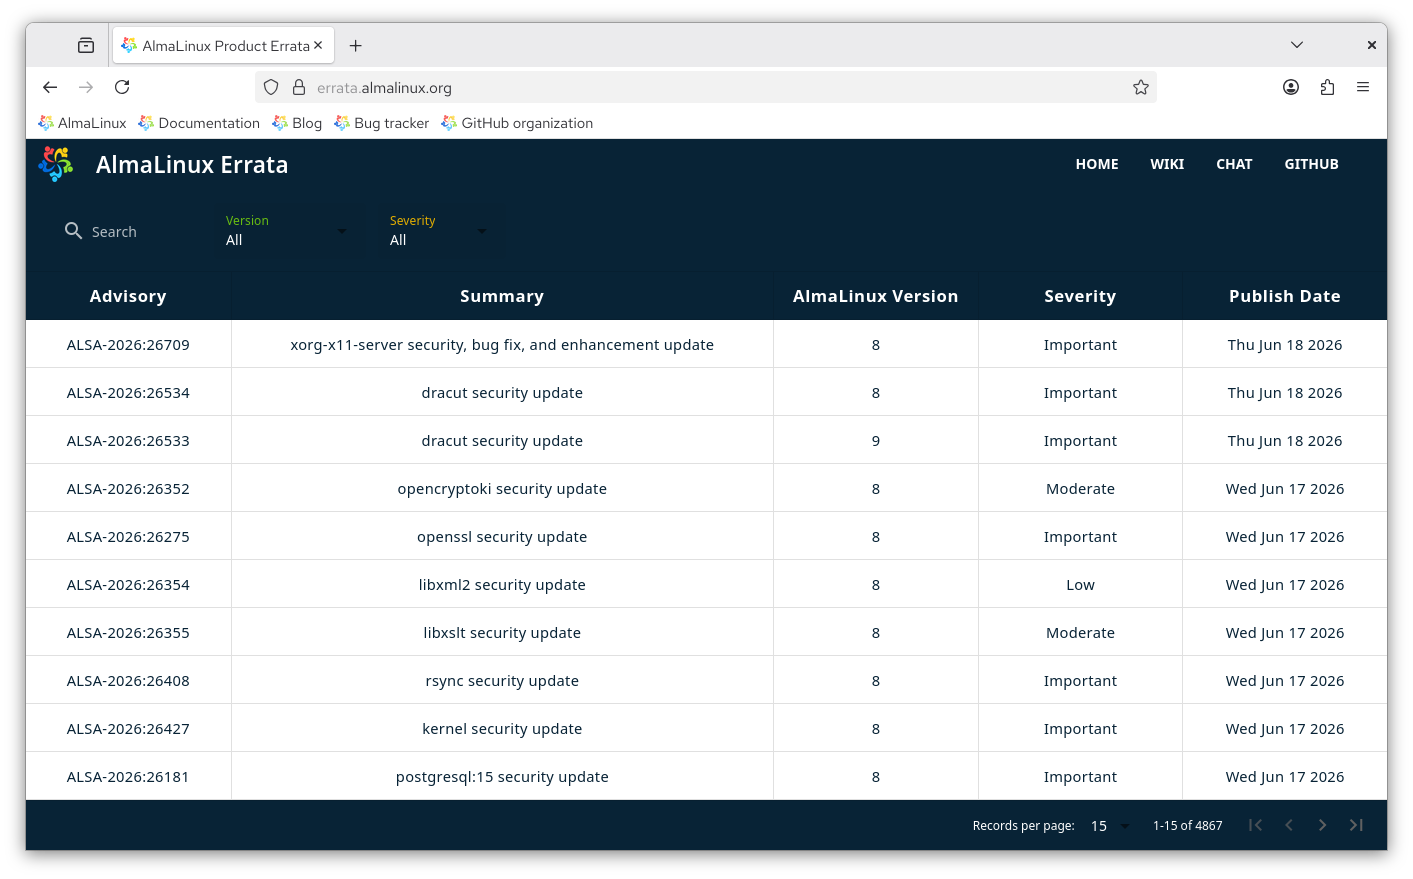
针对我们发布的每项修复,都会公开发布相应的勘误与安全公告。
可验证的供应链
您可以检查已签名的软件包和软件材料清单。
合规性与强化
使用 OpenSCAP、OVAL 和 CIS 工具集来审计和加固您的系统。
独立认证
已通过FIPS 140-3认证并获得通用标准(CC)认证,目前还有更多工作正在进行中。
我们提供的
这些是 AlmaLinux 为您提供的基础组件,用于安全防护、验证和审计系统。包括我们发布的安全公告和您自行运行的工具。 您也可以订阅 AlmaLinux 安全邮件列表 以在公告发布后立即获取通知。
合规性与强化
使用 OpenSCAP 和 SCAP Workbench 指南以及 CIS 基准,对您的系统进行审计和加固。
漏洞数据
公开的 OVAL 数据流为 AlmaLinux OS 8、9、10 提供可机器读取的漏洞信息。
我们如何应对安全问题
已披露的漏洞数量持续上升,而借助AI开展的研究、概念验证以及公开披露正进一步加速这一趋势。没有任何发行版能够保证在任何时间点修复所有漏洞。而我们能提供的,是清晰且一致的处理流程。
应用上游的补丁
我们对大多数补丁进行上游跟踪。AlmaLinux OS 基于与企业级 Linux 生态系统其他部分相同的源码构建,因此当上游修复被推送后,我们便会对其进行构建、测试和发布。每个安全修复都会以公告形式(即 ALSA)发布,评级为严重、重要、中等或低危,并附带可机器读取的 OVAL 和 OSV 数据和发送至安全邮件列表的通知。
在上游之前应用补丁
有时,某个问题对社区来说重要到足以在上游发布之前就应用补丁。这些补丁会由AlmaLinux工程指导委员会(ALESCo)进行审查和批准,该委员会负责指导发行版的技术方向。当上游发布自己的修复方案时,我们会相应地与之协调一致。 在可能或合适的情况下,我们也会发送上游发布的补丁:每个人都应受益于开源项目的工作。 任何人都可以提交补丁请求,通过 ALESCo 频道 在 chat.almalinux.org 上。以下是我们已发布或提供用于测试的几个补丁示例:
直接报告
我们处理直接向我们报告的问题的方式取决于其影响范围。我们通常会在2到3天内确认并回复相关报告。
- 需要协调披露的系统问题,请发送邮件至 security@almalinux.org 以便我们协调负责任的补丁和发布。
- 无需协调的操作系统问题,请提交至 bugs.almalinux.org 。
- 任何不属于操作系统本身的内容,例如 ELevate 或本网站:请在该项目的仓库中创建一个issue 。
如果某个直接报告的问题确实是上游问题,我们将引导您向上游报告,以便在源头解决并惠及所有人。提交至linux-distros邮件列表的关键问题将在披露当天进行修复。请参阅我们的 漏洞披露政策 以了解详细信息。
独立认证
正式的第三方认证体系为我们的安全工作提供了独立认证。AlmaLinux操作系统已通过FIPS 140-3认证,并获得通用标准(CC)认证,且目前还有更多认证工作正在进行中。
GPG 密钥
AlmaLinux 使用 GPG 密钥对所有软件包进行签名,dnf 和图形更新工具默认验证这些签名。我们建议在安装软件包之前验证其签名。
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
已过期但仍然是可信密钥。
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
安全启动证书
AlmaLinux 从 8.4 版本开始提供安全启动支持。它的 shim 通过了 官方审核 并由微软签名。AlmaLinux shim 信任以下证书:
当前
| 证书 | 签署人: | 验证人: | 有效性 |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Expires 14.03.2034 |
上一页
这些证书已过期,但仍被信任。
| 证书 | 签署人: | 验证人: | 有效性 |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Expired 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Expired 19.01.2025 |