AlmaLinux OS FIPS 140-3 doğrulamasından geçmiştir
AlmaLinux OS 9.2, NIST CMVP Active listesinde FIPS 140-3 doğrulanmış kriptografik modüller taşır; bunlar arasında bir EL9 dağıtımı için ilk FIPS 140-3 çekirdek sertifikası da vardır. FIPS modunu etkinleştirebilir ve tanınan bir kriptografik standarda uyabilirsiniz — ticari olmayan kullanım için ücretsiztir.
Genel Bakış
FIPS 140-3, kriptografik güvenlik için yaygın olarak altın standart olarak kabul edilir ve ABD'nin çok ötesinde tanınır ve talep edilir. AlmaLinux OS 9.2 bunu karşılar: çekirdeği ve OpenSSL kriptografik modülleri, NIST Kriptografik Modül Doğrulama Programı tarafından bağımsız olarak doğrulanmıştır ve Active olarak listelenir.
Bu, AlmaLinux'i FIPS 140-3 doğrulanmış çekirdeğe sahip ilk EL9 dağıtımı yapar ve doğrulanmış paketler ticari olmayan kullanım için ücretsiztir. İşte FIPS'in ne olduğu, neden önemli olduğu ve nasıl açıldığı.
Doğrulama, CloudLinux'un kurumsal destek kolu ve AlmaLinux'un kurucu platin sponsoru olan TuxCare tarafından sponsorlendi. TuxCare, önemli mühendislik maliyetini ve eforunu üstlendi ve doğrulanmış paketleri topluluğun ticari olmayan kullanımı için kullanılabilir hale getiriyor.
Buraya nasıl geldik
| Tarih | Kilometre taşı |
|---|---|
| Aralık 2022 | AlmaLinux OS 9 çekirdeği ve OpenSSL modülleri, NIST'in Implementation Under Test listesine eklendi. |
| Haziran 2023 | Kriptografik algoritmaların doğru uygulandığını doğrulayan CAVP sertifikaları alındı. |
| Eylül 2023 | ESV entropi sertifikaları alındı. AlmaLinux, conditioner olarak SHA3-256 kullanan bir FIPS 140-3 ESV sertifikası kazanan ilk yazılım uygulamasıdır. |
| Ekim 2024 | AlmaLinux OS 9.2 çekirdeği, NIST CMVP Active listesinde FIPS 140-3 doğrulamasından geçmiştir (sertifika #4750); bu, bir EL9 dağıtımı için ilk FIPS 140-3 çekirdek sertifikasıdır. |
| Ekim 2024 | OpenSSL FIPS sağlayıcısı Active listesine eklendi (sertifika #4823). |
Hikayenin tamamını orijinal dilinde okuyun FIPS doğrulama duyurusu ve 9.2 doğrulama güncellemesi.
FIPS nedir?
FIPS (Federal Information Processing Standards), ABD hükümeti tarafından yayımlanan kriptografik standartlardır. FIPS 140-3 güncel sürümdür ve bir kriptografik modülün karşılaması gereken güvenlik gerekliliklerini tanımlar.
Bir modül, ancak akredite bir laboratuvar tarafından test edilmesi ve NIST Kriptografik Modül Doğrulama Programının sonucu sertifikalandırmasından sonra doğrulama kazanır. AlmaLinux OS 9.2, conditioner olarak SHA3-256 kullanan bir FIPS 140-3 ESV sertifikası alan ilk yazılım uygulaması olmuştur.
Doğrulama ile uyum aynı şey değildir. Bir modül, bağımsız laboratuvar testlerinden geçerek ve Active listesine katılarak doğrulama kazanır. Bir sistem, ancak sertifikalı operasyonel ortamında FIPS modunda doğrulanmış bir modül çalıştırdığında uyumludur ve sıradan bir yama ya da çekirdek güncellemesi gibi doğrulanmış kriptografikteki rutin değişiklikler, onu bu sınırın dışına çıkarabilir. Bu nedenle bir sistemi zaman içinde uyumlu tutmak, doğrulanmış modülleri koruyan güncellemelere bağlıdır. Bu paketler ticari olmayan kullanım için ücretsiztir; sürekli FIPS uyumlu yama desteği ve ticari kullanım, TuxCare'in Kurumsal Desteği üzerinden sunulur. Şuna bakın TuxCare'in FIPS sayfası.
Neden önemli
FIPS 140-3 dünya çapında tanınır ve saygı görür. Örneğin Avrupa Birliği'nin NIS 2 Direktifi, yerleşik standartlara dayalı güncel şifrelemeyi şart koşar.
Hükümet, finans, sağlık ve hassas veri işleyen herkes için, doğrulanmış kriptografi üzerinde çalışmak çoğu zaman tercih değil gerekliliktir. FIPS doğrulaması, bu kuruluşlara sistemlerinin altındaki kriptografi hakkında bağımsız güvence sağlar.
Doğrulanmış kriptografi ayrıca DISA Güvenlik Teknik Uygulama Kılavuzu'nun (STIG) bir ön koşuludur. AlmaLinux OS 9, yayımlanmış bir DISA STIG'e sahip birkaç RHEL ailesi dağıtımından biridir; bu da düzenlemeye tabi ve ABD Savunma Bakanlığı ortamlarına resmi bir sertleştirme temeli sunar. Şuna bakın NIST Ulusal Kontrol Listesi Programındaki AlmaLinux OS 9 STIG ve TuxCare'in FIPS ve STIG genel bakışı.
FIPS modunu ücretsiz etkinleştirin
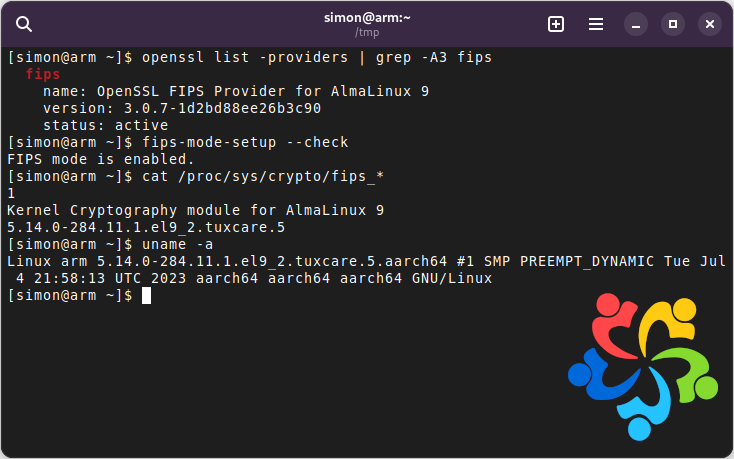
AlmaLinux OS 9.2 çalıştıran herkes, ticari olmayan kullanım için ücretsiz olarak FIPS modunu etkinleştirebilir ve standarda uyabilir. TuxCare deposundaki topluluk paketlerini kurun, FIPS modunu açın ve yeniden başlatın:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
Sistem yeniden başladıktan sonra doğrulanmış kriptografiyle çalışır. Doğrulama dahil tam bir anlatım için şu kılavuza bakın FIPS doğrulama güncellemesi blog yazısı.
Önemli: AlmaLinux OS 9.2 destek durumu
AlmaLinux OS 9.2 artık AlmaLinux OS Vakfı tarafından desteklenmiyor; bu, onun için güncelleme yayımlamadığımız anlamına gelir. AlmaLinux OS 9.3 çıktığında Vakıf desteğinden çıktı. Sürüm desteğiyle ilgili ayrıntılar için şu sayfaya bakın AlmaLinux sürüm notları.
FIPS dahil sürekli destekli kapsam gerekiyorsa, şu sayfalarımıza bakın destek seçenekleri.
Doğrulama çalışmaları daha yeni AlmaLinux sürümlerinde devam ediyor. AlmaLinux 9.6 için FIPS 140-3 sertifikasyonu devam ediyor; kriptografik modülleri NIST'in Modules in Process listesinde yer alıyor. AlmaLinux 9.6 için ücretsiz OpenSSL ve çekirdek modülleri zaten kurulabilir durumda; şuna bakın TuxCare AlmaLinux FIPS dokümantasyonu adımlar için. Daha fazla bilgi için şuna bakın TuxCare'in FIPS sayfası ve 9.6 doğrulama güncellemesi.
Daha fazlasını mı merak ediyorsunuz?
AlmaLinux OS üzerinde FIPS hakkında sorular mı var? Bu işle uğraşan insanlarla konuşmaya gelin. Yardım etmekten memnuniyet duyarız.