AlmaLinux'ta Güvenlik
AlmaLinux OS, şeffaf, doğrulanabilir ve bağımsız olarak sertifikalandırılacak biçimde kurulmuştur. İmzalı paketlerden halka açık errata'lara, uyum araçlarından resmi sertifikalara kadar — işinizin altındaki sisteme güvenmenize nasıl yardımcı olduğumuz işte burada.
Güvenlik bildirimleri Güvenlik açığı bildirin Güvenlik sohbeti
Güvenliğe nasıl yaklaşıyoruz
Güvenlikte yaptığımız her şeyi dört fikir şekillendirir: onu şeffaf tutun, doğrulanabilir yapın, uyumu kanıtlamanız için size araçlar verin ve arkasında bağımsız sertifikasyon olsun.
Şeffaflık
Her yayımladığımız düzeltme için halka açık errata ve güvenlik bildirimleri.
Doğrulanabilir tedarik zinciri
İmzalı paketler ve inceleyebileceğiniz bir Yazılım Malzeme Listesi.
Uyum ve sertleştirme
Sistemlerinizi denetlemek ve sertleştirmek için OpenSCAP, OVAL ve CIS araçları.
Bağımsız sertifikasyon
FIPS 140-3 doğrulanmış ve Common Criteria sertifikalı; daha fazlası yolda.
Ne Sağlıyoruz
Bunlar, sistemlerinizi güvenceye almak, doğrulamak ve denetlemek için AlmaLinux'un size verdiği yapı taşları; yayımladığımız bildirimlerden kendiniz çalıştırdığınız araçlara kadar. Ayrıca şu AlmaLinux Güvenlik Mailing Listesi listesine abone olabilirsiniz; böylece bildirimleri yayınlandığı anda alırsınız.
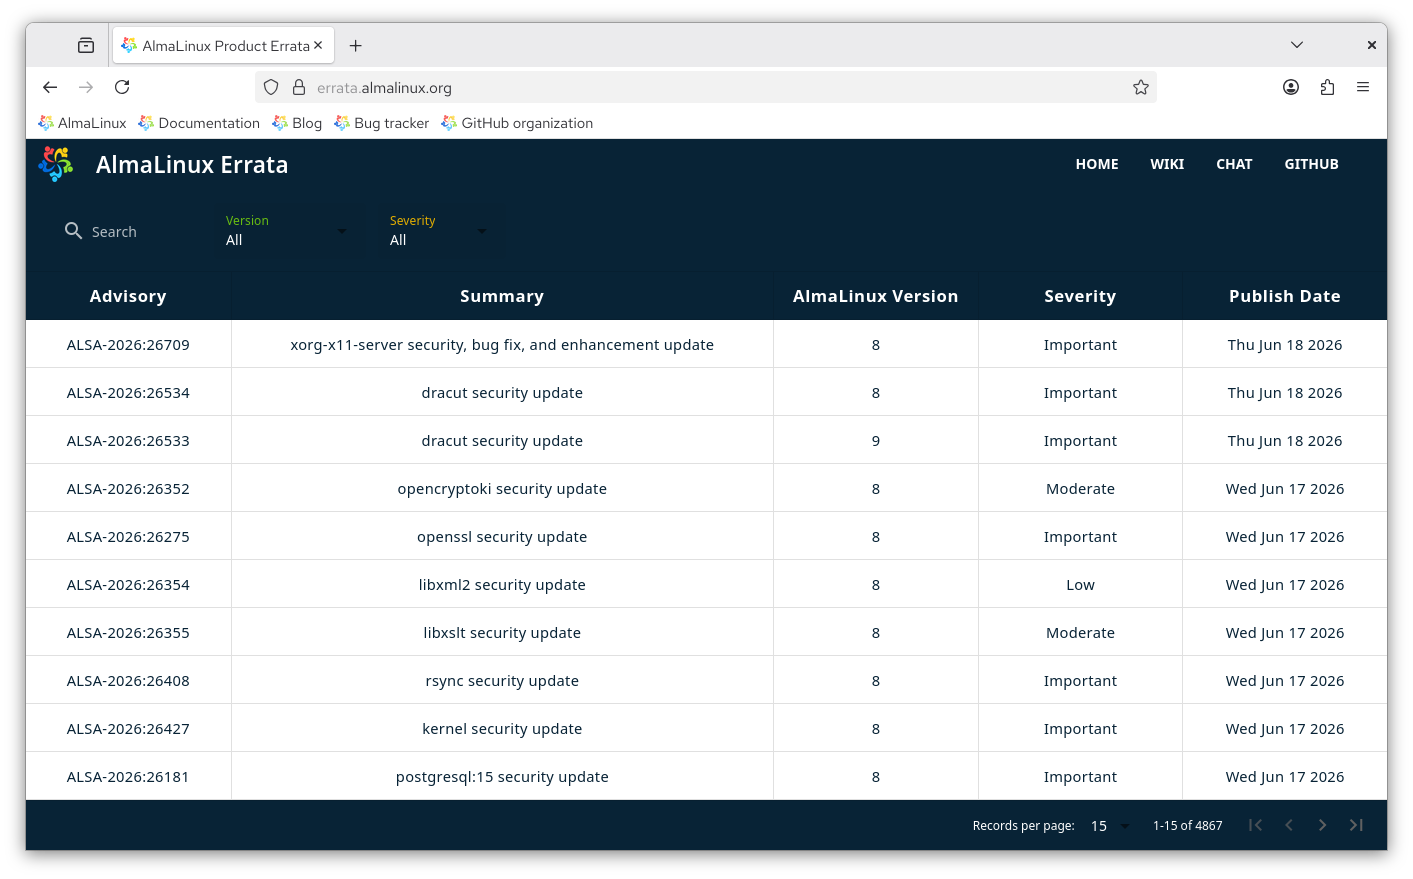
Errata ve güvenlik bildirimleri
Güvenlik sorunları ve hata düzeltmeleri için, önem analiziyle birlikte errata yayımlarız.
İmzalı paketler
Her paket bir GPG anahtarıyla imzalanır ve siz kurarken varsayılan olarak doğrulanır.
Uyum ve sertleştirme
Sistemlerinizi OpenSCAP ve SCAP Workbench kılavuzlarıyla ve CIS Benchmark ile denetleyin ve sertleştirin.
Güvenlik açığı verileri
Halka açık OVAL akışları, AlmaLinux OS 8, 9 ve 10 için makine tarafından okunabilir güvenlik açığı bilgisi sağlar.
Yazılım Malzeme Listesi
Derleme Sistemimiz, izlenebilirlik ve tedarik zinciri güvenliği için bir SBOM üretir.
Secure Boot
AlmaLinux, Microsoft tarafından imzalı bir shim ile Secure Boot'u destekler; böylece sistemler yalnızca güvenilir yazılımı önyükler.
Güvenlik sorunlarına nasıl yanıt veriyoruz
Açıklanan güvenlik açıklarının hacmi sürekli artıyor ve yapay zeka destekli araştırmalar, kanıt kavramı oluşturma ve halka ifşa bunu daha da hızlandırıyor. Hiçbir dağıtım her çizelgede her güvenlik açığını düzelteceğine söz veremez. Bizim sunabileceğimiz, bunları nasıl ele aldığımız konusunda açık ve tutarlı bir süreçtir.
Yukarı Akıştan Yama
Çoğu yamada yukarı akışı takip ederiz. AlmaLinux OS, kurumsal Linux ekosisteminin geri kalanıyla aynı kaynaklardan kurulur; bu yüzden yukarı akıştaki düzeltmeler düştükçe biz onları derler, test eder ve yayımlarız. Her güvenlik düzeltmesi, Critical, Important, Moderate veya Low derecelendirmesiyle bir bildirim (ALSA) olarak yayımlanır; makine tarafından okunabilir OVAL ve OSV verileri ve güvenlik posta listesine bir duyuru ile birlikte.
Yukarı Akıştan Önce Yama
Bazen bir sorun topluluk için yeterince önemli olur ve yukarı akıştan önce yama uygularız. Bunlar, dağıtımın teknik yönünü yönlendiren AlmaLinux Mühendislik Yönlendirme Komitesi ALESCo tarafından incelenir ve onaylanır. Yukarı akış kendi düzeltmesini yayımladığında, biz onunla yeniden hizalanırız. Mümkün veya uygun olduğunda, yayımladığımız yamaları yukarı akışa da göndeririz: açık kaynak işinden herkes yararlanmalıdır. Bir yamanın değerlendirilmesini isteyen herkes, bunu şu ALESCo kanalı chat.almalinux.org adresinde. Yayımladığımız veya test için sağladığımız yamalardan birkaç örnek:
Doğrudan bildirimler
Bize doğrudan bildirilen bir sorunu nasıl ele aldığımız, neyi etkilediğine bağlıdır. Bildirimleri 2 ila 3 gün içinde teyit etmeyi amaçlıyoruz.
- Koordineli ifşa gerektiren OS sorunları: sorumlu bir yama ve sürümü koordine edebilmemiz için security@almalinux.org adresine e-posta gönderin.
- Koordinasyon gerektirmeyen OS sorunları: bunları bugs.almalinux.org adresinde açın.
- İşletim sisteminin kendisi olmayan her şey, örneğin ELevate veya bu web sitesi: o projenin deposunda bir issue açın.
Doğrudan bildirilen bir şey aslında bir yukarı akış sorunuysa, herkes için kaynaktan düzeltilmesi amacıyla onu yukarı akışa bildirmenizi öneririz. linux-distros posta listesine bildirilen kritik sorunlar, ifşa tarihinde yamalanır. Güvenlik açığı ifşa politikamıza bakın güvenlik açığı ifşa politikası tam ayrıntılar için.
Bağımsız sertifikalar
Resmi üçüncü taraf sertifikasyon, güvenlik çalışmalarımızı bağımsız doğrulamayla destekler. AlmaLinux OS, FIPS 140-3 doğrulanmış ve Common Criteria sertifikalıdır; daha fazlası yolda.
GPG anahtarları
AlmaLinux, tüm paketleri dnf ve grafik güncelleme araçları tarafından varsayılan olarak doğrulanan bir GPG anahtarıyla imzalar. Kurmadan önce paket imzasını doğrulamanızı öneririz.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Süresi dolmuş, ancak güvenilir bir anahtar olmayı sürdürüyor.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot sertifikaları
AlmaLinux, 8.4 sürümünden itibaren Secure Boot desteği sağlar. Kendi shim'i şu resmi inceleme ve Microsoft tarafından imzalanmıştır. AlmaLinux shim'i şu sertifikalara güvenir:
Geçerli
| Sertifika | İmzalayan: | Doğrulayan: | Geçerlilik |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Bitiş tarihi 14.03.2034 |
Bir Önceki
Bu sertifikaların süresi dolmuş ancak güvenilir olmayı sürdürüyorlar.
| Sertifika | İmzalayan: | Doğrulayan: | Geçerlilik |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Süresi doldu 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Süresi doldu 19.01.2025 |
Gelişmelerden haberdar olun
Güvenlik açığı bildirin, bildirimlere abone olun veya güvenlik konusunda doğrudan bizimle konuşun.
