AlmaLinux OS är FIPS 140-3 validerat
AlmaLinux OS 9.2 innehåller FIPS 140-3-validerade kryptografiska moduler i NIST CMVP Active-listan, inklusive det första FIPS 140-3-kärncertifikatet för en EL9-distribution. Du kan aktivera FIPS-läge och uppfylla en erkänd kryptografisk standard, kostnadsfritt för icke-kommersiell användning.
Översikt
FIPS 140-3 betraktas allmänt som guldstandarden för kryptografisk säkerhet och är erkänd och obligatorisk långt utanför USA. AlmaLinux OS 9.2 uppfyller standarden: dess kärna och kryptografiska OpenSSL-moduler har validerats oberoende av NIST:s Cryptographic Module Validation Program och är markerade som aktiva.
Det gör AlmaLinux till den första EL9-distributionen med en FIPS 140-3-validerad kärna, och de validerade paketen är gratis för icke-kommersiell användning. Här är vad FIPS är, varför det är viktigt och hur man aktiverar det.
Valideringen sponsrades av TuxCare, CloudLinux företagssupportavdelning och är en av AlmaLinux grundare och platinasponsorer. TuxCare täckte den avsevärda kostnaden och det tekniska arbetet och gör de validerade paketen tillgängliga för gemenskapen för icke-kommersiellt bruk.
Hur vi kom hit
| Datum | Milstolpe |
|---|---|
| December 2022 | AlmaLinux OS 9-kärnan och OpenSSL-modulerna har lagts till i NISTs lista över implementeringar under test. |
| Juni 2023 | CAVP-certifikat mottagna, vilket bekräftar att de kryptografiska algoritmerna är korrekt implementerade. |
| September 2023 | ESV-entropicertifikat mottagna. AlmaLinux är den första programvaruimplementeringen som erhåller ett FIPS 140-3 ESV-certifikat med SHA3-256 som villkor. |
| Oktober 2024 | AlmaLinux OS 9.2-kärnan är FIPS 140-3-validerad i NIST CMVP Active-listan (certifikat #4750), det första FIPS 140-3-kärncertifikatet för en EL9-distribution. |
| Oktober 2024 | OpenSSL FIPS-leverantören läggs till i den aktiva listan (certifikat #4823). |
Läs hela historien i originalet FIPS-valideringstillkännagivande och den 9.2 valideringsuppdatering.
Vad är FIPS?
FIPS (Federala standarder för informationsbehandling) är kryptografiska standarder publicerade av USA:s regering. FIPS 140-3 är den aktuella versionen och definierar de säkerhetskrav som en kryptografisk modul måste uppfylla.
En modul får validering först efter att ett ackrediterat laboratorium har testat den och NIST:s Cryptographic Module Validation Program har certifierat resultatet. AlmaLinux OS 9.2 var den första programvaruimplementeringen som fick ett FIPS 140-3-ESV-certifikat med SHA3-256 som konditionerare.
Validering och efterlevnad är inte samma sak. En modul får validering genom att klara oberoende laboratorietester och går med i den aktiva listan. Ett system är endast kompatibelt när det kör en validerad modul i FIPS-läge inom sin certifierade driftsmiljö, och rutinmässiga ändringar av den validerade kryptografin, såsom en vanlig patch eller kärnuppdatering, kan flytta det utanför den gränsen. Att hålla ett system kompatibelt över tid är därför beroende av uppdateringar som bevarar de validerade modulerna. Dessa paket är gratis för icke-kommersiell användning; kontinuerlig FIPS-kompatibel patchning och kommersiell användning erbjuds via TuxCares företags Support. Se TuxCares FIPS-sida.
Varför det spelar roll
FIPS 140-3 är erkänt och respekterat över hela världen. Europeiska unionens NIS 2-direktiv kräver till exempel uppdaterad kryptering baserad på etablerade standarder.
För myndigheter, finanssektorn, sjukvården och alla som hanterar känsliga uppgifter är det ofta ett krav snarare än något bra att ha att använda validerad kryptografi. FIPS-validering ger dessa organisationer oberoende garantier för kryptografin som körs på deras system.
Validerad kryptografi är också en förutsättning för DISA Security Technical Implementation Guide (STIG). AlmaLinux OS 9 är en av få distributioner i RHEL-familjen med en publicerad DISA STIG, vilket ger reglerade miljöer och miljöer inom USA:s försvarsdepartement en officiell baslinje för systemhärdning. Se AlmaLinux OS 9 STIG på NIST:s nationella checklistaprogram och TuxCare FIPS och STIG översikt.
Aktivera FIPS-läge gratis
Alla som kör AlmaLinux OS 9.2 kan aktivera FIPS-läge och uppfylla standarden utan kostnad, för icke-kommersiellt bruk. Installera gemenskapspaketen från TuxCare-arkivet, aktivera FIPS-läge och starta om:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
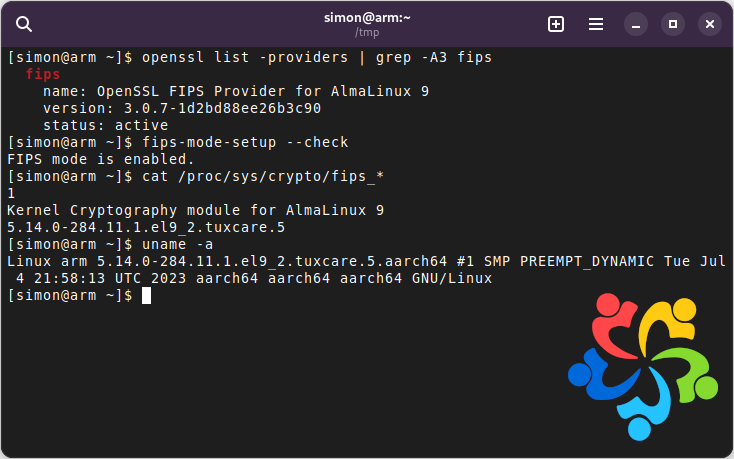
När systemet kommer igång igen körs det med validerad kryptografi. För en fullständig genomgång, inklusive hur man verifierar det, se Blogginlägg om uppdaterad FIPS-validering.
Viktigt: Supportstatus för AlmaLinux OS 9.2
AlmaLinux OS 9.2 stöds inte längre av AlmaLinux OS Foundation, vilket innebär att vi inte publicerar några uppdateringar för versionen. Stödet upphörde när AlmaLinux OS 9.3 släpptes. Mer information om stöd för utgåvor finns på AlmaLinux versionsnoteringar.
Om du behöver löpande support, inklusive för FIPS, se vår supportalternativ.
Valideringsarbetet fortsätter för nyare AlmaLinux-utgåvor. FIPS 140-3-certifiering för AlmaLinux 9.6 pågår nu och dess kryptografiska moduler finns på NIST:s lista Modules in Process. De kostnadsfria OpenSSL- och kärnmodulerna för AlmaLinux 9.6 är redan tillgängliga för installation; se TuxCare AlmaLinux FIPS-dokumentationen för stegen. För mer bakgrund, se TuxCares FIPS-sida och den 9.6 valideringsuppdatering.
Vill du veta mer?
Frågor om FIPS på AlmaLinux OS? Kom och prata med de som gör det här jobbet. Vi hjälper dig gärna.