Säkerhet på AlmaLinux
AlmaLinux OS är byggt för att vara transparent, verifierbart och oberoende certifierat. Från signerade paket och offentliga errata till verktyg för efterlevnad och formella certifieringar: så här hjälper vi dig att lita på systemet som ligger till grund för ditt arbete.
Säkerhetsrådgivningar Rapportera en sårbarhet Säkerhetschatt
Hur vi hanterar säkerhet
Fyra idéer formar allt vi gör kring säkerhet: hålla det transparent, göra det verifierbart, ge dig verktygen för att bevisa efterlevnad och backa upp det med oberoende certifiering.
Transparens
Offentliga errata och säkerhetsrådgivningar för varje rättelse vi publicerar.
Verifierbar leveranskedja
Signerade paket och en programvaruförteckning som du kan kontrollera.
Efterlevnad och hårdning
OpenSCAP-, OVAL- och CIS-verktyg för att granska och härda dina system.
Oberoende certifiering
FIPS 140-3-validerat och Common Criteria-certifierat, med fler certifieringar på gång.
Vad vi tillhandahåller
Det här är byggstenarna som AlmaLinux ger dig för att säkra, verifiera och granska dina system, från de rådgivningar vi publicerar till de verktyg du själv kör. Du kan också prenumerera på AlmaLinux säkerhetslista för att få rådgivningar så snart de publiceras.
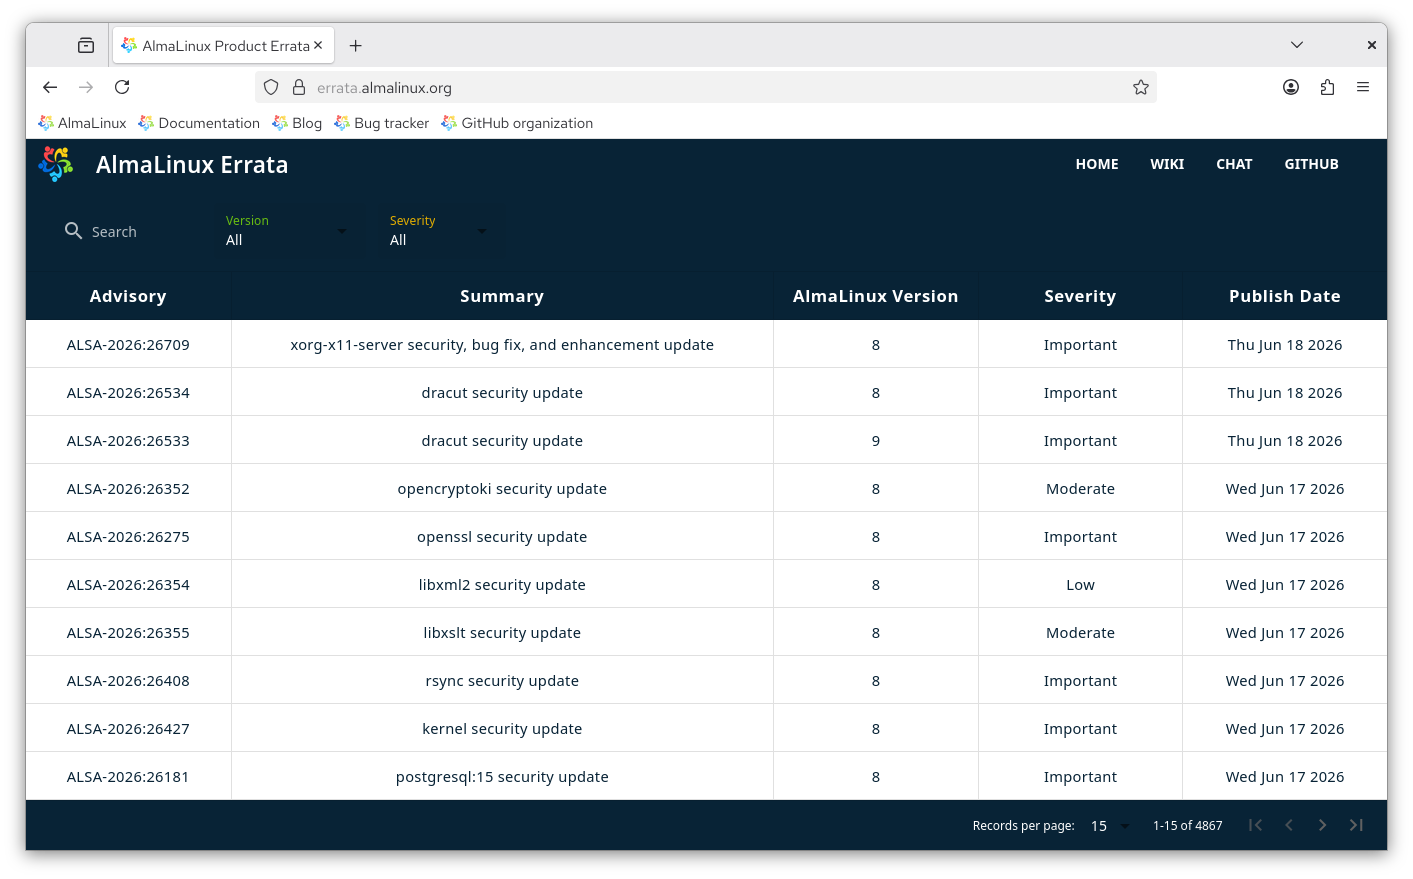
Felmeddelanden och rådgivningar
Vi publicerar felmeddelanden för säkerhetsproblem och buggfixar, med analys av deras betydelse.
Signerade paket
Varje paket signeras med en GPG-nyckel och verifieras som standard när du installerar det.
Efterlevnad och hårdning
Granska och härda dina system med guiderna för OpenSCAP och SCAP Workbench samt CIS Benchmark.
Sårbarhetsdata
Publika OVAL-strömmar tillhandahåller maskinläsbar information om sårbarheter för AlmaLinux OS 8, 9 och 10.
Programvaruförteckning
Vårt byggsystem producerar en SBOM för spårbarhet och säkerhet i leveranskedjan.
Säker uppstart
AlmaLinux stöder säker uppstart, med en shim signerad av Microsoft, så system startar endast upp betrodd programvara.
Hur vi svarar på säkerhetsproblem
Antalet avslöjade sårbarheter fortsätter att öka, och AI-assisterad forskning, skapande av konceptförslag och offentliggörande accelererar detta ytterligare. Ingen distribution kan lova att åtgärda varje sårbarhet inom varje tidsram. Vad vi kan erbjuda är en tydlig och konsekvent process för hur vi hanterar dem.
Patchning från uppström
Vi följer uppströmsprojekten för de flesta korrigeringar. AlmaLinux OS byggs från samma källor som resten av Linux-ekosystemet för företag. När rättelser kommer uppströms bygger, testar och publicerar vi dem. Varje säkerhetsrättelse publiceras som en säkerhetsrådgivning (en ALSA) med allvarlighetsgraden kritisk, viktig, måttlig eller låg, maskinläsbara OVAL- och OSV-data samt ett meddelande till säkerhetslistan.
Patchning före uppström
Ibland är ett problem tillräckligt viktigt för gemenskapen för att vi ska tillämpa en korrigering före uppströmsprojektet. Dessa granskas och godkänns av ALESCo, AlmaLinux tekniska styrkommitté, som vägleder distributionens tekniska inriktning. När uppströmsprojektet levererar sin egen rättelse anpassar vi oss efter den. När det är möjligt och lämpligt skickar vi även de korrigeringar vi har publicerat uppströms: alla ska kunna dra nytta av arbetet med öppen källkod. Vem som helst kan begära att en patch ska beaktas genom att ta upp den på ALESCo kanal på chat.almalinux.org. Några exempel på patchar som vi har skeppat eller tillhandahållit för testning:
Direkta rapporter
Hur vi hanterar ett ärende som rapporteras direkt till oss beror på vad det påverkar. Vi strävar efter att bekräfta mottagen anmälan inom 2 till 3 dagar.
- OS-problem som behöver samordnad publicering: skicka e-post till security@almalinux.org så att vi kan samordna en ansvarsfull korrigering och utgåva.
- OS-problem som inte behöver samordning: rapportera dem på bugs.almalinux.org.
- Allt som inte är själva operativsystemet, såsom ELevate eller den här webbplatsen: öppna ett ärende i det projektets arkiv.
Om en direktrapport egentligen gäller ett problem uppströms hänvisar vi dig till att rapportera det där, så att det åtgärdas vid källan för alla. Kritiska problem som rapporteras till e-postlistan linux-distros åtgärdas samma dag som de offentliggörs. Se vår policy för avslöjande av sårbarheter för fullständiga detaljer.
Oberoende certifieringar
Formell tredjepartscertifiering stöder vårt säkerhetsarbete med oberoende validering. AlmaLinux OS är validerat enligt FIPS 140-3 och certifierat enligt Common Criteria, och fler certifieringar är på väg.
GPG nycklar
AlmaLinux signerar alla paket med en GPG-nyckel, verifierad som standard av dnf och grafiska uppdateringsverktyg. Vi rekommenderar att verifiera en paketsignatur innan installation.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Utgått men är fortfarande en betrodd nyckel.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certifikat för säker uppstart
AlmaLinux erbjuder stöd för säker uppstart från och med version 8.4. Dess shim passerar officiell granskning och är signerade av Microsoft. AlmaLinux shim-modulen litar på dessa certifikat:
Nuvarande
| Certifikat | Signerad för: | Verifierad av: | Validitet |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | 14.03.2034 |
Föregående
Dessa certifikat har löpt ut men är fortfarande tillförlitliga.
| Certifikat | Signerad för: | Verifierad av: | Validitet |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | 19.01.2025 |
Håll dig uppdaterad
Rapportera en sårbarhet, prenumerera på rådgivningar eller prata med oss direkt om säkerhet.