Безопасность в AlmaLinux
AlmaLinux OS создаётся прозрачной, проверяемой и независимо сертифицированной. От подписанных пакетов и публичных Errata до инструментов обеспечения соответствия и формальных сертификаций — вот как мы помогаем вам доверять системе, лежащей в основе вашей работы.
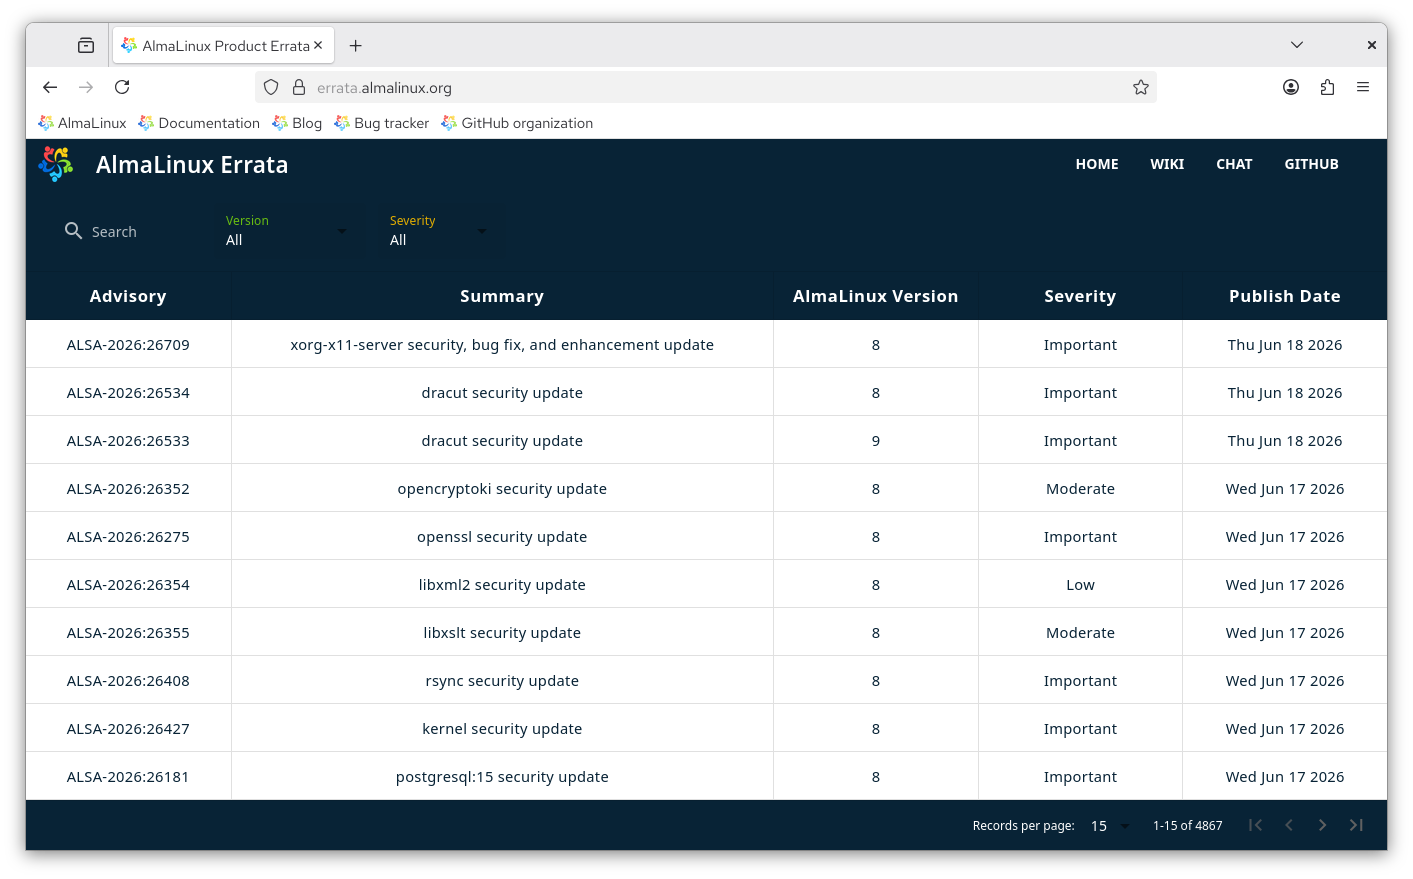
Бюллетени безопасности Сообщить об уязвимости Чат безопасности
Как мы подходим к безопасности
Четыре идеи определяют всё, что мы делаем в области безопасности: сохранять прозрачность, обеспечивать проверяемость, давать вам инструменты для подтверждения соответствия и подкреплять это независимой сертификацией.
Прозрачность
Публичные Errata и бюллетени для каждого исправления, которое мы выпускаем.
Проверяемая цепочка поставок
Подписанные пакеты и спецификация программного обеспечения, которую можно проверить.
Соответствие требованиям и укрепление безопасности
Инструменты OpenSCAP, OVAL и CIS для аудита и укрепления ваших систем.
Независимая сертификация
Валидировано по FIPS 140-3 и сертифицировано по Common Criteria, больше — в процессе.
Что мы предоставляем
Это те «строительные блоки», которые даёт AlmaLinux, чтобы вы могли обеспечивать безопасность, проверять и аудировать свои системы — от бюллетеней, которые мы публикуем, до инструментов, которые вы запускаете сами. Вы также можете подписаться на Рассылка AlmaLinux по безопасности чтобы получать бюллетени сразу после их публикации.
Errata и бюллетени безопасности
Мы публикуем Errata для проблем безопасности и исправлений ошибок с анализом их значимости.
Подписанные пакеты
Каждый пакет подписан GPG-ключом и проверяется по умолчанию при установке.
Соответствие требованиям и укрепление безопасности
Проведите аудит и укрепите свои системы с помощью руководств OpenSCAP и SCAP Workbench, а также CIS Benchmark.
Данные об уязвимостях
Публичные потоки OVAL предоставляют машиночитаемую информацию об уязвимостях для AlmaLinux OS 8, 9 и 10.
Спецификация программного обеспечения
Наша сборочная система производит SBOM для отслеживаемости и безопасности цепочки поставок.
Безопасная загрузка
AlmaLinux поддерживает Secure Boot с shim-загрузчиком, подписанным Microsoft, поэтому системы загружают только доверенное программное обеспечение.
Как мы реагируем на проблемы безопасности
Объём раскрываемых уязвимостей продолжает расти, а исследования с помощью ИИ, создание PoC и публичное раскрытие ускоряют этот процесс ещё больше. Ни один дистрибутив не может обещать исправить каждую уязвимость в заданные сроки. Мы можем предложить ясный и последовательный процесс работы с ними.
Исправления из вышестоящего проекта
Большинство исправлений мы берём из вышестоящего проекта. AlmaLinux OS собирается из тех же исходников, что и остальная экосистема Enterprise Linux, поэтому по мере появления исправлений наверху мы собираем, тестируем и публикуем их. Каждое исправление безопасности выходит в виде бюллетеня (ALSA) с уровнем «Критический», «Важный», «Умеренный» или «Низкий», машиночитаемыми данными OVAL и OSV и объявлением в списке рассылки по безопасности.
Исправления раньше вышестоящего проекта
Иногда проблема настолько важна для сообщества, что мы применяем исправление раньше вышестоящего проекта. Исправления проверяются и одобряются ALESCo — Инженерным руководящим комитетом AlmaLinux, который определяет техническое направление дистрибутива. Когда вышестоящий проект выпускает собственное исправление, мы снова приводим своё в соответствие с ним. По возможности мы также отправляем исправления, которые выпустили в вышестоящий проект: от работы с открытым исходным кодом должен выигрывать каждый. Любой может запросить рассмотрение исправления, подняв его в канале Канал ALESCo на chat.almalinux.org. Несколько примеров исправлений, которые мы выпустили или предоставили для тестирования:
Прямые подчинённые
То, как мы обрабатываем проблему, сообщённую нам напрямую, зависит от того, на что она влияет. Мы стремимся подтверждать получение отчётов в течение 2–3 дней.
- Проблемы ОС, требующие координированного раскрытия: пишите на security@almalinux.org, чтобы мы могли скоординировать ответственное исправление и релиз.
- Проблемы ОС, не требующие координации: подавайте их на bugs.almalinux.org.
- Всё, что не является самой операционной системой, например ELevate или этот сайт: создайте заявку в репозитории этого проекта.
Если отчёт, направленный нам, на самом деле является проблемой вышестоящего проекта, мы направим вас сообщить туда, чтобы проблему исправили у источника для всех. Критические проблемы, сообщённые в список рассылки linux-distros, исправляются в день раскрытия. Смотрите нашу политика раскрытия уязвимостей чтобы узнать подробности.
Независимые сертификации
Формальная сертификация третьей стороны подкрепляет нашу работу по безопасности независимой валидацией. AlmaLinux OS валидирована по FIPS 140-3 и сертифицирована по Common Criteria, больше — в процессе.
GPG-ключи
AlmaLinux подписывает все пакеты GPG-ключом, проверяемым по умолчанию dnf и графическими инструментами обновления. Мы рекомендуем проверять подпись пакета перед установкой.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Срок действия истёк, но ключ остаётся доверенным.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Сертификаты Secure Boot
AlmaLinux обеспечивает поддержку Secure Boot начиная с релиза 8.4. Его shim-загрузчик проходит официальный обзор и подписан Microsoft. Shim-загрузчик AlmaLinux доверяет этим сертификатам:
Текущий
| Сертификат | Подписано за: | Проверено: | Срок действия |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Истекает 14.03.2034 |
Предыдущая
Эти сертификаты истекли, но остаются доверенными.
| Сертификат | Подписано за: | Проверено: | Срок действия |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Истёк 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Истёк 19.01.2025 |
Будьте в курсе
Сообщите об уязвимости, подпишитесь на бюллетени или поговорите с нами о безопасности напрямую.
