AlmaLinux OS este validat FIPS 140-3
AlmaLinux OS 9.2 conține module criptografice validate FIPS 140-3 pe lista activă NIST CMVP, inclusiv primul certificat FIPS 140-3 de kernel pentru o distribuție EL9. Poți activa modul FIPS și îndeplini un standard criptografic recunoscut, gratuit pentru uz necomercial.
Prezentare generală
FIPS 140-3 este considerat pe scară largă standardul de aur al securității criptografice, recunoscut și cerut cu mult dincolo de Statele Unite. AlmaLinux OS 9.2 îndeplinește acest standard: modulele sale criptografice de kernel și OpenSSL sunt validate independent de Programul NIST de Validare a Modulelor Criptografice și sunt listate ca Active.
Acest lucru face din AlmaLinux prima distribuție EL9 cu un kernel validat FIPS 140-3, iar pachetele validate sunt gratuite pentru uz necomercial. Iată ce este FIPS, de ce contează și cum se activează.
Validarea a fost sponsorizată de TuxCare, divizia de asistență enterprise a CloudLinux și sponsor fondator de tip Platină al AlmaLinux. TuxCare a acoperit costul considerabil și efortul de inginerie și pune pachetele validate la dispoziția comunității pentru uz necomercial.
Cum am ajuns aici
| Dată | Etapa |
|---|---|
| Decembrie 2022 | Modulele de kernel și OpenSSL AlmaLinux OS 9 sunt adăugate pe lista Implementation Under Test a NIST. |
| Iunie 2023 | Certificate CAVP primite, confirmând că algoritmii criptografici sunt implementați corect. |
| Septembrie 2023 | Certificate de entropie ESV primite. AlmaLinux este prima implementare software care obține un certificat FIPS 140-3 ESV folosind SHA3-256 ca conditioner. |
| Octombrie 2024 | Kernelul AlmaLinux OS 9.2 este validat FIPS 140-3 pe lista activă NIST CMVP (certificatul #4750), primul certificat FIPS 140-3 de kernel pentru o distribuție EL9. |
| Octombrie 2024 | Providerul FIPS OpenSSL este adăugat pe lista Active (certificatul #4823). |
Citește povestea completă în articolul original Anunțul de validare FIPS și o actualizare a validării pentru versiunea 9.2.
Ce este FIPS?
FIPS (Federal Information Processing Standards) sunt standarde criptografice publicate de guvernul Statelor Unite. FIPS 140-3 este versiunea curentă și definește cerințele de securitate pe care trebuie să le îndeplinească un modul criptografic.
Un module primește validarea doar după ce un laborator acreditat îl testează și Programul NIST de Validare a Modulelor Criptografice certifică rezultatul. AlmaLinux OS 9.2 a fost prima implementare software care a primit un certificat FIPS 140-3 ESV, folosind SHA3-256 ca conditioner.
Validarea și conformitatea nu sunt același lucru. Un modul primește validarea trecând de testele independente ale laboratorului și intrând pe lista Active. Un sistem este conform doar atunci când rulează un modul validat în modul FIPS, în mediul său operațional certificat, iar schimbările de rutină ale criptografiei validate, precum o corecție obișnuită sau o actualizare de kernel, îl pot scoate din acele limite. Menținerea în timp a conformității unui sistem depinde, astfel, de actualizări care păstrează modulele validate. Acele pachete sunt gratuite pentru uz necomercial; implementarea continuă de corecții conforme cu FIPS și uzul comercial sunt oferite prin Asistența Enterprise TuxCare. Consultă pagina FIPS TuxCare.
De ce contează
FIPS 140-3 este recunoscut și respectat în întreaga lume. De exemplu, Directiva NIS 2 a Uniunii Europene solicită criptare actualizată, bazată pe standarde consacrate.
Pentru guvern, finanțe, sănătate și oricine gestionează date sensibile, funcționarea pe criptografie validată este adesea o cerință, nu un moft. Validarea FIPS oferă acestor organizații o asigurare independentă cu privire la criptografia din sistemele lor.
Criptografia validată este, de asemenea, o condiție prealabilă pentru Ghidul DISA de implementare tehnică de securitate (STIG). AlmaLinux OS 9 este una dintre puținele distribuții din familia RHEL care au un DISA STIG publicat, care oferă mediilor reglementate și Departamentului Apărării al Statelor Unite o linie de bază oficială de securizare. Consultă AlmaLinux OS 9 STIG în Programul național de liste de verificare NIST și TuxCare are Prezentare generală FIPS și STIG.
Activează modul FIPS gratuit
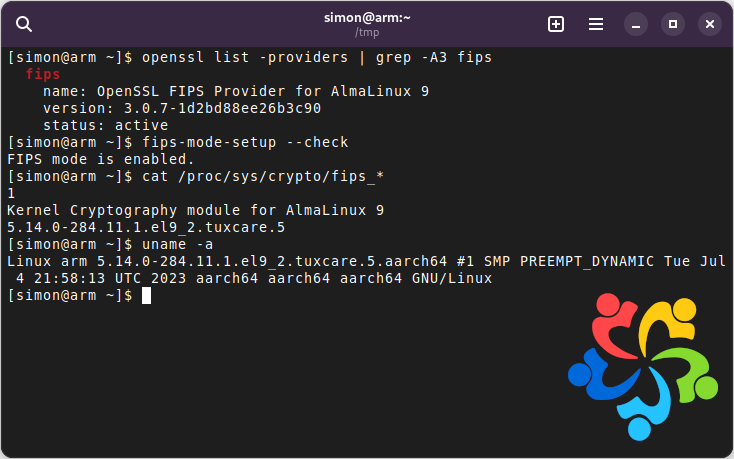
Oricine rulează AlmaLinux OS 9.2 poate activa modul FIPS și îndeplini standardul fără costuri, pentru uz necomercial. Instalează pachetele comunității din depozitul TuxCare, activează modul FIPS și repornește:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
Odată ce sistemul repornește, rulează criptografie validată. Pentru un ghid complet, inclusiv cum să verifici, consultă Articol de blog despre actualizarea validării FIPS.
Important: starea suportului pentru AlmaLinux OS 9.2
AlmaLinux OS 9.2 nu mai este susținut de Fundația AlmaLinux OS, ceea ce înseamnă că nu mai publicăm actualizări pentru el. A ieșit din suportul fundației odată cu lansarea AlmaLinux OS 9.3. Pentru detalii despre suportul versiunilor, consultă Notele de lansare AlmaLinux.
Dacă ai nevoie de suport continuu, inclusiv pentru FIPS, consultă opțiunile de suport.
Lucrările de validare continuă pe versiunile mai noi AlmaLinux. Certificarea FIPS 140-3 pentru AlmaLinux 9.6 este în curs, cu modulele sale criptografice pe lista Modules in Process a NIST. Modulele OpenSSL și de kernel gratuite pentru AlmaLinux 9.6 sunt deja disponibile pentru instalare; consultă documentația TuxCare AlmaLinux FIPS pentru pași. Pentru mai multe informații, consultă pagina FIPS TuxCare și actualizarea validării 9.6.
Vrei să afli mai multe?
Întrebări despre FIPS pe AlmaLinux OS? Vino să vorbești cu oamenii care fac această muncă. Suntem bucuroși să ajutăm.
