Securitatea la AlmaLinux
AlmaLinux OS este construit pentru a fi transparent, verificabil și certificat independent. De la pachete semnate și note Errata publice până la instrumente de conformitate și certificări formale, iată cum te ajutăm să ai încredere în sistemul de la baza activității tale.
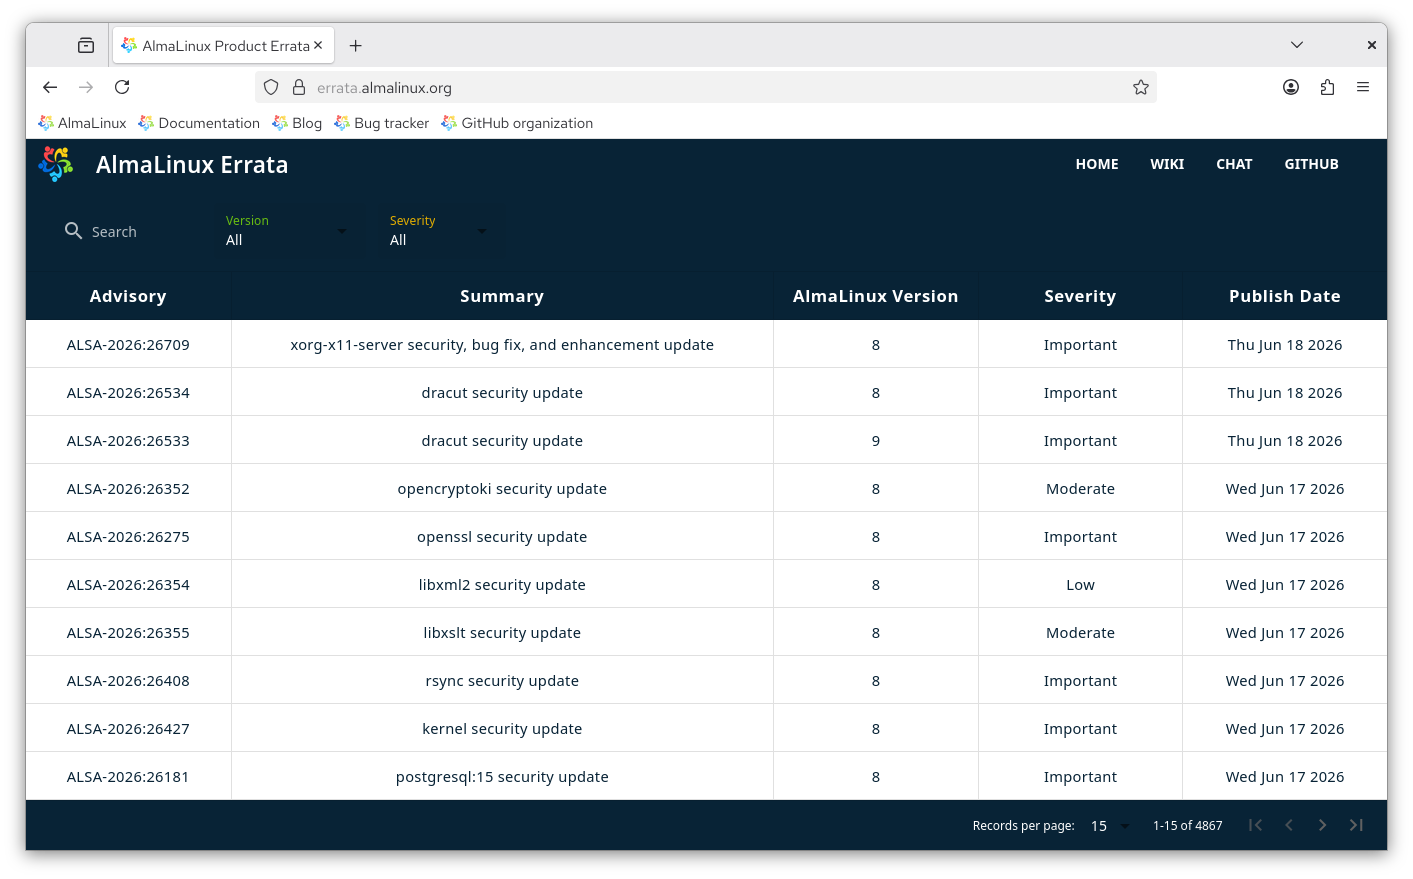
Avertismente de securitate Raportează o vulnerabilitate Chat de securitate
Cum abordăm securitatea
Patru idei modelează tot ceea ce facem în materie de securitate: să o menținem transparentă, să o facem verificabilă, să îți oferim instrumentele de a dovedi conformitatea și să o susținem cu o certificare independentă.
Transparență
Note Errata și avertismente publice pentru fiecare corecție pe care o publicăm.
Lanț de aprovizionare verificabil
Pachete semnate și o listă de componente software pe care o poți verifica.
Conformitate și securizare
Instrumente OpenSCAP, OVAL și CIS pentru evaluarea și securizarea sistemelor tale.
Certificare independentă
Validat FIPS 140-3 și certificat Common Criteria, cu altele în curs.
Ce oferim
Acestea sunt elementele de bază pe care AlmaLinux ți le oferă pentru a securiza, verifica și evalua sistemele tale, de la avertismentele pe care le publicăm până la instrumentele pe care le rulezi tu însuți. Te poți abona, de asemenea, la Lista de discuții pentru securitate AlmaLinux pentru a primi avertismente imediat ce sunt publicate.
Note Errata și avertismente
Publicăm note Errata pentru probleme de securitate și corecții de erori, cu analiza semnificației acestora.
Pachete semnate
Fiecare pachet este semnat cu o cheie GPG și este verificat implicit când îl instalezi.
Conformitate și securizare
Evaluează și securizează sistemele tale cu ghidurile OpenSCAP și SCAP Workbench și cu CIS Benchmark.
Date despre vulnerabilități
Fluxurile OVAL publice oferă informații despre vulnerabilități, lizibile de mașină, pentru AlmaLinux OS 8, 9 și 10.
Lista de componente software
Sistemul nostru de build produce un SBOM pentru trasabilitate și securitatea lanțului de aprovizionare.
Secure Boot
AlmaLinux acceptă Secure Boot, cu un shim semnat de Microsoft, astfel încât sistemele pornesc doar software de încredere.
Cum răspundem problemelor de securitate
Volumul vulnerabilităților dezvăluite crește continuu, iar cercetarea asistată de AI, crearea de proof-of-concept și dezvăluirea publică îl accelerează și mai mult. Nicio distribuție nu poate promite că va corecta fiecare vulnerabilitate în orice termen. Ce putem oferi este un proces clar și consecvent de gestionare a acestora.
Corecții de la upstream
Urmăm upstream-ul pentru majoritatea corecțiilor. AlmaLinux OS este construit din aceleași surse ca restul ecosistemului Linux enterprise, așa că, pe măsură ce apar corecțiile upstream, le construim, le testăm și le publicăm. Fiecare corecție de securitate este livrată sub formă de avertisment (ALSA), cuantificată drept Critică, Importantă, Moderată sau Mică, cu date OVAL și OSV lizibile de mașină și un anunț pe lista de discuții de securitate.
Corecții înaintea upstream-ului
Uneori o problemă contează suficient de mult pentru comunitate încât aplicăm o corecție înaintea upstream-ului. Acestea sunt revizuite și aprobate de ALESCo, comitetul de direcțare al ingineriei AlmaLinux, care ghidează direcția tehnică a distribuției. Când upstream-ul își livrează propria corecție, ne aliniem din nou la ea. Ori de câte ori este posibil sau adecvat, trimitem și upstream-ului corecțiile pe care le-am lansat: toată lumea ar trebui să beneficieze de munca open source. Oricine poate solicita luarea în considerare a unei corecții, propunând-o în Canalul ALESCo pe chat.almalinux.org. Câteva exemple de corecții pe care le-am livrat sau le-am pus la dispoziție pentru testare:
Rapoarte directe
Modul în care tratăm o problemă raportată direct nouă depinde de ceea ce afectează. Ne propunem să confirmăm rapoartele în 2 până la 3 zile.
- Probleme ale sistemului de operare care necesită dezvăluire coordonată: scrie-ne la security@almalinux.org, astfel încât să putem coordona o corecție responsabilă și o lansare.
- Probleme ale sistemului de operare care nu necesită coordonare: raportează-le pe bugs.almalinux.org.
- Orice nu ține de sistemul de operare în sine, precum ELevate sau acest site: deschide o problemă în depozitul acelui proiect.
Dacă un raport direct este de fapt o problemă upstream, îți indicăm să o raportezi acolo, astfel încât să fie corectată la sursă pentru toți. Problemele critice raportate pe lista de discuții linux-distros sunt corectate în ziua dezvăluirii. Consultă politica de dezvăluire a vulnerabilităților pentru detalii complete.
Certificări independente
Certificarea formală din partea unui terț susține munca noastră de securitate cu o validare independentă. AlmaLinux OS este validat FIPS 140-3 și certificat Common Criteria, cu altele în curs.
Chei GPG
AlmaLinux semnează toate pachetele cu o cheie GPG, verificate în mod implicit de dnf și de instrumentele grafice de actualizare. Recomandăm verificarea semnăturii unui pachet înainte de instalare.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Expirat, dar rămâne o cheie de încredere.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certificate Secure Boot
AlmaLinux oferă suport pentru Secure Boot începând cu versiunea 8.4. Shim-ul său trece revizuirea oficială și este semnat de Microsoft. Shim-ul AlmaLinux are încredere în aceste certificate:
Curent
| Certificat | Semnat pentru: | Verificat de: | Valabilitate |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Expiră la 14.03.2034 |
Anterior
Aceste certificate au expirat, dar rămân de încredere.
| Certificat | Semnat pentru: | Verificat de: | Valabilitate |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Expirat 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Expirat 19.01.2025 |
Rămâi la curent
Raportează o vulnerabilitate, abonează-te la avertismente sau discută securitatea cu noi direct.
