AlmaLinux OS jest zweryfikowany pod kątem FIPS 140-3
AlmaLinux OS 9.2 zawiera zweryfikowane moduły kryptograficzne FIPS 140-3 na liście Active NIST CMVP, w tym pierwszy certyfikat jądra FIPS 140-3 dla dystrybucji EL9. Możesz włączyć tryb FIPS i spełnić rozpoznawany standard kryptograficzny, darmowo do użytku niekomercyjnego.
Przegląd
FIPS 140-3 jest powszechnie uznawany za złoty standard bezpieczeństwa kryptograficznego, rozpoznawany i wymagany znacznie poza Stanami Zjednoczonymi. AlmaLinux OS 9.2 mu odpowiada: jego moduły kryptograficzne jądra i OpenSSL są niezależnie zweryfikowane przez NIST Cryptographic Module Validation Program i wymienione jako Active.
Dzięki temu AlmaLinux jest pierwszą dystrybucją EL9 z jądrem zweryfikowanym pod kątem FIPS 140-3, a zweryfikowane pakiety są darmowe do użytku niekomercyjnego. Oto czym jest FIPS, dlaczego to ważne i jak to włączyć.
Walidację sponsorował TuxCare, dział wsparcia enterprise CloudLinux i założycielski sponsor Platynowy AlmaLinux. TuxCare pokrył znaczny koszt i wysiłek inżynieryjny oraz udostępnia zweryfikowane pakiety społeczności do użytku niekomercyjnego.
Jak tu trafiliśmy
| Data | Kamień milowy |
|---|---|
| Grudzień 2022 | Moduł jądra AlmaLinux OS 9 i moduły OpenSSL dodano na listę Implementation Under Test NIST. |
| Czerwiec 2023 | Otrzymane certyfikaty CAVP potwierdzające, że algorytmy kryptograficzne są poprawnie zaimplementowane. |
| Wrzesień 2023 | Otrzymane certyfikaty entropii ESV. AlmaLinux jest pierwszą implementacją oprogramowania, która zdobyła certyfikat FIPS 140-3 ESV, używając SHA3-256 jako kondicionera. |
| Październik 2024 | Jądro AlmaLinux OS 9.2 jest zweryfikowane pod kątem FIPS 140-3 na liście Active NIST CMVP (certyfikat #4750), pierwszy certyfikat jądra FIPS 140-3 dla dystrybucji EL9. |
| Październik 2024 | Dostawca OpenSSL FIPS dodano na listę Active (certyfikat #4823). |
Przeczytaj całą historię w oryginalnym Ogłoszenie walidacji FIPS oraz Aktualizacja walidacji 9.2.
Co to jest FIPS?
FIPS (Federal Information Processing Standards) to standardy kryptograficzne publikowane przez rząd Stanów Zjednoczonych. FIPS 140-3 to obecna wersja i określa wymagania bezpieczeństwa, które musi spełnić moduł kryptograficzny.
Moduł zasługuje na walidację dopiero po przetestowaniu go przez akredytowane laboratorium i certyfikacji wyniku przez NIST Cryptographic Module Validation Program. AlmaLinux OS 9.2 był pierwszą implementacją oprogramowania, która otrzymała certyfikat FIPS 140-3 ESV, używając SHA3-256 jako kondicionera.
Walidacja i zgodność to nie to samo. Moduł zasługuje na walidację po przejściu niezależnych testów laboratoryjnych i dołączeniu do listy Active. System jest zgodny tylko wtedy, gdy uruchamia zweryfikowany moduł w trybie FIPS w swoim certyfikowanym środowisku operacyjnym, a rutynowe zmiany w zweryfikowanej kryptografii, takie jak zwykła łatka lub aktualizacja jądra, mogą go wyprowadzić poza tę granicę. Utrzymanie zgodności systemu w czasie zależy od aktualizacji zachowujących zweryfikowane moduły. Te pakiety są darmowe do użytku niekomercyjnego; ciągłe łatanie zgodne z FIPS i użytk komercyjny są oferowane przez Enterprise Support TuxCare. Zobacz Strona FIPS TuxCare.
Dlaczego to ważne
FIPS 140-3 jest rozpoznawany i szanowany na całym świecie. Dyrektywa NIS 2 Unii Europejskiej wzywa na przykład do nowoczesnego szyfrowania opartego na ugruntowanych standardach.
Dla rządu, finansów, służby zdrowia i każdego, kto obsługuje wrażliwe dane, uruchamianie na zweryfikowanej kryptografii jest często wymogiem, a nie miłym dodatkiem. Walidacja FIPS daje tym organizacjom niezależną pewność co do kryptografii pod ich systemami.
Zweryfikowana kryptografia jest również warunkiem wstępnym dla DISA Security Technical Implementation Guide (STIG). AlmaLinux OS 9 to jedna z niewielu dystrybucji rodziny RHEL z opublikowanym DISA STIG, która daje regulowanym środowiskom i Departamentowi Obrony Stanów Zjednoczonych oficjalną linię bazową wzmocnienia. Zobacz AlmaLinux OS 9 STIG w programie NIST National Checklist Program oraz stronę Przegląd FIPS i STIG.
Włącz tryb FIPS za darmo
Każdy uruchamiający AlmaLinux OS 9.2 może włączyć tryb FIPS i spełnić standard bezpłatnie, do użytku niekomercyjnego. Zainstaluj pakiety społeczności z repozytorium TuxCare, włącz tryb FIPS i uruchom ponownie:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
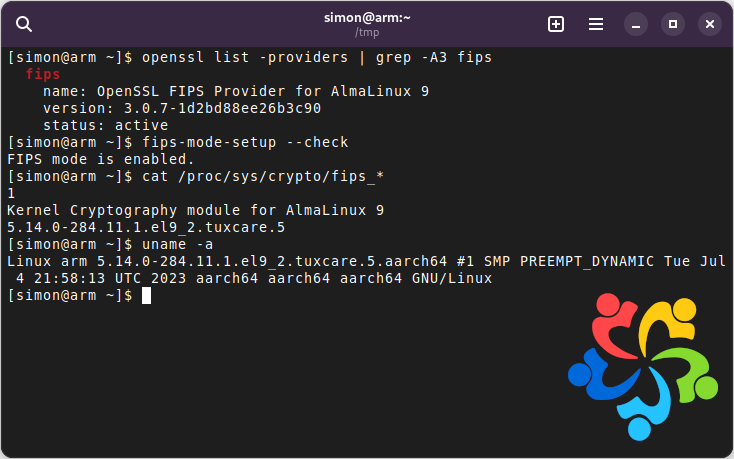
Gdy system się uruchomi ponownie, działa na zweryfikowanej kryptografii. Aby zobaczyć pełne instrukcje, w tym jak to zweryfikować, zobacz Blogpost o aktualizacji walidacji FIPS.
Ważne: status wsparcia AlmaLinux OS 9.2
AlmaLinux OS 9.2 nie jest już wspierany przez AlmaLinux OS Foundation, co oznacza, że nie publikujemy dla niego aktualizacji. Został wycofany ze wsparcia Fundacji wraz z wydaniem AlmaLinux OS 9.3. Szczegóły dotyczące wsparcia wydań znajdziesz w Notatki wydań AlmaLinux.
Jeśli potrzebujesz ciągłego, wspieranego pokrycia, w tym dla FIPS, zobacz nasze opcje wsparcia.
Prace walidacyjne trwają na nowszych wydaniach AlmaLinux. Certyfikacja FIPS 140-3 dla AlmaLinux 9.6 jest w toku, z modułami kryptograficznymi na liście Modules in Process NIST. Darmowe moduły OpenSSL i jądra dla AlmaLinux 9.6 są już dostępne do instalacji; zobacz dokumentację FIPS AlmaLinux TuxCare po kroki. Aby uzyskać więcej informacji, zobacz Strona FIPS TuxCare oraz Aktualizacja walidacji 9.6.
Chcesz wiedzieć więcej?
Pytania o FIPS na AlmaLinux OS? Przyjdź porozmawiać z ludźmi, którzy wykonują tę pracę. Chętnie pomożemy.
