Bezpieczeństwo w AlmaLinux
AlmaLinux OS jest zbudowany tak, aby był przejrzysty, weryfikowalny i niezależnie certyfikowany. Od podpisanych pakietów i publicznych errat po narzędcia zgodności i formalne certyfikaty — oto jak pomagamy Ci zaufać systemowi, na którym opiera się Twoja praca.
Doradztwa bezpieczeństwa Zgłoś podatność Czat bezpieczeństwa
Jak podchodzimy do bezpieczeństwa
Cztery idee kształtują wszystko, co robimy wokół bezpieczeństwa: zachowaj przejrzystość, zapewnij weryfikowalność, daj narzędzia do udowodnienia zgodności i poprzyj to niezależną certyfikacją.
Przejrzystość
Publiczne errata i doradztwa dla każdej poprawki, którą wydajemy.
Weryfikowalny łańcuch dostaw
Podpisane pakiety i zestawienie materiałów oprogramowania, które możesz sprawdzić.
Zgodność i wzmacnianie
Narzędzia OpenSCAP, OVAL i CIS do audytu i wzmacniania Twoich systemów.
Niezależna certyfikacja
Zweryfikowany FIPS 140-3 i certyfikowany Common Criteria, z kolejnymi w przygotowaniu.
Co zapewniamy
To elementy budulcowe, które AlmaLinux daje Ci do zabezpieczenia, weryfikacji i audytu Twoich systemów — od publikowanych przez nas doradztw po narzędzia, które uruchamiasz samodzielnie. Możesz również zapisać się na Lista mailingowa o bezpieczeństwie od AlmaLinux aby otrzymywać doradztwa bezpieczeństwa tak szybko, jak zostaną opublikowane.
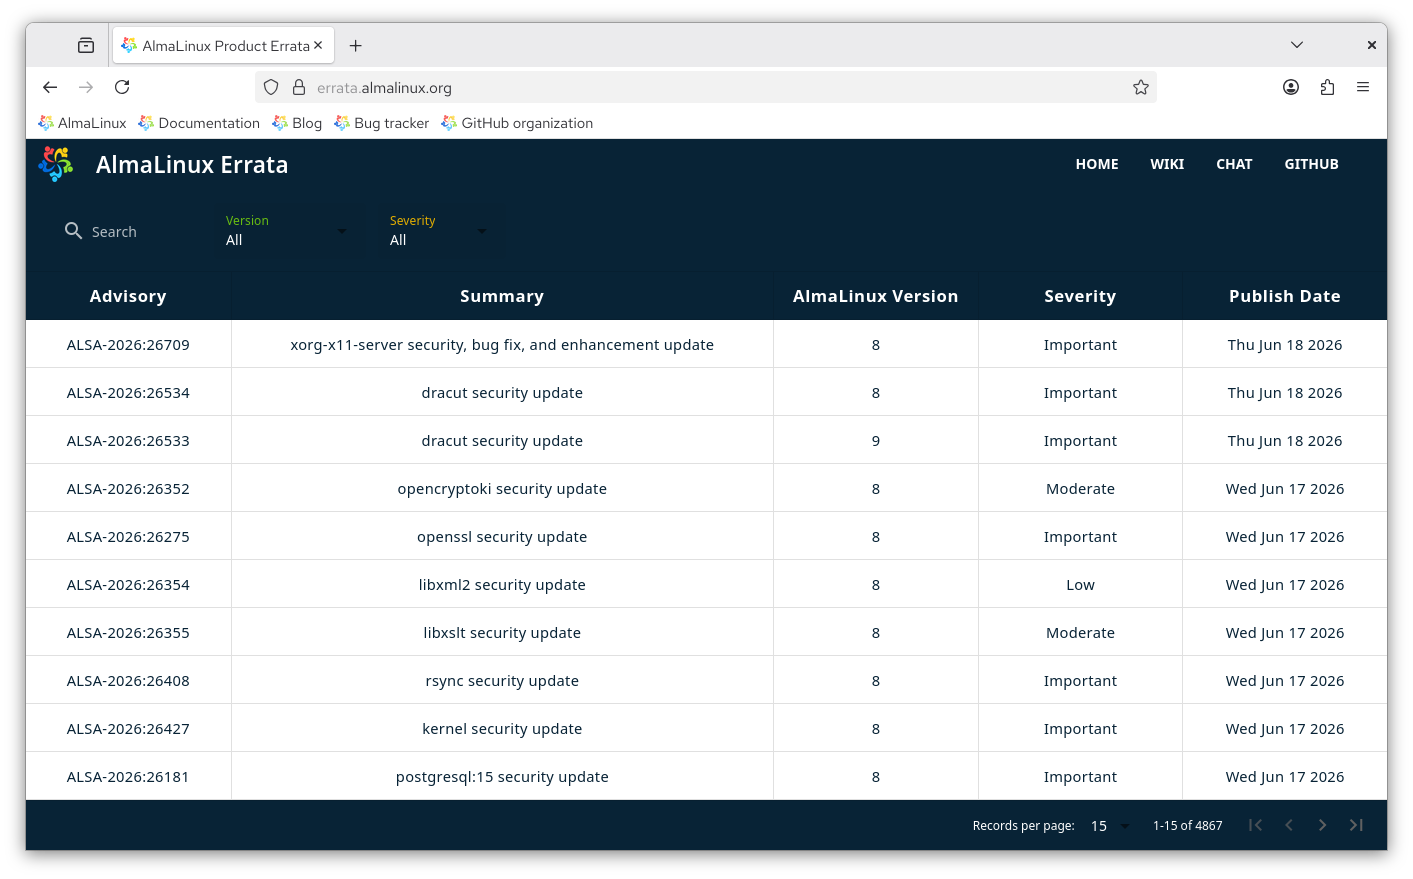
Errata i doradztwa bezpieczeństwa
Publikujemy errata dla problemów bezpieczeństwa i poprawek błędów, wraz z analizą ich znaczenia.
Podpisane pakiety
Każdy pakiet jest podpisany kluczem GPG i domyślnie weryfikowany podczas instalacji.
Zgodność i wzmacnianie
Audytuj i wzmacniaj swoje systemy za pomocą przewodników OpenSCAP i SCAP Workbench oraz CIS Benchmark.
Dane o podatnościach
Publiczne strumienie OVAL zapewniają maszynowo czytelne informacje o podatnościach dla AlmaLinux OS 8, 9 i 10.
Zestawienie materiałów oprogramowania
Nasz system budowania produkuje SBOM dla identyfikowalności i bezpieczeństwa łańcucha dostaw.
Secure Boot
AlmaLinux obsługuje Secure Boot, z shimem podpisanym przez Microsoft, dzięki czemu systemy uruchamiają tylko zaufane oprogramowanie.
Jak reagujemy na problemy bezpieczeństwa
Liczba ujawnianych podatności nieustannie rośnie, a badania wspomagane przez AI, tworzenie proof-of-conceptów i publiczne ujawnianie dodatkowo to przyspieszają. Żadna dystrybucja nie może obiecać naprawienia każdej podatności w każdym terminie. Co możemy zaoferować, to jasny, spójny proces obsługi.
Łatkowanie z upstreamu
W większości przypadków podążamy za upstreamem. AlmaLinux OS jest budowany z tych samych źródeł co reszta ekosystemu enterprise Linux, więc gdy pojawiają się poprawki upstream, budujemy, testujemy i publikujemy je. Każda poprawka bezpieczeństwa jest wydawana jako doradztwo (ALSA), oznaczona jako Critical, Important, Moderate lub Low, z maszynowo czytelnymi danymi OVAL i OSV oraz ogłoszeniem na liście mailingowej bezpieczeństwa.
Łatkowanie przed upstreamem
Czasem problem jest na tyle ważny dla społeczności, że stosujemy łatkę przed upstreamem. Są one przeglądane i zatwierdzane przez ALESCo, AlmaLinux Engineering Steering Committee, który kieruje technicznym kierunkiem dystrybucji. Gdy upstream wydaje własną poprawkę, ponownie się z nią wyrównujemy. Gdy jest to możliwe lub odpowiednie, wysyłamy również poprawki, które wydaliśmy w upstreamie: każdy powinien korzystać z pracy open source. Każdy może poprosić o rozważenie poprawki, zgłaszając ją w Kanał ALESCo na chat.almalinux.org. Kilka przykładów poprawek, które wydaliśmy lub udostępniliśmy do testów:
Zgłoszenia bezpośrednie
Sposób, w jaki obsługujemy zgłoszenie skierowane bezpośrednio do nas, zależy od tego, czego dotyczy. Dążymy do potwierdzenia zgłoszeń w ciągu 2 do 3 dni.
- Problemy systemu operacyjnego wymagające skoordynowanego ujawnienia: napisz na security@almalinux.org, abyśmy mogli skoordynować odpowiedzialną łatkę i wydanie.
- Problemy systemu operacyjnego nie wymagające koordynacji: zgłoś je na bugs.almalinux.org.
- Cokolwiek, co nie jest samym systemem operacyjnym, takie jak ELevate lub ta strona: otwórz zgłoszenie w repozytorium tego projektu.
Jeśli zgłoszenie bezpośrednie jest w rzeczywistości problemem upstream, kierujemy Cię do zgłoszenia go w upstreamie, aby został naprawiony u źródła dla wszystkich. Krytyczne problemy zgłaszane na listę mailingową linux-distros są łatkowane w dniu ujawnienia. Zobacz nasze zasady ujawniania podatności po pełne szczegóły.
Niezależne certyfikaty
Formalna certyfikacja stron trzecich popiera naszą pracę nad bezpieczeństwem dzięki niezależnej walidacji. AlmaLinux OS jest zweryfikowany pod kątem FIPS 140-3 i certyfikowany Common Criteria, z kolejnymi w przygotowaniu.
Klucze GPG
AlmaLinux podpisuje wszystkie pakiety kluczem GPG, domyślnie weryfikowanym przez dnf i graficzne narzędzia aktualizacji. Zalecamy weryfikację podpisu pakietu przed instalacją.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Wygasły, ale pozostaje zaufanym kluczem.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certyfikaty Secure Boot
AlmaLinux zapewnia wsparcie Secure Boot począwszy od wydania 8.4. Jego shim przechodzi oficjalna ocena oraz jest podpisany przez Microsoft. Shim AlmaLinux ufa tym certyfikatom:
Bieżące
| Certyfikat | Podpisany dla: | Zweryfikowany przez: | Ważność |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Wygasa 14.03.2034 |
Poprzedni
Te certyfikaty wygasły, ale pozostają zaufane.
| Certyfikat | Podpisany dla: | Zweryfikowany przez: | Ważność |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Wygasły 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Wygasły 19.01.2025 |
Bądź na bieżąco
Zgłoś podatność, zapisz się na doradztwa bezpieczeństwa lub porozmawiaj z nami bezpośrednio o bezpieczeństwie.
