AlmaLinux OS is FIPS 140-3-gevalideerd
AlmaLinux OS 9.2 bevat FIPS 140-3-gevalideerde cryptografische modules op de NIST CMVP Active list, waaronder het eerste FIPS 140-3-kernelcertificaat voor een EL9-distributie. Je kunt FIPS-modus inschakelen en voldoen aan een erkende cryptografische standaard, gratis voor niet-commercieel gebruik.
Overzicht
FIPS 140-3 wordt algemeen beschouwd als de goudstandaard voor cryptografische beveiliging, erkend en vereist ruim voorbij de Verenigde Staten. AlmaLinux OS 9.2 voldoet eraan: de kernel- en OpenSSL-cryptografische modules zijn onafhankelijk gevalideerd door het NIST Cryptographic Module Validation Program en vermeld als Active.
Daardoor is AlmaLinux de eerste EL9-distributie met een FIPS 140-3-gevalideerde kernel, en de gevalideerde pakketten zijn gratis voor niet-commercieel gebruik. Hier lees je wat FIPS is, waarom het belangrijk is en hoe je het aanzet.
De validatie werd gesponsord door TuxCare, de enterprise-supportdivisie van CloudLinux en een oprichtende platinum-sponsor van AlmaLinux. TuxCare dekte de aanzienlijke kosten en de technische inspanning, en stelt de gevalideerde pakketten beschikbaar aan de gemeenschap voor niet-commercieel gebruik.
Hoe we hier kwamen
| Datum | Mijlpaal |
|---|---|
| December 2022 | De AlmaLinux OS 9-kernel en OpenSSL-modules zijn toegevoegd aan de Implementation Under Test-lijst van NIST. |
| Juni 2023 | CAVP-certificaten ontvangen, wat bevestigt dat de cryptografische algoritmes correct zijn geïmplementeerd. |
| September 2023 | ESV-entropiecertificaten ontvangen. AlmaLinux is de eerste software-implementatie die een FIPS 140-3 ESV-certificaat verdient met SHA3-256 als conditioner. |
| Oktober 2024 | De AlmaLinux OS 9.2-kernel is FIPS 140-3-gevalideerd op de NIST CMVP Active list (certificaat #4750), het eerste FIPS 140-3-kernelcertificaat voor een EL9-distributie. |
| Oktober 2024 | De OpenSSL FIPS-provider is toegevoegd aan de Active list (certificaat #4823). |
Lees het volledige verhaal in de originele FIPS-validatieaankondiging en de 9.2-validatie-update.
Wat is FIPS?
FIPS (Federal Information Processing Standards) zijn cryptografische standaarden die door de Amerikaanse overheid worden gepubliceerd. FIPS 140-3 is de huidige versie en bepaalt de beveiligingsvereisten waaraan een cryptografische module moet voldoen.
Een module verdient validatie pas nadat een geaccrediteerd laboratorium deze test en het NIST Cryptographic Module Validation Program het resultaat certificeert. AlmaLinux OS 9.2 was de eerste software-implementatie die een FIPS 140-3 ESV-certificaat kreeg met SHA3-256 als conditioner.
Validatie en conformiteit zijn niet hetzelfde. Een module verdient validatie door onafhankelijke labtests te doorlopen en op de Active list te komen. Een systeem is alleen conform wanneer het een gevalideerde module draait in FIPS-modus binnen zijn gecertificeerde operationele omgeving, en routine wijzigingen aan de gevalideerde cryptografie, zoals een gewone patch of kernelupdate, kunnen het buiten die grens brengen. Een systeem op termijn conform houden hangt daarom af van updates die de gevalideerde modules behouden. Die pakketten zijn gratis voor niet-commercieel gebruik; doorlopende FIPS-conforme patches en commercieel gebruik worden aangeboden via TuxCare's Enterprise Support. Zie FIPS-pagina van TuxCare.
Waarom het belangrijk is
FIPS 140-3 wordt wereldwijd erkend en gerespecteerd. De NIS 2-richtlijn van de Europese Unie roept bijvoorbeeld op tot up-to-date encryptie die gebouwd is op gevestigde standaarden.
Voor overheid, financiën, zorg en iedereen die omgaat met gevoelige gegevens, is draaien op gevalideerde cryptografie vaak een vereiste in plaats van een luxe. FIPS-validatie geeft die organisaties onafhankelijke zekerheid over de cryptografie onder hun systemen.
Gevalideerde cryptografie is ook een vereiste voor de DISA Security Technical Implementation Guide (STIG). AlmaLinux OS 9 is een van de weinige RHEL-familiedistributies met een gepubliceerde DISA STIG, die gereguleerde omgevingen en het Amerikaanse ministerie van Defensie een officiële hardening-basislijn geeft. Zie de AlmaLinux OS 9 STIG op het NIST National Checklist Program en TuxCare's FIPS-en-STIG-overzicht.
Schakel FIPS-modus gratis in
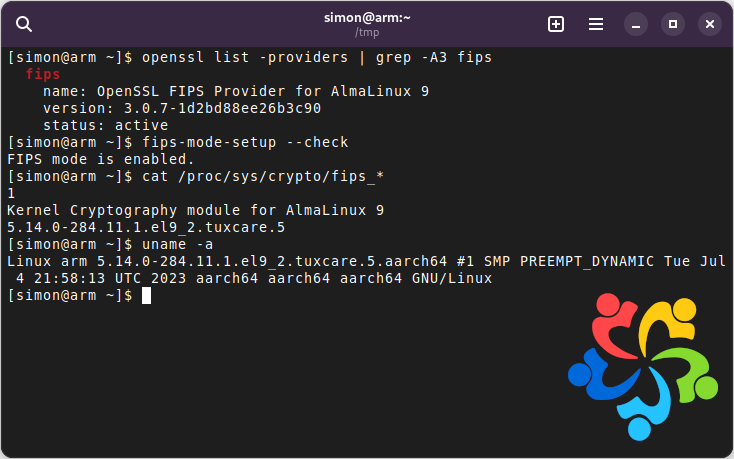
Iedereen die AlmaLinux OS 9.2 draait, kan FIPS-modus inschakelen en kosteloos voldoen aan de standaard, voor niet-commercieel gebruik. Installeer de communitypakketten uit de TuxCare-repository, zet FIPS-modus aan en herstart:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
Zodra het systeem weer opstart, draait het op gevalideerde cryptografie. Voor een volledige uitleg, inclusief hoe je dit verifieert, zie de blogbericht over de FIPS-validatie-update.
Belangrijk: ondersteuningsstatus van AlmaLinux OS 9.2
AlmaLinux OS 9.2 wordt niet meer ondersteund door de AlmaLinux OS Foundation, wat betekent dat we geen updates meer publiceren. Het viel buiten de ondersteuning van de stichting toen AlmaLinux OS 9.3 werd uitgebracht. Voor details over de ondersteuning van releases, zie de release-notes van AlmaLinux.
Als je doorlopende ondersteunde dekking nodig hebt, ook voor FIPS, zie onze ondersteuningsopties.
Validatiewerk gaat door op nieuwere AlmaLinux-releases. FIPS 140-3-certificering voor AlmaLinux 9.6 is nu gaande, met de cryptografische modules op de Modules in Process-lijst van NIST. De gratis OpenSSL- en kernelmodules voor AlmaLinux 9.6 zijn al beschikbaar om te installeren; zie de TuxCare-AlmaLinux-FIPS-documentatie voor de stappen. Voor meer achtergrond, raadpleeg de FIPS-pagina van TuxCare en de 9.6-validatie-update.
Wil je meer weten?
Vragen over FIPS op AlmaLinux OS? Kom praten met de mensen die dit werk doen. We helpen graag.
