Beveiliging bij AlmaLinux
AlmaLinux OS is transparant, verifieerbaar en onafhankelijk gecertificeerd gebouwd. Van ondertekende pakketten en openbare errata tot compliance-tools en formele certificeringen: zo helpen we je het systeem onder je werk te vertrouwen.
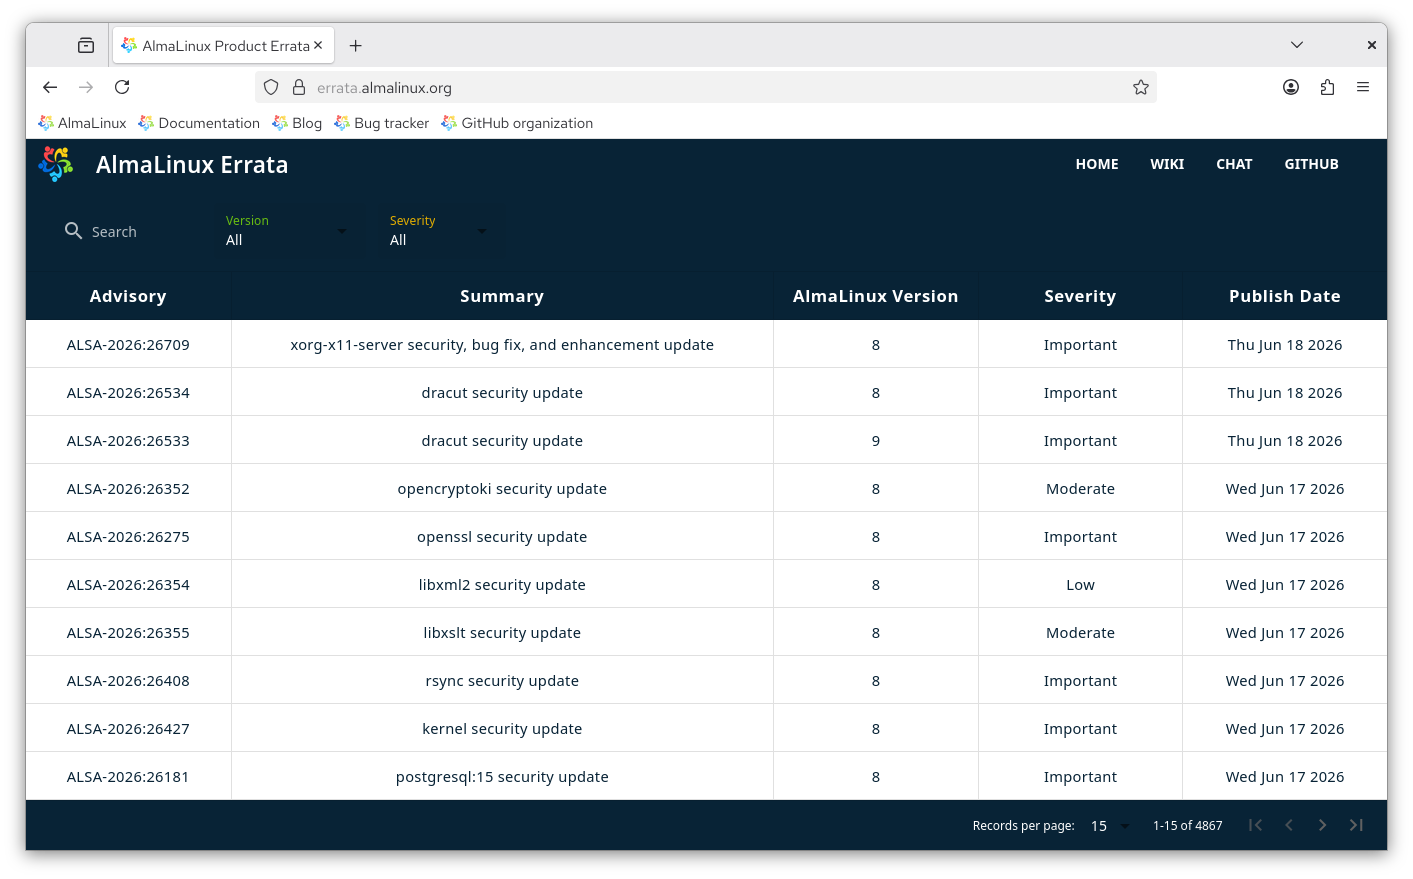
Beveiligingsadvisories Meld een kwetsbaarheid Beveiligingschat
Hoe wij beveiliging aanpakken
Vier ideeën bepalen alles wat we rond beveiliging doen: het transparant houden, het verifieerbaar maken, je de tools geven om conformiteit te bewijzen, en het ondersteunen met onafhankelijke certificering.
Transparantie
Openbare errata en advisories voor elke fix die we uitbrengen.
Verifieerbare supply chain
Ondertekende pakketten en een softwarecomponentenlijst die je kunt controleren.
Conformiteit en hardening
OpenSCAP-, OVAL- en CIS-tools om je systemen te auditen en te verharden.
Onafhankelijke certificering
FIPS 140-3-gevalideerd en Common Criteria-gecertificeerd, met meer in voorbereiding.
Wat wij bieden
Dit zijn de bouwstenen die AlmaLinux je geeft om je systemen te beveiligen, te verifiëren en te auditen, van de advisories die we publiceren tot de tools die je zelf uitvoert. Je kunt je ook abonneren op de AlmaLinux-beveiligingsmailinglijst om advisories te ontvangen zodra ze zijn gepubliceerd.
Errata en advisories
We publiceren errata voor beveiligingsproblemen en bugfixes, met analyse van hun belang.
Ondertekende pakketten
Elk pakket wordt ondertekend met een GPG-sleutel en standaard geverifieerd wanneer je het installeert.
Conformiteit en hardening
Auditteer en verhard je systemen met de OpenSCAP- en SCAP Workbench-handleidingen en de CIS Benchmark.
Gegevens over kwetsbaarheden
Publieke OVAL-streams bieden machineleesbare informatie over kwetsbaarheden voor AlmaLinux OS 8, 9 en 10.
Softwarecomponentenlijst
Ons Build System produceert een SBOM voor traceerbaarheid en beveiliging van de supply chain.
Secure Boot
AlmaLinux ondersteunt Secure Boot, met een shim die door Microsoft is ondertekend, zodat systemen alleen vertrouwde software opstarten.
Hoe wij reageren op beveiligingsproblemen
Het aantal bekendgemaakte kwetsbaarheden blijft stijgen, en AI-ondersteund onderzoek, het maken van proof-of-concepts en openbare bekendmaking versnellen dat verder. Geen distributie kan beloven elke kwetsbaarheid binnen elke termijn te verhelpen. Wat we wél bieden is een helder, consistent proces voor hoe we ermee omgaan.
Patchen vanuit upstream
We volgen upstream voor de meeste patches. AlmaLinux OS wordt gebouwd uit dezelfde bronnen als de rest van het enterprise-Linux-ecosysteem, dus zodra upstream-fixes binnenkomen, bouwen, testen en publiceren we ze. Elke beveiligingsfix wordt uitgebracht als een advisory (een ALSA), beoordeeld als Critical, Important, Moderate of Low, met machineleesbare OVAL- en OSV-gegevens en een aankondiging op de beveiligingsmailinglijst.
Patchen vóór upstream
Soms is een probleem voor de gemeenschap belangrijk genoeg om een patch vóór upstream toe te passen. Deze worden beoordeeld en goedgekeurd door ALESCo, de AlmaLinux Engineering Steering Committee, die de technische richting van de distributie bepaalt. Wanneer upstream zijn eigen fix uitbrengen, sluiten we daar weer op aan. Wanneer mogelijk of passend sturen we ook patches die we upstream hebben uitgebracht: iedereen moet profiteren van het werk van open source. Iedereen kan vragen om een patch te overwegen door die te melden in het ALESCo-kanaal op chat.almalinux.org. Een paar voorbeelden van patches die we hebben uitgebracht of beschikbaar hebben gesteld voor tests:
Directe meldingen
Hoe we een direct aan ons gerichte melding behandelen, hangt af van wat het aantast. We streven ernaar meldingen binnen 2 tot 3 dagen te erkennen.
- OS-problemen die gecontroleerde bekendmaking nodig hebben: e-mail security@almalinux.org zodat we een verantwoorde patch en release kunnen coördineren.
- OS-problemen die geen coördinatie nodig hebben: meld ze op bugs.almalinux.org.
- Alles wat niet het besturingssysteem zelf is, zoals ELevate of deze website: meld een issue in de repository van dat project.
Als een directe melding eigenlijk een upstream-probleem is, verwijzen we je ernaar om het upstream te melden zodat het bij de bron voor iedereen wordt opgelost. Kritieke problemen die op de linux-distros-mailinglijst worden gemeld, worden op de datum van bekendmaking gepatcht. Zie onze meldingsprocedure voor kwetsbaarheden voor volledige details.
Onafhankelijke certificeringen
Formele certificering door derden ondersteunt ons beveiligingswerk met onafhankelijke validatie. AlmaLinux OS is FIPS 140-3-gevalideerd en Common Criteria-gecertificeerd, met meer in voorbereiding.
GPG-sleutels
AlmaLinux ondertekent alle pakketten met een GPG-sleutel, standaard geverifieerd door dnf en grafische updatetools. We raden aan een pakkettekening te verifiëren voordat je installeert.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Verlopen maar blijft een vertrouwde sleutel.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot-certificaten
AlmaLinux biedt Secure Boot-ondersteuning vanaf de 8.4-release. De shim doorloopt de officiële beoordeling en ondertekend door Microsoft. De AlmaLinux-shim vertrouwt deze certificaten:
Huidig
| Certificaat | Ondertekend voor: | Geverifieerd door: | Geldigheid |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Vervalt 14.03.2034 |
Vorige
Deze certificaten zijn verlopen maar blijven vertrouwd.
| Certificaat | Ondertekend voor: | Geverifieerd door: | Geldigheid |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Verlopen 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Verlopen 19.01.2025 |
Blijf op de hoogte
Meld een kwetsbaarheid, abonneer je op advisories of praat direct met ons over beveiliging.
