AlmaLinux OS ir FIPS 140-3 validēts
AlmaLinux OS 9.2 nes FIPS 140-3 validētus kriptogrāfiskus moduļus NIST CMVP Active sarakstā, tostarp pirmo FIPS 140-3 kodola sertifikātu EL9 distribūcijai. Jūs varat ieslēgt FIPS režīmu un atbilst atpazītam kriptogrāfijas standartam, bez maksas nekomerciālai lietošanai.
Pārskats
FIPS 140-3 plaši tiek uzskatīts par zelta standartu kriptogrāfiskajai drošībai, atpazīts un pieprasīts daudz tālāk par Amerikas Savienotajām Valstīm. AlmaLinux OS 9.2 to atbilst: tā kodola un OpenSSL kriptogrāfiskie moduļi ir neatkarīgi validēti no NIST Kriptogrāfisko moduļu validācijas programmas un norādīti kā Active.
Tas padara AlmaLinux par pirmo EL9 distribūciju ar FIPS 140-3 validētu kodolu, un validētās pakotnes ir bez maksas nekomerciālai lietošanai. Šeit ir, kas ir FIPS, kāpēc tas ir svarīgi un kā to ieslēgt.
Validāciju sponsorēja TuxCare, CloudLinux uzņēmuma atbalsta nodaļa un dibinātais AlmaLinux platīna sponsors. TuxCare sega ievērojamo izmaksu un inženierijas pūles un padara validētās pakotnes pieejamas kopienai nekomerciālai lietošanai.
Kā mēs šeit nonācām
| Datums | Posms |
|---|---|
| 2022. gada decembris | AlmaLinux OS 9 kodola un OpenSSL moduļi tiek pievienoti NIST Implementation Under Test sarakstam. |
| 2023. gada jūnijs | CAVP sertifikāti saņemti, apstiprinot, ka kriptogrāfiskie algoritmi ir pareizi implementēti. |
| 2023. gada septembris | ESV entropijas sertifikāti saņemti. AlmaLinux ir pirmā programmatūras implementācija, kas ieguvusi FIPS 140-3 ESV sertifikātu, izmantojot SHA3-256 kā conditioner. |
| 2024. gada oktobris | AlmaLinux OS 9.2 kodols ir FIPS 140-3 validēts NIST CMVP Active sarakstā (sertifikāts #4750), pirmais FIPS 140-3 kodola sertifikāts EL9 distribūcijai. |
| 2024. gada oktobris | OpenSSL FIPS piegādētājs tiek pievienots Active sarakstam (sertifikāts #4823). |
Lasīt pilno stāstu oriģinālā FIPS validācijas paziņojums un 9.2 validācijas atjauninājums.
Kas ir FIPS?
FIPS (Federal Information Processing Standards) ir kriptogrāfiski standarti, ko publicē ASV valdība. FIPS 140-3 ir pašreizējā versija, un tā nosaka drošības prasības, kas kriptogrāfiskam modulim jāizpilda.
Modulis iegūst validāciju tikai pēc tam, kad akreditēta laboratorija to ir testējusi un NIST Kriptogrāfisko moduļu validācijas programma ir sertificējusi rezultātu. AlmaLinux OS 9.2 bija pirmā programmatūras implementācija, kas saņēma FIPS 140-3 ESV sertifikātu, izmantojot SHA3-256 kā conditioner.
Validācija un atbilstība nav viena un tā pati lieta. Modulis iegūst validāciju, iziet cauri neatkarīgai laboratorijas testēšanai un pievienojas Active sarakstam. Sistēma ir atbilstoša tikai tad, kad tā darbina validētu moduli FIPS režīmā tās sertificētajā darbības vidē, un ikdienas izmaiņas validētajā kriptogrāfijā, piemēram, parasts ielāps vai kodola atjauninājums, var to izvest ārpus šīs robežas. Sistēmas atbilstības uzturēšana laikā tādēļ ir atkarīga no atjauninājumiem, kas saglabā validētos moduļus. Šīs pakotnes ir bez maksas nekomerciālai lietošanai; pastāvīgs FIPS atbilstošs ielāpošana un komerciāla lietošana tiek piedāvāta caur TuxCare Enterprise Support. Skatiet TuxCare FIPS lapa.
Kāpēc tas ir svarīgi
FIPS 140-3 ir atpazīts un cienīts visā pasaulē. Piemēram, Eiropas Savienības NIS 2 direktīva pieprasa aktuālu šifrēšanu, kas veidota uz established standartiem.
Valdībai, finansēm, veselības aizsardzībai un ikvienam, kas apstrādā sensitīvus datus, darbināšana uz validētas kriptogrāfijas bieži ir prasība, nevis labprātīga izvēle. FIPS validācija šīm organizācijām sniedz neatkarīgu garantiju par kriptogrāfiju zem viņu sistēmām.
Validēta kriptogrāfija ir arī priekšnoteikums DISA Security Technical Implementation Guide (STIG). AlmaLinux OS 9 ir viena no nedaudzajām RHEL ģimenes distribūcijām ar publicētu DISA STIG, kas regulētām vidēm un ASV Aizsardzības ministrijas vidēm oficiālu pastiprināšanas bāzi. Skatiet AlmaLinux OS 9 STIG NIST National Checklist Program un TuxCare FIPS un STIG pārskats.
Ieslēgt FIPS režīmu bez maksas
Ikviens, kas darbina AlmaLinux OS 9.2, var ieslēgt FIPS režīmu un bez maksas atbilst standartam nekomerciālai lietošanai. Instalējiet kopienas pakotnes no TuxCare repozitorija, ieslēdziet FIPS režīmu un restartējiet sistēmu:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
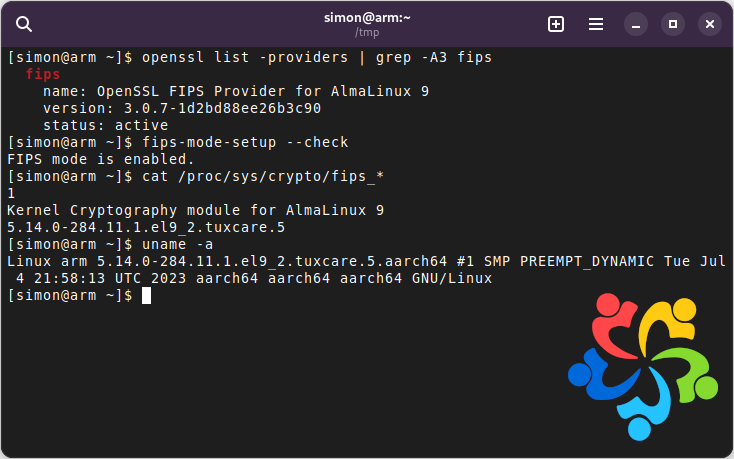
Kad sistēma atkal ir pieejama, tā darbojas uz validētas kriptogrāfijas. Pilnam pārskatam, tostarp kā to verificēt, skatiet FIPS validācijas atjauninājuma emuāra ieraksts.
Svarīgi: AlmaLinux OS 9.2 atbalsta statuss
AlmaLinux OS 9.2 vairs netiek atbalstīts no AlmaLinux OS Foundation puses, kas nozīmē, ka mēs nepublicējam tam atjauninājumus. Tas zaudēja fonda atbalstu, kad tika izlaists AlmaLinux OS 9.3. Sīkāku informāciju par izlaišanas atbalstu skatiet AlmaLinux izlaišanas piezīmes.
Ja jums ir vajadzīgs pastāvīgs atbalstīts pārklājums, tostarp FIPS, skatiet mūsu atbalsta iespējas.
Validācijas darbs turpinās jaunākos AlmaLinux izlaidumos. FIPS 140-3 sertifikācija sistēmai AlmaLinux 9.6 šobrīd ir procesā, ar tās kriptogrāfiskajiem moduļiem NIST Modules in Process sarakstā. Bezmaksas OpenSSL un kodola moduļi sistēmai AlmaLinux 9.6 jau ir pieejami instalēšanai; skatiet TuxCare AlmaLinux FIPS dokumentāciju soļiem. Vairāk fona informācijas skatiet TuxCare FIPS lapa un 9.6 validācijas atjauninājums.
Vēlaties zināt vairāk?
Jautājumi par FIPS sistēmā AlmaLinux OS? Nāciet parunāt ar cilvēkiem, kas dara šo darbu. Mēs labprāt palīdzēsim.