Drošība sistēmā AlmaLinux
AlmaLinux OS ir uzbūvēts, lai būtu caurspīdīgs, verificējams un neatkarīgi sertificēts. No parakstītām pakotnēm un publiskiem errata līdz atbilstības rīkiem un formālām sertifikācijām — šeit ir, kā mēs palīdzam jums uzticēties sistēmai zem jūsu darba.
Kā mēs pieejam drošībai
Četras idejas veido visu, ko darām ap drošību: turēt to caurspīdīgu, padarīt verificējamu, dot jums rīkus, lai pierādītu atbilstību, un aizsargāt to ar neatkarīgu sertifikāciju.
Caurspīdīgums
Publiski errata un paziņojumi katrai labojumam, ko mēs izplatām.
Verificējama piegādes ķēde
Parakstītas pakotnes un programmatūras materiālu saraksts, ko varat pārbaudīt.
Atbilstība un pastiprināšana
OpenSCAP, OVAL un CIS rīki jūsu sistēmu auditešanai un pastiprināšanai.
Neatkarīga sertifikācija
FIPS 140-3 validēts un Common Criteria sertificēts, ar vairāk procesā.
Ko mēs nodrošinām
Šie ir būvēšanas bloki, ko AlmaLinux jums dod, lai nodrošinātu, verificētu un auditētu savas sistēmas, sākot no paziņojumiem, ko mēs publicējam, līdz rīkiem, ko pats palaižat. Varat arī pierakstīties AlmaLinux drošības pasta saraksts lai saņemtu paziņojumus, tiklīdz tie tiek publicēti.
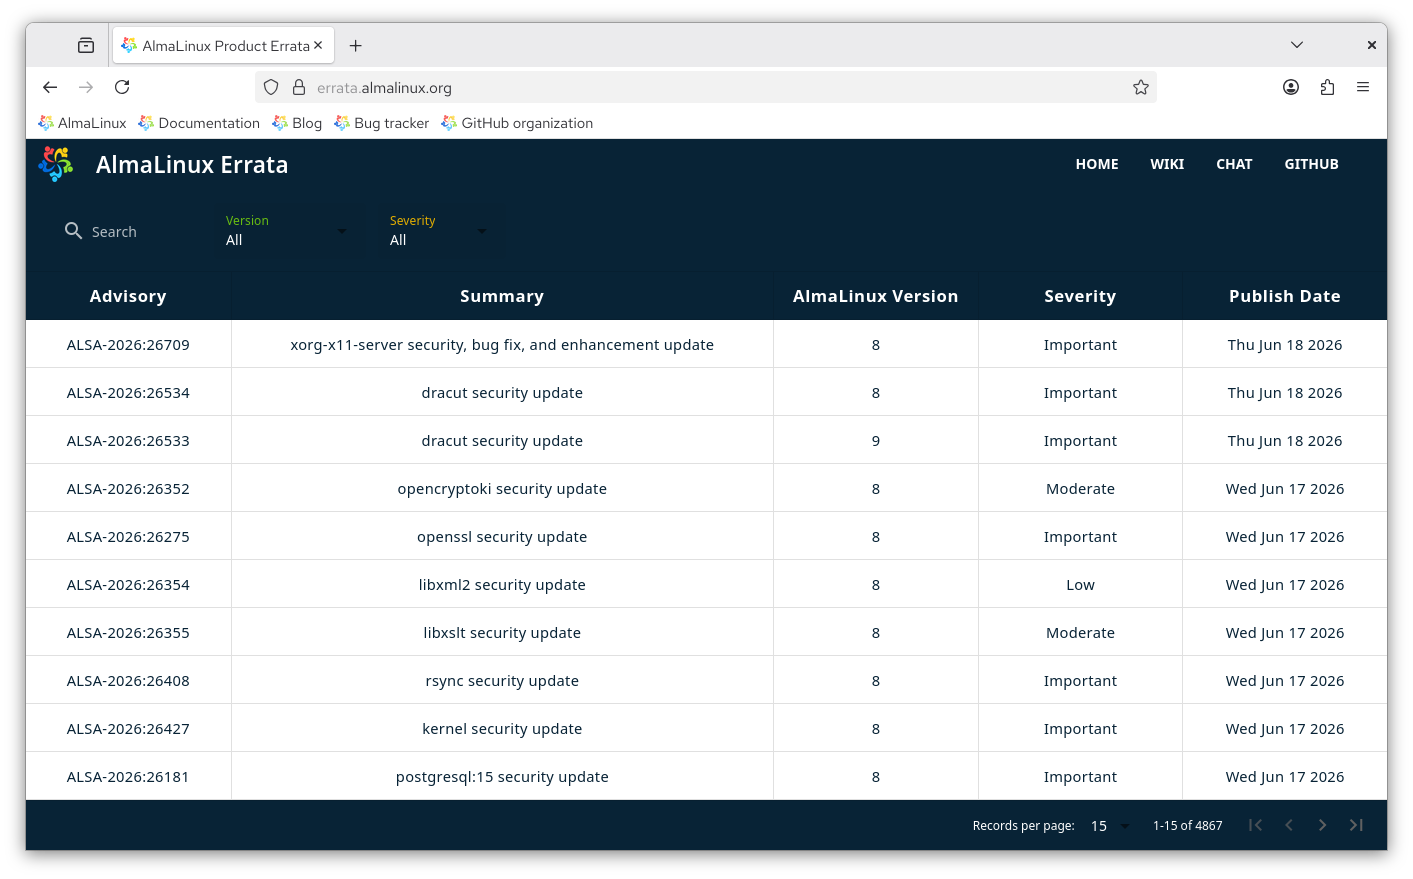
Errata un paziņojumi
Mēs publicējam errata drošības problēmām un kļūdu labojumiem, ar to nozīmības analīzi.
Parakstītas pakotnes
Katra pakotne ir parakstīta ar GPG atslēgu un noklusēti verificēta, kad to instalējat.
Atbilstība un pastiprināšana
Auditejiet un pastipriniet savas sistēmas ar OpenSCAP un SCAP Workbench ceļvežiem un CIS Benchmark.
Ievainojamību dati
Publiskās OVAL straumes sniedz mašīniski lasāmu informāciju par ievainojamībām sistēmām AlmaLinux OS 8, 9 un 10.
Programmatūras materiālu saraksts
Mūsu būvēšanas sistēma ražo SBOM izsekojamībai un piegādes ķēdes drošībai.
Secure Boot
AlmaLinux atbalsta Secure Boot, ar Microsoft parakstītu shim, lai sistēmas startētu tikai uzticamu programmatūru.
Kā mēs reaģējam uz drošības problēmām
Izpaužamo ievainojamību apjoms turpina pieaugt, un ar AI atbalstītie pētījumi, pierādījumu koncepciju izveide un publiska izpaušana to vēl vairāk paātrina. Nekura distribūcija nevar solīt izlabot katru ievainojamību katrā termiņā. Ko mēs varam piedāvāt, ir skaidrs, viendabīgs process tam, kā mēs tās apstrādājam.
Ielāpošana no upstrima
Lielākajai daļai ielāpu mēs sekojam upstrimam. AlmaLinux OS ir uzbūvēta no tiem pašiem avotiem kā pārējā Enterprise Linux ekosistēma, tāpēc, tiklīdz upstrima labojumi nonāk, mēs tos būvējam, testējam un publicējam. Katrs drošības labojums tiek izplatīts kā paziņojums (ALSA), novērtēts kā Critical, Important, Moderate vai Low, ar mašīniski lasāmiem OVAL un OSV datiem un paziņojumu drošības pasta sarakstam.
Ielāpošana priekšā upstrimam
Dažreiz problēmai kopienai ir pietiekami liela nozīme, lai mēs pielietotu ielāpu priekšā upstrimam. Tos pārskata un apstiprina ALESCo, AlmaLinux Inženierijas vadības komiteja, kas vada distribūcijas tehnisko virzienu. Kad upstrims izdod savu labojumu, mēs atkal saskaņojamies ar to. Kad vien iespējams vai atbilstoši, mēs arī sūtām ielāpus, ko esam izlaiduši upstrimā: ikvienam vajadzētu gūt labumu no atvērtā koda darba. Ikviens var pieprasīt, lai ielāpu izskata, to paceļot ALESCo kanāls vietnē chat.almalinux.org. Daži piemēri ielāpiem, ko esam izplatījuši vai nodrošinājuši testēšanai:
Tiešie padotie
Kā mēs apstrādājam mums tieši ziņotu problēmu, ir atkarīgs no tā, ko tā ietekmē. Mēs mēģinām atzīt ziņojumus 2 līdz 3 dienu laikā.
- OS problēmas, kurām vajadzīga koordinēta izpaušana: rakstiet uz security@almalinux.org, lai mēs varētu koordinēt atbildīgu ielāpu un izlaidi.
- OS problēmas, kurām nav vajadzīga koordinēšana: iesniedziet tās vietnē bugs.almalinux.org.
- Jebkas, kas nav pati operētājsistēma, piemēram, ELevate vai šī vietne: atveriet issue attiecīgā projekta repozitorijā.
Ja tiešais ziņojums patiesībā ir upstrima problēma, mēs jūs norādām ziņot to upstrimā, lai tā tiktu izlabota avotā ikvienam. Kritiskas problēmas, kas ziņotas linux-distros pasta sarakstam, tiek ielāpotas izpaušanas datumā. Skatiet mūsu ievainojamību izpaušanas politika pilnām detaļām.
Neatkarīgas sertifikācijas
Formāla, trešās puses sertifikācija atbalsta mūsu drošības darbu ar neatkarīgu validāciju. AlmaLinux OS ir FIPS 140-3 validēts un Common Criteria sertificēts, ar vairāk procesā.
GPG atslēgas
AlmaLinux paraksta visas pakotnes ar GPG atslēgu, ko noklusēti verificē dnf un grafiskie atjaunināšanas rīki. Mēs iesakām pārbaudīt pakotnes parakstu pirms instalēšanas.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Ir beidzies, bet paliek uzticama atslēga.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot sertifikāti
AlmaLinux nodrošina Secure Boot atbalstu, sākot ar 8.4 izlaidumu. Tās shim iziet oficiālā pārskatīšana un ir parakstīts ar Microsoft. AlmaLinux shim uzticas šiem sertifikātiem:
Pašreizējie
| Sertifikāts | Parakstījis: | Verificējis: | Derīgums |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Beidzas 14.03.2034 |
Atpakaļ
Šie sertifikāti ir beigušies, bet paliek uzticami.
| Sertifikāts | Parakstījis: | Verificējis: | Derīgums |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Beidzies 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Beidzies 19.01.2025 |
Palieciet lietas kursā
Paziņojiet par ievainojamību, pierakstieties paziņojumiem vai runājiet ar mums par drošību tieši.