AlmaLinux OS yra FIPS 140-3 patvirtintas
AlmaLinux OS 9.2 turi FIPS 140-3 patvirtintus kriptografinius modulius NIST CMVP Active sąraše, įskaitant pirmąjį FIPS 140-3 branduolio sertifikatą EL9 distribucijai. Galite įjungti FIPS režimą ir atitikti pripažintą kriptografinį standartą, nemokamai nekomerciniam naudojimui.
Apžvalga
FIPS 140-3 plačiau laikomas aukso standartu kriptografiniam saugumui, pripažintas ir reikalaujamas gerokai už Jungtinių Valstijų ribų. AlmaLinux OS 9.2 jį atitinka: jo branduolys ir OpenSSL kriptografiniai moduliai nepriklausomai patvirtinami NIST Kriptografinių modulių patvirtinimo programos ir įtraukti kaip Active.
Tai daro AlmaLinux pirmąja EL9 distribucija su FIPS 140-3 patvirtintu branduoliu, o patvirtinti paketai nemokami nekomerciniam naudojimui. Štai kas yra FIPS, kodėl tai svarbu ir kaip jį įjungti.
Patvirtinimą parėmė TuxCare, CloudLinux verslo palaikymo padalinys ir steigiamasis AlmaLinux platino rėmėjas. TuxCare padengė nemažą kainą ir inžinerijos pastangas ir daro patvirtintus paketus prieinamus bendruomenei nekomerciniam naudojimui.
Kaip čia atsidūrėme
| Data | Etapas |
|---|---|
| 2022 m. gruodis | AlmaLinux OS 9 branduolys ir OpenSSL moduliai pridedami prie NIST Implementation Under Test sąrašo. |
| 2023 m. birželis | CAVP sertifikatai gauti, patvirtinantys, kad kriptografiniai algoritmai įgyvendinti teisingai. |
| 2023 m. rugsėjis | ESV entropijos sertifikatai gauti. AlmaLinux yra pirmoji programinės įrangos implementacija, gavusi FIPS 140-3 ESV sertifikatą, naudojant SHA3-256 kaip conditioner. |
| 2024 m. spalis | AlmaLinux OS 9.2 branduolys yra FIPS 140-3 patvirtintas NIST CMVP Active sąraše (sertifikatas #4750), pirmasis FIPS 140-3 branduolio sertifikatas EL9 distribucijai. |
| 2024 m. spalis | OpenSSL FIPS teikėjas pridedamas prie Active sąrašo (sertifikatas #4823). |
Skaityti visą istoriją originalo kalba FIPS patvirtinimo pranešimas ir 9.2 patvirtinimo atnaujinimas.
Kas yra FIPS?
FIPS (Federal Information Processing Standards) yra kriptografiniai standartai, skelbiami JAV vyriausybės. FIPS 140-3 yra dabartinė versija, ir jis apibrėžia saugumo reikalavimus, kuriuos turi atitikti kriptografinis modulis.
Modulis gauna patvirtinimą tik tada, kai akredituota laboratorija jį ištestuoja ir NIST Kriptografinių modulių patvirtinimo programa sertifikuoja rezultatą. AlmaLinux OS 9.2 buvo pirmoji programinės įrangos implementacija, gavusi FIPS 140-3 ESV sertifikatą, naudojant SHA3-256 kaip conditioner.
Patvirtinimas ir atitiktis nėra tas pats dalykas. Modulis gauna patvirtinimą, išlaikydamas nepriklausomą laboratorijos testavimą ir įstodamas į Active sąrašą. Sistema atitinka tik tada, kai ji paleidžia patvirtintą modulį FIPS režimu savo sertifikuotoje veiklos aplinkoje, o įprastos patvirtintos kriptografijos pokyčiai, pvz., paprastas ištaisymas ar branduolio atnaujinimas, gali ją išstumti už šios ribos. Laikui bėgant sistemos atitikties išlaikymas priklauso nuo atnaujinimų, kurie išsaugo patvirtintus modulius. Tie paketai nemokami nekomerciniam naudojimui; nuolatinis FIPS atitinkantis ištaisymas ir komercinis naudojimas siūlomi per TuxCare verslo palaikymą. Žiūrėkite TuxCare FIPS puslapis.
Kodėl tai svarbu
FIPS 140-3 pripažįstamas ir gerbiamas visame pasaulyje. Pavyzdžiui, Europos Sąjungos NIS 2 direktyva reikalauja atnaujinto šifravimo, paremto nusistovėjusiais standartais.
Vyriausybei, finansams, sveikatos apsaugai ir visiems, tvarkantiems jautrius duomenis, darbas su patvirtinta kriptografija dažnai yra reikalavimas, o ne malonumas. FIPS patvirtinimas suteikia tokioms organizacijoms nepriklausomą garantiją dėl kriptografijos po jų sistemomis.
Patvirtinta kriptografija taip pat yra DISA Saugumo techninio įgyvendinimo vadovo (STIG) prielaida. AlmaLinux OS 9 yra viena iš nedaugelio RHEL šeimos distribucijų su paskelbtu DISA STIG, suteikiančiu reguliuojamoms ir JAV Gynybos departamento aplinkoms oficialų stiprinimo pagrindą. Žiūrėkite AlmaLinux OS 9 STIG NIST nacionalinėje kontrolinių sąrašų programoje ir TuxCare FIPS ir STIG apžvalga.
Įjungti FIPS režimą nemokamai
Bet kas, paleidžiantis AlmaLinux OS 9.2, gali įjungti FIPS režimą ir atitikti standartą be išlaidų, nekomerciniam naudojimui. Įdiekite bendruomenės paketus iš TuxCare saugyklos, įjunkite FIPS režimą ir paleiskite iš naujo:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
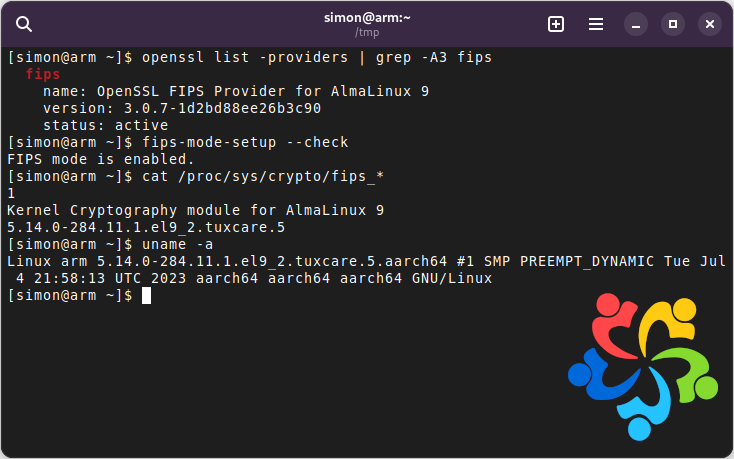
Kai sistema vėl paleidžiama, ji veikia su patvirtinta kriptografija. Pilnam vadovui, įskaitant kaip tai patikrinti, žiūrėkite FIPS patvirtinimo atnaujinimo tinklaraščio įrašas.
Svarbu: AlmaLinux OS 9.2 palaikymo statusas
AlmaLinux OS 9.2 nebepalaikomas AlmaLinux OS Fondo, o tai reiškia, kad nepublikuojame jam atnaujinimų. Jis prarado fondo palaikymą, kai buvo išleistas AlmaLinux OS 9.3. Detalesnei informacijai apie leidimo palaikymą žiūrėkite AlmaLinux leidimo pastabos.
Jei reikia nuolatinio palaikomo dangos, įskaitant FIPS, žiūrėkite mūsų palaikymo variantai.
Patvirtinimo darbai tęsiasi naujesniuose AlmaLinux leidimuose. FIPS 140-3 sertifikavimas AlmaLinux 9.6 šiuo metu vyksta, jo kriptografiniai moduliai yra NIST Modules in Process sąraše. Nemokami OpenSSL ir branduolio moduliai AlmaLinux 9.6 jau prieinami įdiegimui; žiūrėkite TuxCare AlmaLinux FIPS dokumentaciją veiksmams. Daugiau fono informacijos žiūrėkite TuxCare FIPS puslapis ir 9.6 patvirtinimo atnaujinimas.
Norite sužinoti daugiau?
Klausimų apie FIPS sistemoje AlmaLinux OS? Ateikite pasikalbėti su žmonėmis, kurie dirba šį darbą. Mielaipadėsime.