Saugumas sistemoje AlmaLinux
AlmaLinux OS sukurtas būti skaidriu, patikrinamu ir nepriklausomai sertifikuotu. Nuo pasirašytų paketų ir viešų errata iki atitikties įrankių ir formalių sertifikavimų — štai kaip padedame jums pasitikėti sistema po jūsų darbu.
Saugumo pranešimai Pranešti apie pažeidžiamumą Saugumo pokalbis
Kaip mes žiūrime į saugumą
Keturios idėjos formuoja viską, ką darome dėl saugumo: išlaikyti jį skaidrų, padaryti patikrinamą, suteikti jums įrodymo atitikties įrankius ir paremti jį nepriklausomu sertifikavimu.
Skaidrumas
Viešos errata ir pranešimai kiekvienam išleistam ištaisymui.
Patikrinama tiekimo grandinė
Pasirašyti paketai ir programinės įrangos medžiagų sąrašas, kurį galite patikrinti.
Atitiktis ir stiprinimas
OpenSCAP, OVAL ir CIS įrankiai jūsų sistemų auditui ir stiprinimui.
Nepriklausomas sertifikavimas
FIPS 140-3 patvirtintas ir Common Criteria sertifikuotas, daugiau vyksta.
Ką mes teikiame
Šie yra statybos blokai, kuriuos AlmaLinux jums suteikia, kad saugotumėte, tikrintumėte ir audituotumėte savo sistemas — nuo mūsų skelbiamų pranešimų iki įrankių, kuriuos paleidžiate patys. Taip pat galite prenumeruoti AlmaLinux saugumo pašto adresų sąrašas kad gautumėte pranešimus iškart po paskelbimo.
Errata ir pranešimai
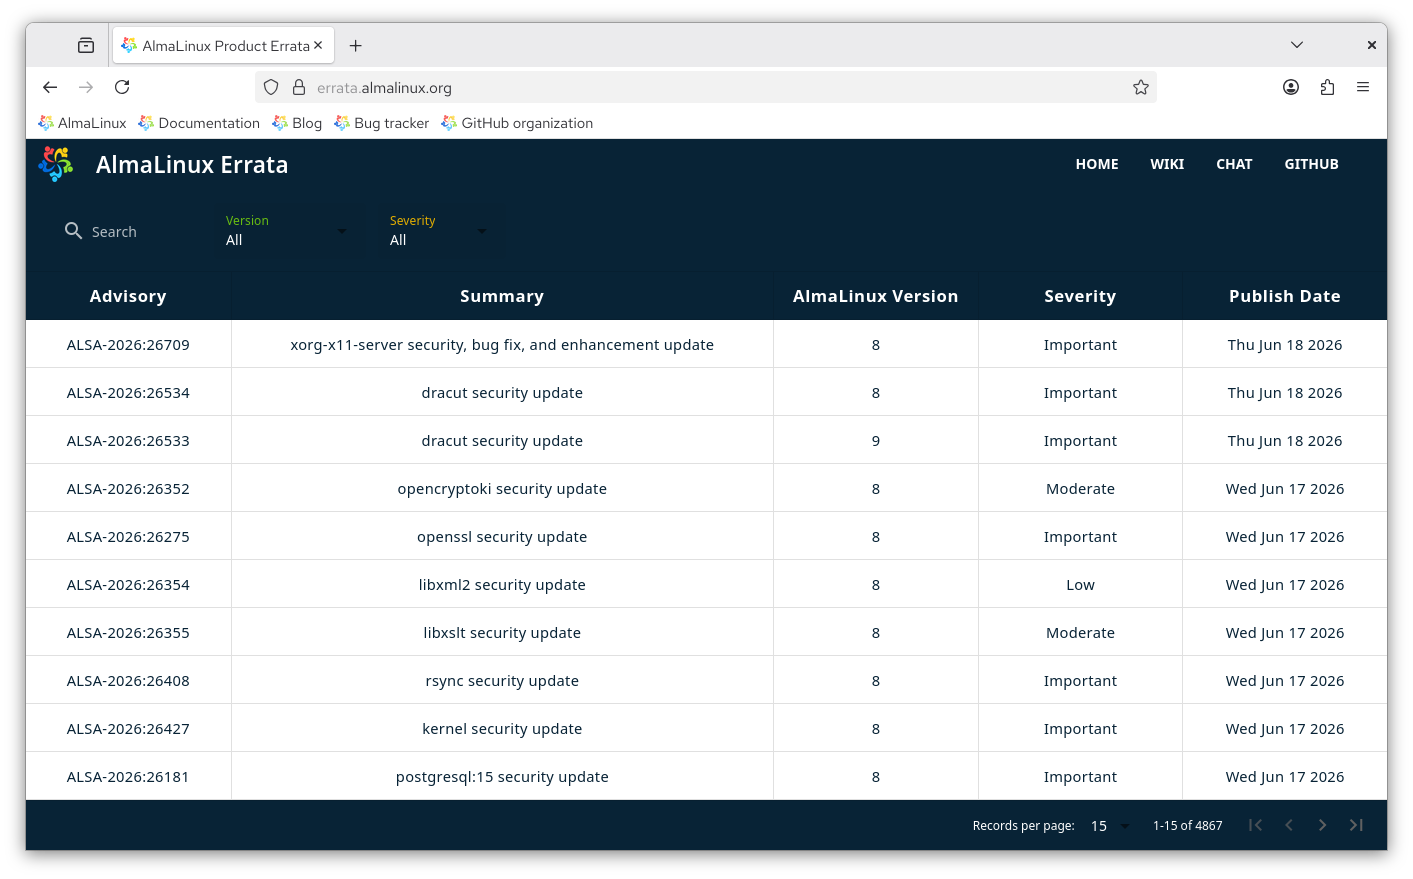
Skelbiame errata saugumo problemoms ir klaidų ištaisymams, su jų reikšmingumo analize.
Pasirašyti paketai
Kiekvienas paketas pasirašytas GPG raktu ir pagal nutylėjimą tikrinamas, kai jį įdiegiate.
Atitiktis ir stiprinimas
Audituokite ir stiprinkite savo sistemas su OpenSCAP ir SCAP Workbench vadovais bei CIS Benchmark.
Pažeidžiamumų duomenys
Vieši OVAL srautai teikia mašininio skaitymo pažeidžiamumų informaciją AlmaLinux OS 8, 9 ir 10.
Programinės įrangos medžiagų sąrašas
Mūsų kūrimo sistema gamina SBOM sekamumui ir tiekimo grandinės saugumui.
Secure Boot
AlmaLinux palaiko Secure Boot su Microsoft pasirašytu shim, kad sistemos paleistų tik patikimą programinę įrangą.
Kaip mes reaguojame į saugumo problemas
Atskleistų pažeidžiamumų kiekis nuolat auga, o AI pagrįsti tyrimai, įrodymo-koncepto kūrimas ir viešas atskleidimas tai dar labiau pagreitina. Nė viena distribucija negali pažadėti ištaisyti kiekvieno pažeidžiamumo kiekviename terminu. Ką galime pasiūlyti, yra aiškus, nuoseklus procesas, kaip juos tvarkome.
Ištaisymas iš upstream
Daugumai ištaisymų sekame upstream. AlmaLinux OS kuriamas iš tų pačių šaltinių kaip ir likusi verslo Linux ekosistema, todėl, kai upstream ištaisymai patenka, mes juos kuriame, testuojame ir skelbiame. Kiekvienas saugumo ištaisymas išleidžiamas kaip pranešimas (ALSA), įvertintas Critical, Important, Moderate arba Low, su mašininio skaitymo OVAL ir OSV duomenimis bei pranešimu saugumo pašto adresų sąrašui.
Ištaisymas prieš upstream
Kartais problema pakankamai svarbi bendruomenei, kad taikome ištaisymą prieš upstream. Jie peržiūrimi ir tvirtinami ALESCo, AlmaLinux inžinerijos vadovavimo komiteto, kuris vadovauja distribucijos techninei krypčiai. Kai upstream išleidžia savo ištaisymą, mes vėl su juo deriname. Kai tik įmanoma arba tinkama, taip pat siunčiame ištaisymus, kuriuos išleidome upstream: visi turėtų gauti naudos iš atviro kodo darbo. Bet kas gali paprašyti, kad ištaisymas būtų svarstomas, jį pateikdamas ALESCo kanalas svetainėje chat.almalinux.org. Keletas pavyzdžių ištaisymų, kuriuos išleidėme arba suteikėme testavimui:
Tiesioginiai padotiniai
Kaip tvarkome tiesiogiai mums praneštą problemą, priklauso nuo to, ką ji veikia. Siekiame pripažinti pranešimus per 2–3 dienas.
- OS problemoms, kurioms reikia koordinuoto atskleidimo: rašykite security@almalinux.org, kad galėtume koordinuoti atsakingą ištaisymą ir leidimą.
- OS problemoms, kurioms nereikia koordinavimo: pateikite jas svetainėje bugs.almalinux.org.
- Viskas, kas nėra pati operacinė sistema, pvz., ELevate ar ši svetainė: atidarykite issue to projekto saugykloje.
Jei tiesioginis pranešimas iš tikrųjų yra upstream problema, nurodome jums pranešti ją upstream, kad ji būtų ištaisyta šaltinyje visiems. Kritinės problemos, praneštos linux-distros pašto adresų sąraše, ištaisomos atskleidimo dieną. Žiūrėkite mūsų pažeidžiamumų atskleidimo politika pilnoms detalėms.
Nepriklausomi sertifikavimai
Formalus, trečiosios šalies sertifikavimas paremia mūsų saugumo darbą nepriklausomu patvirtinimu. AlmaLinux OS yra FIPS 140-3 patvirtintas ir Common Criteria sertifikuotas, daugiau vyksta.
GPG raktai
AlmaLinux pasirašo visus paketus GPG raktu, kurį pagal nutylėjimą tikrina dnf ir grafikos atnaujinimo įrankiai. Rekomenduojame patikrinti paketo parašą prieš įdiegiant.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Pasibaigęs, bet lieka patikimas raktas.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot sertifikatai
AlmaLinux teikia Secure Boot palaikymą pradedant nuo 8.4 leidimo. Jo shim praeina oficialus peržiūrėjimas ir pasirašytas Microsoft. AlmaLinux shim pasitiki šiais sertifikatais:
Dabartinis
| Sertifikatas | Pasirašė: | Patikrino: | Galiojimas |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Baigiasi 14.03.2034 |
Ankstesnis
Šie sertifikatai pasibaigę, bet lieka patikimi.
| Sertifikatas | Pasirašė: | Patikrino: | Galiojimas |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Pasibaigęs 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Pasibaigęs 19.01.2025 |
Likite informuoti
Praneškite apie pažeidžiamumą, prenumeruokite pranešimus arba tiesiogiai pasikalbėkite su mumis apie saugumą.
