AlmaLinux ОЖ FIPS 140-3 бойынша расталған
AlmaLinux ОЖ 9.2 нұсқасында NIST CMVP белсенді тізіміндегі FIPS 140-3 бойынша расталған криптографиялық модульдер, соның ішінде EL9 дистрибутивіне арналған алғашқы FIPS 140-3 ядро сертификаты бар. Сіз FIPS режимін іске қосып, танылған криптографиялық стандартқа сай бола аласыз, бұл коммерциялық емес пайдалану үшін тегін.
Шолу
FIPS 140-3 криптографиялық қауіпсіздіктің алтын стандарты ретінде кеңінен қарастырылады, ол АҚШ-тан тыс жерлерде де танылған және талап етіледі. AlmaLinux ОЖ 9.2 оған сай келеді: оның ядросы мен OpenSSL криптографиялық модульдері NIST криптографиялық модульдерді сертификаттау бағдарламасымен тәуелсіз расталған және Белсенді ретінде тізімделген.
Бұл AlmaLinux-ты FIPS 140-3 бойынша расталған ядросы бар алғашқы EL9 дистрибутиві етеді және расталған дестелер коммерциялық емес пайдалану үшін тегін. Мұнда FIPS деген не, ол неге маңызды және оны қалай қосу керектігі берілген.
Растау жұмысына CloudLinux-тің корпоративтік қолдау бөлімі және AlmaLinux-тың құрылтайшы platinum демеушісі — TuxCare демеушілік жасады. TuxCare едәуір шығындар мен инженерлік күш-жігерді өтеп, расталған дестелерді қауымдастыққа коммерциялық емес пайдалану үшін қолжетімді етеді.
Біз мұнда қалай жеттік
| Күні | Маңызды кезең |
|---|---|
| Желтоқсан 2022 | AlmaLinux ОЖ 9 ядросы мен OpenSSL модульдері NIST-тің сынақтан өтіп жатқан іске асырылымдар тізіміне қосылды. |
| Маусым 2023 | CAVP сертификаттары алынды, бұл криптографиялық алгоритмдердің дұрыс іске асырылғанын растайды. |
| Қыркүйек 2023 | ESV энтропия сертификаттары алынды. AlmaLinux — негіз ретінде SHA3-256 пайдаланатын FIPS 140-3 ESV сертификатын алған алғашқы бағдарламалық қамтама іске асырылымы. |
| Қазан 2024 | AlmaLinux ОЖ 9.2 ядросы NIST CMVP белсенді тізімінде (сертификат №4750) FIPS 140-3 бойынша расталған, бұл EL9 дистрибутивіне арналған алғашқы FIPS 140-3 ядро сертификаты. |
| Қазан 2024 | OpenSSL FIPS провайдері белсенді тізімге қосылды (сертификат №4823). |
Толық тарихты түпнұсқадан оқу FIPS растау хабарландыруы және келесі 9.2 растау жаңартуы.
FIPS дегеніміз не?
FIPS (Federal Information Processing Standards) — АҚШ үкіметі жариялаған криптографиялық стандарттар. FIPS 140-3 — ағымдағы нұсқа және ол криптографиялық модуль сай болуы тиіс қауіпсіздік талаптарын сипаттайды.
Модуль аккредиттелген зертхана оны сынақтан өткізгеннен кейін және NIST криптографиялық модульдерді сертификаттау бағдарламасы нәтижені куәландырғаннан кейін ғана расталады. AlmaLinux ОЖ 9.2 кондиционер ретінде SHA3-256 пайдаланатын FIPS 140-3 ESV сертификатын алған алғашқы бағдарламалық қамтама іске асырылымы болды.
Растау және сәйкестік — бір нәрсе емес. Модуль тәуелсіз зертханалық сынақтан өтіп, Белсенді тізіміне қосылу арқылы расталады. Жүйе тек сертификатталған пайдалану ортасында FIPS режимінде расталған модульді орындағанда ғана сәйкес келеді, ал расталған криптографияға күнделікті өзгерістер, мысалы, қарапайым түзету немесе ядроны жаңарту оны сол шекарадан тыс жылжытуы мүмкін. Сондықтан жүйенің уақыт өте келе сәйкестігін сақтау расталған модульдерді сақтап қалатын жаңартуларға тәуелді болады. Бұл дестелер коммерциялық емес пайдалану үшін тегін; ағымдағы FIPS-сәйкес түзетулер мен коммерциялық пайдалану TuxCare-дің Enterprise Support қызметі арқылы ұсынылады. Келесіні қараңыз: TuxCare-дің FIPS беті.
Бұл неге маңызды
FIPS 140-3 бүкіл әлемде танылған және құрметтеледі. Еуропалық Одақтың NIS 2 директивасы, мысалы, бекітілген стандарттарға негізделген заманауи шифрлеуді талап етеді.
Үкімет, қаржы, денсаулық сақтау салалары және құпия деректерді өңдейтін кез келген адам үшін расталған криптографияда жұмыс істеу жиі таңдау емес, талап болып табылады. FIPS растауы сол ұйымдарға өз жүйелерінің негізіндегі криптография туралы тәуелсіз кепілдік береді.
Расталған криптография сонымен қатар DISA Security Technical Implementation Guide (STIG) үшін алғышарт болып табылады. AlmaLinux ОЖ 9 — жарияланған DISA STIG-і бар санаулы RHEL тобындағы дистрибутивтердің бірі, ол реттелетін және АҚШ Қорғаныс министрлігінің орталарына ресми күшейту негізгі сызығын береді. Келесіні қараңыз: NIST ұлттық бақылау парағы бағдарламасындағы AlmaLinux ОЖ 9 STIG және TuxCare-дің FIPS және STIG шолуы.
FIPS режимін тегін іске қосу
AlmaLinux ОЖ 9.2 орындайтын кез келген адам FIPS режимін іске қосып, стандартқа тегін, коммерциялық емес мақсатта сай бола алады. TuxCare репозиторийінен қауымдастық дестелерін орнатыңыз, FIPS режимін қосыңыз және қайта іске қосыңыз:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
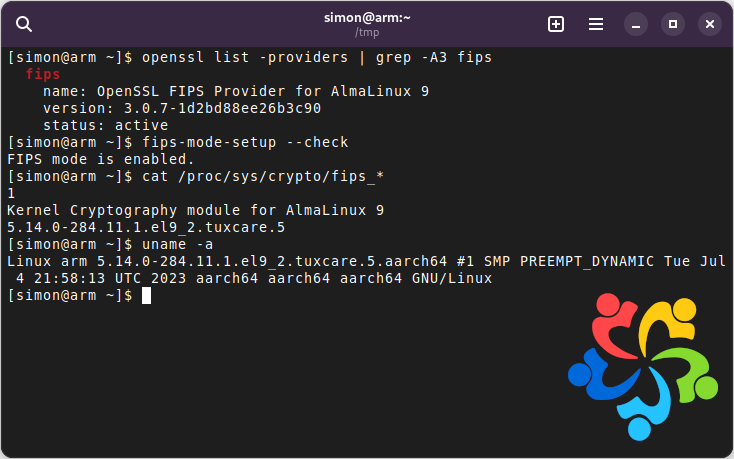
Жүйе қайта іске қосылғаннан кейін ол расталған криптографияны орындайды. Толық нұсқаулықты, соның ішінде оны қалай тексеру керектігін келесі жерден қараңыз: FIPS растауын жаңарту туралы блог жазбасы.
Маңызды: AlmaLinux ОЖ 9.2 қолдау қалып-күйі
AlmaLinux ОЖ 9.2 нұсқасына AlmaLinux OS Foundation бұдан былай қолдау көрсетпейді, бұл біз ол үшін жаңартулар жарияламайтынымызды білдіреді. AlmaLinux ОЖ 9.3 шыққан кезде ол Қор қолдауынан шықты. Шығарылымдарды қолдау туралы толық ақпарат алу үшін келесіні қараңыз: AlmaLinux шығарылымы бойынша ескертпелер.
Егер сізге ағымдағы қолдау көрсетілетін қамту қажет болса, соның ішінде FIPS үшін, біздің келесіні қараңыз: қолдау опциялары.
Растау жұмыстары AlmaLinux-тың жаңа шығарылымдарында жалғасуда. AlmaLinux 9.6 үшін FIPS 140-3 сертификаттауы қазір прогресс үстінде, оның криптографиялық модульдері NIST-тің өңделу үстіндегі модульдер тізімінде. AlmaLinux 9.6 үшін тегін OpenSSL және ядро модульдерін орнатуға әлдеқашан болады; келесіні қараңыз: TuxCare AlmaLinux FIPS құжаттамасы қадамдар үшін. Қосымша мәлімет алу үшін келесіні қараңыз: TuxCare-дің FIPS беті және келесі 9.6 растау жаңартуы.
Көбірек білгіңіз келе ме?
AlmaLinux ОЖ-дағы FIPS туралы сұрақтарыңыз бар ма? Осы жұмыспен айналысатын адамдармен сөйлесуге келіңіз. Біз көмектесуге қуаныштымыз.