Sicurezza in AlmaLinux
AlmaLinux OS è costruito per essere trasparente, verificabile e certificato in modo indipendente. Dai pacchetti firmati e alle errate pubbliche, agli strumenti di conformità e alle certificazioni formali, ecco come ti aiutiamo a fidarti del sistema sotto il tuo lavoro.
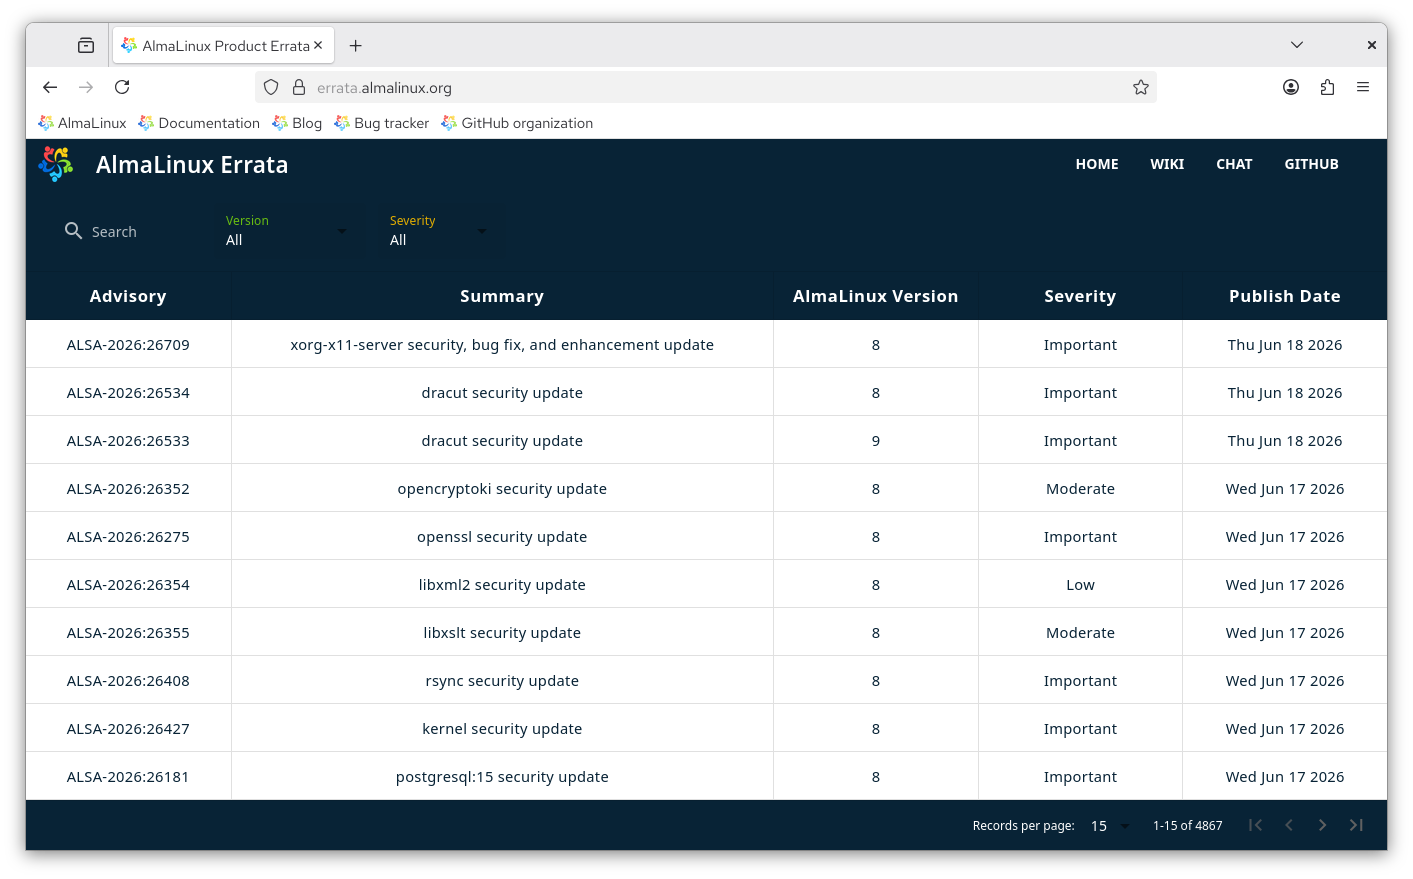
Avvisi di sicurezza Segnala una vulnerabilità Chat sulla sicurezza
Come approcciamo la sicurezza
Quattro idee plasmano tutto ciò che facciamo attorno alla sicurezza: mantenerla trasparente, renderla verificabile, darti gli strumenti per dimostrare la conformità, e sostenerla con una certificazione indipendente.
Trasparenza
Errate pubbliche e avvisi per ogni correzione che rilasciamo.
Catena di fornitura verificabile
Pacchetti firmati e un Software Bill of Materials che puoi verificare.
Conformità e hardening
Strumenti OpenSCAP, OVAL e CIS per eseguire audit e rafforzare i tuoi sistemi.
Certificazione indipendente
Validato FIPS 140-3 e certificato Common Criteria, con altri in corso.
Cosa forniamo
Questi sono i mattoni che AlmaLinux ti dà per proteggere, verificare e fare audit dei tuoi sistemi, dagli avvisi che pubblichiamo agli strumenti che esegui tu stesso. Puoi anche iscriverti alla Lista di distribuzione della sicurezza di AlmaLinux per ricevere gli avvisi appena vengono pubblicati.
Errata e avvisi
Pubblichiamo errate per problemi di sicurezza e correzioni di bug, con un'analisi del loro significato.
Pacchetti firmati
Ogni pacchetto è firmato con una chiave GPG e verificato in modo predefinito quando lo installi.
Conformità e hardening
Audita e rafforza i tuoi sistemi con le guide OpenSCAP e SCAP Workbench e il CIS Benchmark.
Dati sulle vulnerabilità
Gli stream OVAL pubblici forniscono informazioni sulle vulnerabilità leggibili dalla macchina per AlmaLinux OS 8, 9 e 10.
Software Bill of Materials
Il nostro Build System produce un SBOM per la tracciabilità e la sicurezza della catena di fornitura.
Secure Boot
AlmaLinux supporta Secure Boot, con un shim firmato da Microsoft, così i sistemi avviano solo software fidato.
Come rispondiamo ai problemi di sicurezza
Il volume delle vulnerabilità divulgate continua a crescere, e la ricerca assistita dall'IA, la creazione di proof-of-concept e la divulgazione pubblica lo accelerano ulteriormente. Nessuna distribuzione può promettere di correggere ogni vulnerabilità su ogni tempistica. Ciò che possiamo offrire è un processo chiaro e coerente su come le gestiamo.
Patch dall'upstream
Seguiamo l'upstream per la maggior parte delle patch. AlmaLinux OS è costruito dalle stesse fonti del resto dell'ecosistema Linux aziendale, quindi man mano che le correzioni upstream arrivano le compiliamo, testiamo e pubblichiamo. Ogni correzione di sicurezza viene rilasciata come avviso (un ALSA), valutato Critico, Importante, Moderato o Basso, con dati OVAL e OSV leggibili dalla macchina e un annuncio alla mailing list di sicurezza.
Patch prima dell'upstream
A volte un problema conta abbastanza per la comunità da applicare una patch prima dell'upstream. Queste sono revisionate e approvate da ALESCo, l'AlmaLinux Engineering Steering Committee, che guida la direzione tecnica della distribuzione. Quando l'upstream rilascia la propria correzione, ci riallineiamo ad essa. Quando possibile o appropriato, inviamo anche patch che abbiamo rilasciato upstream: tutti dovrebbero beneficiare del lavoro dell'open source. Chiunque può chiedere che una patch sia considerata sollevandola nel Canale ALESCo su chat.almalinux.org. Alcuni esempi di patch che abbiamo rilasciato o fornito per il test:
Segnalazioni dirette
Come gestiamo un problema segnalato direttamente a noi dipende da ciò che colpisce. Miriamo ad accogliere le segnalazioni entro 2 o 3 giorni.
- Problemi del OS che richiedono una divulgazione coordinata: invia un'email a security@almalinux.org affinché possiamo coordinare una patch e un rilascio responsabili.
- Problemi del OS che non richiedono coordinazione: segnalali su bugs.almalinux.org.
- Qualsiasi cosa che non sia il sistema operativo stesso, come ELevate o questo sito: apri un problema sul repository di quel progetto.
Se una segnalazione diretta è in realtà un problema upstream, ti indichiamo di segnalarlo upstream affinché sia corretto alla fonte per tutti. I problemi crittici segnalati alla mailing list linux-distros vengono corretti alla data della divulgazione. Consulta la nostra politica di divulgazione delle vulnerabilità per i dettagli completi.
Certificazioni indipendenti
Una certificazione formale di terze parti sostiene il nostro lavoro di sicurezza con una validazione indipendente. AlmaLinux OS è validato FIPS 140-3 e certificato Common Criteria, con altri in corso.
Chiavi GPG
AlmaLinux firma tutti i pacchetti con una chiave GPG, verificata in modo predefinito da dnf e dagli strumenti grafici di aggiornamento. Consigliamo di verificare la firma di un pacchetto prima di installarlo.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Scaduta, ma resta una chiave fidata.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certificati Secure Boot
AlmaLinux fornisce il supporto Secure Boot a partire dalla versione 8.4. Il suo shim supera la revisione ufficiale e firmato da Microsoft. Il shim AlmaLinux si fida di questi certificati:
Corrente
| Certificato | Firmato per: | Verificato da: | Validità |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Scade 14.03.2034 |
Precedente
Questi certificati sono scaduti ma rimangono fidati.
| Certificato | Firmato per: | Verificato da: | Validità |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Scaduto 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Scaduto 19.01.2025 |
Resta aggiornato
Segnala una vulnerabilità, iscriviti agli avvisi o parla di sicurezza direttamente con noi.
