AlmaLinux OS tervalidasi FIPS 140-3
AlmaLinux OS 9.2 memiliki modul kriptografi tervalidasi FIPS 140-3 pada daftar aktif NIST CMVP, termasuk sertifikat kernel FIPS 140-3 pertama untuk distribusi EL9. Anda dapat mengaktifkan mode FIPS dan memenuhi standar kriptografi yang diakui, gratis untuk penggunaan non-komersial.
Ringkasan
FIPS 140-3 secara luas diperlakukan sebagai standar emas untuk keamanan kriptografi, diakui dan diwajibkan jauh melampaui Amerika Serikat. AlmaLinux OS 9.2 memenuhinya: modul kriptografi kernel dan OpenSSL-nya divalidasi secara independen oleh NIST Cryptographic Module Validation Program dan tercantum sebagai Active.
Itu menjadikan AlmaLinux distribusi EL9 pertama dengan kernel tervalidasi FIPS 140-3, dan paket tervalidasi tersebut gratis untuk penggunaan non-komersial. Berikut ini apa itu FIPS, mengapa penting, dan cara mengaktifkannya.
Validasi ini disponsori oleh TuxCare, divisi dukungan enterprise dari CloudLinux dan sponsor platinum pendiri AlmaLinux. TuxCare menanggung biaya besar serta upaya rekayasa yang diperlukan, dan menyediakan paket tervalidasi tersebut bagi komunitas untuk penggunaan non-komersial.
Bagaimana kami sampai di sini
| Tanggal | Tonggak |
|---|---|
| Desember 2022 | Modul kernel dan OpenSSL AlmaLinux OS 9 ditambahkan ke daftar NIST Implementation Under Test. |
| Juni 2023 | Sertifikat CAVP diterima, mengonfirmasi bahwa algoritma kriptografi diimplementasikan dengan benar. |
| September 2023 | Sertifikat entropi ESV diterima. AlmaLinux adalah implementasi perangkat lunak pertama yang memperoleh sertifikat ESV FIPS 140-3 menggunakan SHA3-256 sebagai conditioner. |
| Oktober 2024 | Kernel AlmaLinux OS 9.2 tervalidasi FIPS 140-3 pada daftar aktif NIST CMVP (sertifikat #4750), sertifikat kernel FIPS 140-3 pertama untuk distribusi EL9. |
| Oktober 2024 | OpenSSL FIPS provider ditambahkan ke daftar Active (sertifikat #4823). |
Baca kisah lengkapnya di Pengumuman validasi FIPS dan pembaruan validasi 9.2.
Apa itu FIPS?
FIPS (Federal Information Processing Standards) adalah standar kriptografi yang diterbitkan oleh pemerintah Amerika Serikat. FIPS 140-3 adalah versi saat ini, dan standar ini mendefinisikan persyaratan keamanan yang harus dipenuhi oleh sebuah modul kriptografi.
Sebuah modul hanya memperoleh validasi setelah laboratorium terakreditasi mengujinya dan NIST Cryptographic Module Validation Program mensertifikasi hasilnya. AlmaLinux OS 9.2 adalah implementasi perangkat lunak pertama yang menerima sertifikat ESV FIPS 140-3 menggunakan SHA3-256 sebagai conditioner.
Validasi dan kepatuhan bukanlah hal yang sama. Sebuah modul memperoleh validasi dengan lulus pengujian laboratorium independen dan masuk ke daftar Active. Sebuah sistem baru dianggap patuh jika menjalankan modul tervalidasi dalam mode FIPS di dalam lingkungan operasional tersertifikasi, dan perubahan rutin pada kriptografi tervalidasi, seperti patch biasa atau pembaruan kernel, dapat membuatnya keluar dari batas tersebut. Karena itu, menjaga sistem tetap patuh dari waktu ke waktu bergantung pada pembaruan yang mempertahankan modul tervalidasi. Paket tersebut gratis untuk penggunaan non-komersial; patching yang tetap patuh FIPS secara berkelanjutan dan penggunaan komersial ditawarkan melalui Enterprise Support TuxCare. Lihat Halaman FIPS TuxCare.
Mengapa ini penting
FIPS 140-3 diakui dan dihormati di seluruh dunia. Directive NIS 2 Uni Eropa, misalnya, menuntut enkripsi mutakhir yang dibangun di atas standar yang telah mapan.
Bagi pemerintahan, keuangan, layanan kesehatan, dan siapa pun yang menangani data sensitif, menjalankan kriptografi tervalidasi sering kali merupakan persyaratan, bukan sekadar nilai tambah. Validasi FIPS memberi organisasi-organisasi tersebut jaminan independen atas kriptografi yang mendasari sistem mereka.
Kriptografi tervalidasi juga merupakan prasyarat untuk DISA Security Technical Implementation Guide (STIG). AlmaLinux OS 9 adalah salah satu dari sedikit distribusi keluarga RHEL yang memiliki DISA STIG yang dipublikasikan, yang memberi lingkungan teregulasi dan Departemen Pertahanan Amerika Serikat baseline hardening resmi. Lihat STIG AlmaLinux OS 9 pada NIST National Checklist Program dan Ikhtisar FIPS dan STIG.
Aktifkan mode FIPS secara gratis
Siapa pun yang menjalankan AlmaLinux OS 9.2 dapat mengaktifkan mode FIPS dan memenuhi standar tanpa biaya, untuk penggunaan non-komersial. Instal paket komunitas dari repositori TuxCare, aktifkan mode FIPS, lalu reboot:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
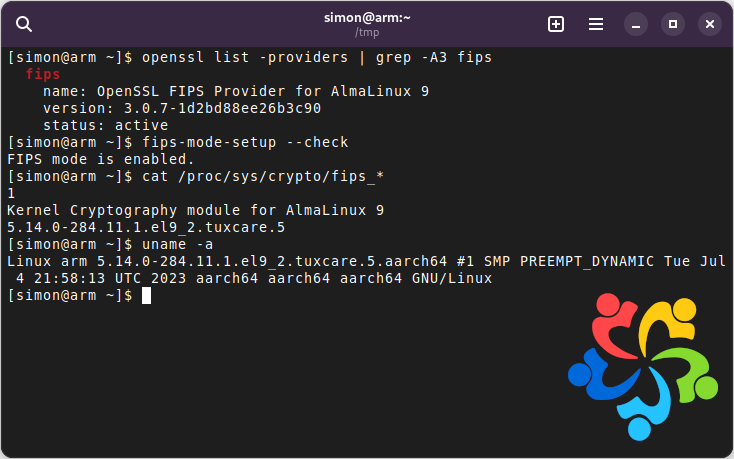
Setelah sistem menyala kembali, sistem tersebut menjalankan kriptografi tervalidasi. Untuk panduan lengkap, termasuk cara memverifikasinya, lihat Tulisan blog pembaruan validasi FIPS.
Penting: status dukungan AlmaLinux OS 9.2
AlmaLinux OS 9.2 tidak lagi didukung oleh AlmaLinux OS Foundation, yang berarti kami tidak lagi menerbitkan pembaruan untuk versi tersebut. Dukungan Foundation berakhir saat AlmaLinux OS 9.3 dirilis. Untuk detail tentang dukungan rilis, lihat Catatan rilis AlmaLinux.
Jika Anda memerlukan cakupan dukungan berkelanjutan, termasuk untuk FIPS, lihat opsi dukungan.
Pekerjaan validasi terus berlanjut pada rilis AlmaLinux yang lebih baru. Sertifikasi FIPS 140-3 untuk AlmaLinux 9.6 kini sedang berlangsung, dengan modul kriptografinya berada pada daftar Modules in Process milik NIST. Modul OpenSSL dan kernel gratis untuk AlmaLinux 9.6 sudah tersedia untuk dipasang; lihat dokumentasi FIPS AlmaLinux dari TuxCare untuk langkah-langkahnya. Untuk latar belakang lebih lanjut, lihat Halaman FIPS TuxCare dan pembaruan validasi 9.6.
Ingin tahu lebih lanjut?
Ada pertanyaan tentang FIPS di AlmaLinux OS? Datang dan berbicaralah dengan orang-orang yang mengerjakan hal ini. Kami dengan senang hati membantu.