Az AlmaLinux OS FIPS 140-3 minősítéssel rendelkezik
Az AlmaLinux OS 9.2 FIPS 140-3 minősített kriptográfiai modulokat hordoz a NIST CMVP Aktív listáján, beleértve az EL9 disztribúció első FIPS 140-3 kernel tanúsítványát. Bekapcsolhatod a FIPS módot, és megfelelhetsz egy elismert kriptográfiai szabványonak, ingyenesen, nem kereskedelmi használatra.
Áttekintés
A FIPS 140-3-t széles körben a kriptográfiai biztonság arany szabványaként kezelik, amelyet az Egyesült Államokon jóval túl is elismernek és megkövetelnek. Az AlmaLinux OS 9.2 megfelel neki: a kernelje és az OpenSSL kriptográfiai moduljai függetlenül minősítettek a NIST Cryptographic Module Validation Program által, és Aktívként szerepelnek a listán.
Ennek köszönhetően az AlmaLinux az első olyan EL9 disztribúció, amely FIPS 140-3 minősített kernellel rendelkezik, és a minősített csomagok nem kereskedelmi használatra ingyenesek. Íme, mi a FIPS, miért fontos, és hogyan kapcsold be.
A minősítést a TuxCare szponzorálta, a CloudLinux vállalati támogatási részlege és az AlmaLinux alapító Platinium szponzora. A TuxCare állta a jelentős költséget és mérnöki munkát, és a minősített csomagokat a közösség számára teszi elérhetővé nem kereskedelmi használatra.
Hogyan jutottunk idáig
| Dátum | Mérföldkő |
|---|---|
| 2022. december | Az AlmaLinux OS 9 kernelje és OpenSSL moduljai felkerülnek a NIST Implementation Under Test listájára. |
| 2023. június | Megkaptuk a CAVP tanúsítványokat, megerősítve, hogy a kriptográfiai algoritmusok helyesen vannak megvalósítva. |
| 2023. szeptember | Megkaptuk az ESV entrópia tanúsítványokat. Az AlmaLinux az első szoftvermegvalósítás, amely FIPS 140-3 ESV tanúsítványt szerzett a SHA3-256 kondicionálóként való használatával. |
| 2024. október | Az AlmaLinux OS 9.2 kernelje FIPS 140-3 minősítéssel rendelkezik a NIST CMVP Aktív listáján (tanúsítvány #4750), ez az első FIPS 140-3 kernel tanúsítvány egy EL9 disztribúcióhoz. |
| 2024. október | Az OpenSSL FIPS szolgáltatója felkerül az Aktív listára (tanúsítvány #4823). |
Olvasd el a teljes történetet az eredetiben FIPS minősítési bejelentés és a 9.2 minősítési frissítés.
Mi a FIPS?
A FIPS (Federal Information Processing Standards) az amerikai kormány által kiadott kriptográfiai szabványok. A FIPS 140-3 a jelenlegi verzió, és meghatározza a biztonsági követelményeket, amelyeknek egy kriptográfiai modulnak meg kell felelnie.
Egy modul csak akkor érdemel ki minősítést, ha egy akkreditált laboratórium teszteli, és a NIST Cryptographic Module Validation Program tanúsítja az eredményt. Az AlmaLinux OS 9.2 volt az első szoftvermegvalósítás, amely FIPS 140-3 ESV tanúsítványt kapott a SHA3-256 kondicionálóként való használatával.
A minősítés és a megfelelőség nem ugyanaz. Egy modul úgy érdemli ki a minősítést, hogy független laboratóriumi teszteken megy keresztül, és felkerül az Aktív listára. Egy rendszer csak akkor felel meg, ha minősített modult futtat FIPS módban a tanúsított működési környezetén belül, és a minősített kriptográfiába tett rutin módosítások – például egy szokásos javítás vagy kernelfrissítés – a határán kívülre tolhatják. Emiatt a rendszer időbeli megfelelőségének megőrzése a minősített modulokat megőrző frissítéseken múlik. Ezek a csomagok nem kereskedelmi használatra ingyenesek; a folyamatos, FIPS-megfelelő javítás és a kereskedelmi használat a TuxCare Vállalati Támogatásán keresztül érhető el. Lásd A TuxCare FIPS oldala.
Miért fontos
A FIPS 140-3 világszerte elismert és tisztelt. Az Európai Unió NIS 2 irányelve például a bevált szabványokon alapuló, naprakész titkosítást ír elő.
Az állami szféra, a pénzügyi szektor, az egészségügy és mindenki számára, aki érzékeny adatokkal kezel, a minősített kriptográfián való futtatás gyakran követelmény, nem pedig jó, ha van. A FIPS minősítés független biztonságot ad ezeknek a szervezeteknek a rendszereik alatti kriptográfiáról.
A minősített kriptográfia a DISA Security Technical Implementation Guide (STIG) előfeltétele is. Az AlmaLinux OS 9 az egyike azon kevés RHEL-családbeli disztribúciónak, amelynek nyilvános DISA STIG-je van, ami a szabályozott és az Egyesült Államok Védelmi Minisztériuma környezeteinek hivatalos megerősítési alapvonalat ad. Lásd a következőt AlmaLinux OS 9 STIG a NIST National Checklist Programban és a TuxCare FIPS és STIG áttekintés.
FIPS mód engedélyezése ingyenesen
Az AlmaLinux OS 9.2 rendszerét futtató bárki ingyenesen bekapcsolhatja a FIPS módot, és nem kereskedelmi használatra megfelelhet a szabványonak. Telepítsd a közösségi csomagokat a TuxCare tárolóból, kapcsold be a FIPS módot, és indítsd újra:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
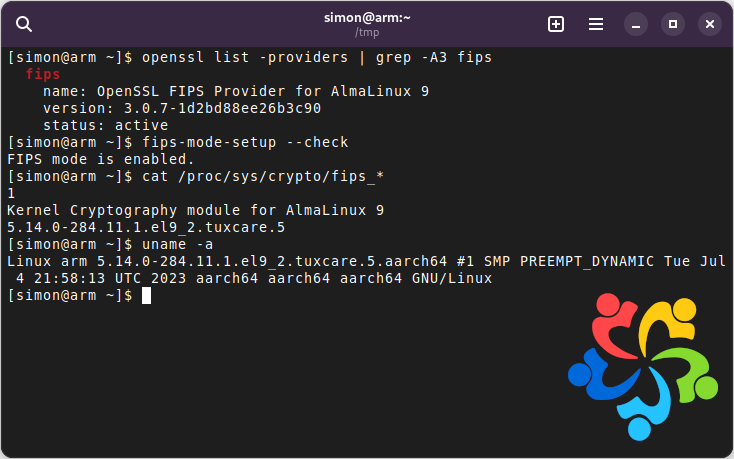
Miután a rendszer újraéled, minősített kriptográfiával fut. A teljes útmutatóért, beleértve azt is, hogyan ellenőrizd, lásd a következőt FIPS minősítési frissítés blogbejegyzés.
Fontos: az AlmaLinux OS 9.2 támogatási státusza
Az AlmaLinux OS 9.2-t az AlmaLinux OS Foundation már nem támogatja, ami azt jelenti, hogy nem adunk ki hozzá frissítéseket. Az Alapítvány támogatása az AlmaLinux OS 9.3 kiadásakor ért véget. A kiadások támogatásával kapcsolatos részletekért lásd a következőt AlmaLinux kiadási megjegyzések.
Ha folyamatos, támogatott lefedettségre van szükséged, beleértve a FIPS-t is, lásd a következőt támogatási lehetőségek.
A minősítési munka az újabb AlmaLinux-kiadásokon is folytatódik. Az AlmaLinux 9.6 FIPS 140-3 minősítése jelenleg folyamatban van, kriptográfiai moduljai a NIST Modules in Process listáján szerepelnek. Az AlmaLinux 9.6 ingyenes OpenSSL- és kernelmoduljai már telepíthetők; lásd a következőt a TuxCare AlmaLinux FIPS dokumentációját a lépésekért. További háttérért lásd a következőt A TuxCare FIPS oldala és a 9.6 minősítési frissítés.
Többet szeretnél tudni?
Kérdéseid vannak a FIPS-ről az AlmaLinux OS rendszeren? Gyere, beszélj azokkal, akik ezt a munkát végzik. Szívesen segítünk.
