AlmaLinux OS est validé FIPS 140-3
AlmaLinux OS 9.2 intègre des modules cryptographiques validés FIPS 140-3 figurant sur la liste Active du CMVP du NIST, dont le premier certificat FIPS 140-3 de noyau pour une distribution EL9. Vous pouvez activer le mode FIPS et satisfaire à une norme cryptographique reconnue, gratuitement pour un usage non commercial.
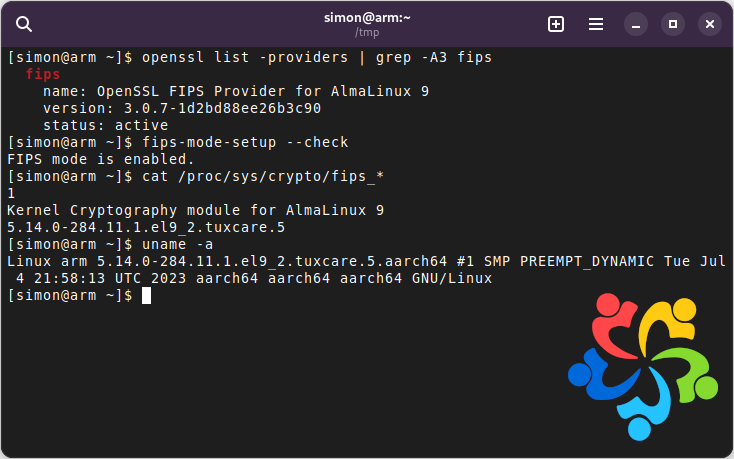
Aperçu
FIPS 140-3 est largement considéré comme la norme de référence en matière de sécurité cryptographique, reconnu et exigé bien au-delà des États-Unis. AlmaLinux OS 9.2 le respecte : son noyau et ses modules cryptographiques OpenSSL sont validés indépendamment par le Cryptographic Module Validation Program du NIST et répertoriés comme actifs.
Cela fait d'AlmaLinux la première distribution EL9 avec un noyau validé FIPS 140-3, et les paquets validés sont gratuits pour un usage non commercial. Voici ce qu'est le FIPS, pourquoi il compte et comment l'activer.
La validation a été sponsorisée par TuxCare, la division d'assistance entreprise de CloudLinux et sponsor platine fondateur d'AlmaLinux. TuxCare a couvert le coût considérable et l'effort d'ingénierie, et met les paquets validés à la disposition de la communauté pour un usage non commercial.
Comment nous en sommes arrivés là
| Date | Jalon |
|---|---|
| Décembre 2022 | Le noyau d'AlmaLinux OS 9 et les modules OpenSSL sont ajoutés à la liste Implementation Under Test du NIST. |
| Juin 2023 | Certificats CAVP obtenus, confirmant que les algorithmes cryptographiques sont implémentés correctement. |
| Septembre 2023 | Certificats d'entropie ESV reçus. AlmaLinux est la première implémentation logicielle à obtenir un certificat FIPS 140-3 ESV en utilisant SHA3-256 comme conditionneur. |
| Octobre 2024 | Le noyau d'AlmaLinux OS 9.2 est validé FIPS 140-3 sur la liste Active du CMVP du NIST (certificat n° 4750), premier certificat FIPS 140-3 de noyau pour une distribution EL9. |
| Octobre 2024 | Le fournisseur FIPS OpenSSL est ajouté à la liste Active (certificat n° 4823). |
Lire le récit complet dans l'annonce de validation FIPS originale et la mise à jour de validation 9.2 de TuxCare.
Qu'est-ce que le FIPS ?
Les FIPS (Federal Information Processing Standards) sont des normes cryptographiques publiées par le gouvernement des États-Unis. FIPS 140-3 est la version actuelle et définit les exigences de sécurité qu'un module cryptographique doit respecter.
Un module n'obtient sa validation qu'après qu'un laboratoire accrédité l'a testé et que le Cryptographic Module Validation Program du NIST a certifié le résultat. AlmaLinux OS 9.2 a été la première implémentation logicielle à recevoir un certificat FIPS 140-3 ESV en utilisant SHA3-256 comme conditionneur.
La validation et la conformité ne sont pas la même chose. Un module obtient sa validation en réussissant des tests en laboratoire indépendant et en rejoignant la liste Active. Un système n'est conforme que s'il exécute un module validé en mode FIPS dans son environnement opérationnel certifié, et les changements courants de la cryptographie validée, comme un correctif ordinaire ou une mise à jour du noyau, peuvent le faire sortir de ce périmètre. Maintenir un système conforme dans le temps dépend donc de mises à jour qui préservent les modules validés. Ces paquets sont gratuits pour un usage non commercial ; le patching continu conforme au FIPS et l'usage commercial sont proposés via l'assistance entreprise de TuxCare. Voir La page FIPS de TuxCare.
Pourquoi c'est important
FIPS 140-3 est reconnu et respecté dans le monde entier. La directive NIS 2 de l'Union européenne, par exemple, exige un chiffrement à jour fondé sur des normes établies.
Pour les administrations, la finance, la santé et tous ceux qui manipulent des données sensibles, fonctionner avec une cryptographie validée est souvent une obligation plutôt qu'un avantage. La validation FIPS donne à ces organisations une assurance indépendante sur la cryptographie qui se trouve sous leurs systèmes.
La cryptographie validée est aussi un prérequis pour le Security Technical Implementation Guide de la DISA (STIG). AlmaLinux OS 9 est l'une des rares distributions de la famille RHEL avec un DISA STIG publié, ce qui donne aux environnements réglementés et du Département de la défense des États-Unis une base officielle de renforcement. Voir la fiche AlmaLinux OS 9 STIG du National Checklist Program du NIST ainsi que la Vue d'ensemble FIPS et STIG.
Activez le mode FIPS gratuitement
Toute personne utilisant AlmaLinux OS 9.2 peut activer le mode FIPS et satisfaire à la norme sans frais, pour un usage non commercial. Installez les paquets communautaires depuis le dépôt TuxCare, activez le mode FIPS puis redémarrez :
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
Une fois le système redémarré, il fonctionne avec une cryptographie validée. Pour un parcours complet, y compris comment le vérifier, voir le message de blog sur la mise à jour de la validation FIPS.
Important : état de prise en charge d'AlmaLinux OS 9.2
AlmaLinux OS 9.2 n'est plus pris en charge par la Fondation AlmaLinux OS, ce qui signifie que nous ne publions plus de mises à jour pour elle. Elle a quitté la prise en charge de la Fondation lorsque AlmaLinux OS 9.3 a été publié. Pour plus de détails sur la prise en charge des versions, voir les notes de version d'AlmaLinux.
Si vous avez besoin d'une prise en charge continue, y compris pour le FIPS, voir nos options de prise en charge.
Le travail de validation se poursuit sur les versions plus récentes d'AlmaLinux. La certification FIPS 140-3 d'AlmaLinux 9.6 est en cours, avec ses modules cryptographiques sur la liste Modules in Process du NIST. Les modules OpenSSL et noyau libres pour AlmaLinux 9.6 sont déjà disponibles à l'installation ; voir la documentation FIPS AlmaLinux de TuxCare pour les étapes. Pour plus de détails, voir La page FIPS de TuxCare et la mise à jour de validation 9.6.
Vous voulez en savoir plus ?
Des questions sur le FIPS dans AlmaLinux OS ? Venez parler avec les personnes qui font ce travail. Nous serons heureux de vous aider.
