La sécurité chez AlmaLinux
AlmaLinux OS est conçu pour être transparent, vérifiable et certifié indépendamment. Des paquets signés et des errata publics aux outils de conformité et aux certifications formelles, voici comment nous vous aidons à faire confiance au système qui sous-tend votre travail.
Avis de sécurité Signaler une vulnérabilité Chat de sécurité
Notre approche de la sécurité
Quatre idées guident tout ce que nous faisons en matière de sécurité : garder le tout transparent, le rendre vérifiable, vous donner les outils pour prouver la conformité, et le soutenir par une certification indépendante.
Transparence
Errata et avis publics pour chaque correctif que nous publions.
Chaîne d'approvisionnement vérifiable
Paquets signés et liste des composants logiciels que vous pouvez vérifier.
Conformité et renforcement
Outils OpenSCAP, OVAL et CIS pour auditer et renforcer vos systèmes.
Certification indépendante
Validé FIPS 140-3 et certifié Common Criteria, avec d'autres certifications en cours.
Ce que nous fournissons
Voici les éléments de base qu'AlmaLinux vous donne pour sécuriser, vérifier et auditer vos systèmes, des avis que nous publions aux outils que vous exécutez vous-même. Vous pouvez aussi vous abonner à la liste de diffusion AlmaLinux Security pour recevoir les avis dès leur publication.
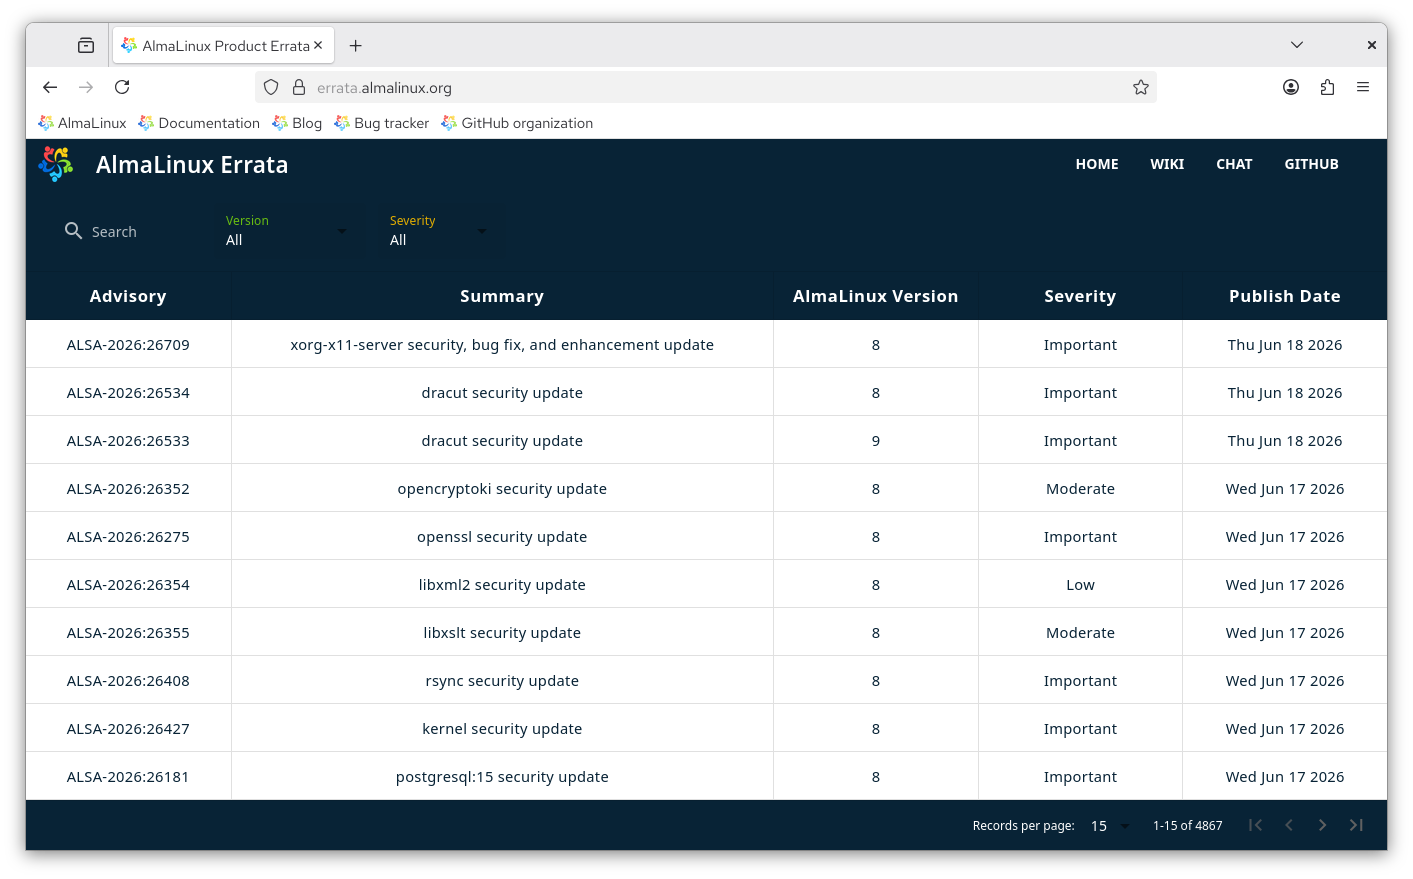
Errata et avis
Nous publions des errata pour les problèmes de sécurité et les correctifs de bugs, avec une analyse de leur gravité.
Paquets signés
Chaque paquet est signé avec une clé GPG et vérifié par défaut lors de son installation.
Conformité et renforcement
Auditez et renforcez vos systèmes avec les guides OpenSCAP et SCAP Workbench et le Benchmark CIS.
Données de vulnérabilité
Les flux OVAL publics fournissent des informations de vulnérabilité lisibles par machine pour AlmaLinux OS 8, 9 et 10.
Liste des composants logiciels
Notre système de compilation produit un SBOM pour la traçabilité et la sécurité de la chaîne d'approvisionnement.
Démarrage sécurisé (Secure Boot)
AlmaLinux prend en charge Secure Boot, avec un shim signé par Microsoft, afin que les systèmes ne démarrent que des logiciels de confiance.
Comment nous réagissons aux problèmes de sécurité
Le volume des vulnérabilités divulguées ne cesse d'augmenter, et la recherche assistée par l'IA, la création de preuves de concept et la divulgation publique l'accélèrent encore. Aucune distribution ne peut promettre de corriger chaque vulnérabilité selon chaque calendrier. Ce que nous pouvons offrir est un processus clair et cohérent pour la façon dont nous les traitons.
Correctifs issus de l'amont
Nous suivons l'amont pour la plupart des correctifs. AlmaLinux OS est construit à partir des mêmes sources que le reste de l'écosystème Linux d'entreprise, donc au fil des correctifs amont, nous construisons, testons et publions. Chaque correctif de sécurité est livré sous forme d'avis (un ALSA), classé Critique, Important, Modéré ou Faible, avec des données OVAL et OSV lisibles par machine et une annonce sur la liste de diffusion de sécurité.
Correctifs en avance sur l'amont
Parfois, un problème compte assez pour la communauté et nous appliquons un correctif en amont. Ceux-ci sont examinés et approuvés par ALESCo, le comité de pilotage technique d'AlmaLinux, qui guide la direction technique de la distribution. Lorsque l'amont livre son propre correctif, nous nous réalignons sur lui. Chaque fois que c'est possible ou approprié, nous envoyons aussi les correctifs que nous avons publiés en amont : tout le monde doit bénéficier du travail de l'open source. Tout le monde peut demander qu'un correctif soit examiné en le soulevant dans le Canal ALESCo sur chat.almalinux.org. Quelques exemples de correctifs que nous avons fournis ou livrés pour les tests :
Collaborateurs directs
La manière dont nous traitons un signalement direct dépend de ce qu'il affecte. Nous visons à accuser réception des signalements sous 2 à 3 jours.
- Problèmes d'OS nécessitant une divulgation coordonnée : écrivez à security@almalinux.org afin que nous puissions coordonner un correctif et une version responsables.
- Problèmes d'OS ne nécessitant pas de coordination : signalez-les sur bugs.almalinux.org.
- Tout ce qui n'est pas le système d'exploitation lui-même, comme ELevate ou ce site : ouvrez un ticket dans le dépôt de ce projet.
Si un signalement direct concerne en réalité un problème en amont, nous vous invitons à le signaler en amont afin qu'il soit corrigé à la source pour tous. Les critiques signalés à la liste de diffusion linux-distros sont corrigés à la date de divulgation. Voir notre politique de divulgation des vulnérabilités pour tous les détails.
Certifications indépendantes
Une certification formelle par un tiers étaye notre travail de sécurité par une validation indépendante. AlmaLinux OS est validé FIPS 140-3 et certifié Common Criteria, avec d'autres certifications en cours.
Clés GPG
AlmaLinux signe tous les paquets avec une clé GPG, vérifiée par défaut par dnf et les outils de mise à jour graphiques. Nous recommandons de vérifier la signature d'un paquet avant de l'installer.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Elle a expiré mais reste une clé de confiance.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certificats Secure Boot
AlmaLinux fournit la prise en charge de Secure Boot à partir de la version 8.4. Son shim passe la revue officielle et est signé par Microsoft. Le shim AlmaLinux fait confiance à ces certificats :
Actuel
| Certificat | Signé pour : | Vérifié par : | Validité |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Expire 14.03.2034 |
Précédent
Ces certificats ont expiré mais restent de confiance.
| Certificat | Signé pour : | Vérifié par : | Validité |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Expiré 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Expiré 19.01.2025 |
Restez informé
Signalez une vulnérabilité, abonnez-vous aux avis ou parlez sécurité directement avec nous.