AlmaLinux OS on FIPS 140 -standardin mukaisesti validoitu
AlmaLinux OS 9.2 sisältää FIPS 140-3 -standardin mukaisesti validoidut kryptografiset moduulit, jotka löytyvät NISTin CMVP-ohjelman aktiivisten sertifikaattien luettelosta. Mukana on myös ensimmäinen EL9-jakelulle myönnetty FIPS 140-3 -ydinsertifikaatti. Voit ottaa FIPS-tilan käyttöön ja täyttää tunnustetun kryptografisen standardin vaatimukset maksutta ei-kaupallisessa käytössä.
Yleiskatsaus
FIPS 140-3:a pidetään laajalti kryptografisen tietoturvan kultaisena mittapuuna, ja se tunnustetaan ja sitä edellytetään myös Yhdysvaltojen ulkopuolella. AlmaLinux OS 9.2 täyttää sen vaatimukset: sen ydin ja OpenSSL:n kryptografiset moduulit on validoitu riippumattomasti NISTin kryptografisten moduulien validointiohjelmassa, ja ne on merkitty aktiivisiksi.
Tämän ansiosta AlmaLinux on ensimmäinen EL9-jakelu, jonka ydin on validoitu FIPS 140-3 -standardin mukaisesti. Validoidut paketit ovat maksuttomia ei-kaupalliseen käyttöön. Tässä kerrotaan, mitä FIPS tarkoittaa, miksi sillä on merkitystä ja miten sen voi ottaa käyttöön.
Validoinnin sponsoroi TuxCare, CloudLinuxin yritystuen yksikkö ja yksi AlmaLinuxin perustajajoukkoon kuuluvista platinasponsoreista. TuxCare vastasi huomattavista kustannuksista ja tekniseen työhön tarvittavasta panoksesta sekä tarjoaa validoidut paketit yhteisön saataville ei-kaupalliseen käyttöön.
Miten pääsimme tänne
| Päivämäärä | Merkkipaalu |
|---|---|
| Joulukuu 2022 | AlmaLinux OS 9:n ydin ja OpenSSL-moduulit lisätään NISTin testauksessa olevien toteutusten luetteloon. |
| Kesäkuu 2023 | Olemme saaneet CAVP-sertifikaatit, jotka vahvistavat, että kryptografiset algoritmit on toteutettu oikein. |
| Syyskuu 2023 | ESV-entropiasertifikaatit on saatu. AlmaLinux on ensimmäinen ohjelmistototeutus, joka on saanut FIPS 140-3 ESV -sertifikaatin käyttämällä SHA3-256:ta entropian konditionointifunktiona. |
| Lokakuu 2024 | AlmaLinux OS 9.2:n ydin on validoitu FIPS 140-3 -standardin mukaisesti, ja se on NISTin CMVP-ohjelman aktiivisten sertifikaattien luettelossa (sertifikaatti nro 4750). Se on ensimmäinen EL9-jakelulle myönnetty FIPS 140-3 -ydinsertifikaatti. |
| Lokakuu 2024 | OpenSSL:n FIPS-palveluntarjoaja lisätään aktiivisten sertifikaattien luetteloon (sertifikaatti nro 4823). |
Lue koko tarina alkuperäisessä FIPS-validoinnin ilmoituksessa ja 9.2:n validoinnin päivityksessä.
Mikä FIPS on?
FIPS-standardit (Federal Information Processing Standards) ovat Yhdysvaltain hallituksen julkaisemia kryptografisia standardeja. FIPS 140-3 on niiden nykyinen versio, ja siinä määritellään tietoturvavaatimukset, jotka kryptografisen moduulin on täytettävä.
Moduuli saa validoinnin vasta, kun akkreditoitu laboratorio on testannut sen ja NISTin kryptografisten moduulien validointiohjelma on sertifioinut tuloksen. AlmaLinux OS 9.2 oli ensimmäinen ohjelmistototeutus, jolle myönnettiin FIPS 140-3 ESV -sertifikaatti SHA3-256:ta entropian konditionointifunktiona käyttäen.
Validoinnin ja mukaisuuden jälkeen määrää ajan myötä se, että järjestelmä ajaa validoitua moduulia FIPS-tilassa sen sertifioidussa toimintaympäristössä, ja routiinit muutokset validoituihin kryptografioihin, kuten tavallinen patch tai ytimen päivitys, voivat siirtää sen tämän rajan ulkopuolelle. Järjestelmän mukaisuuden ylläpito ajan myötä riippuu siis päivityksistä, jotka säilyttävät validoidut moduulit. Nämä paketit ovat maksuttomia ei-kaupalliseen käyttöön; jatkava FIPS-mukainen patchaus ja kaupallinen käyttö ovat saatavilla TuxCaren Enterprise -tuen kautta. Katso TuxCaren FIPS-sivu.
Miksi se on tärkeää
FIPS 140-3 tunnetaan ja sitä arvostetaan maailmanlaajuisesti. Esimerkiksi Euroopan unionin NIS 2 -direktiivi edellyttää ajantasaista, vakiintuneisiin standardeihin perustuvaa salausta.
Julkishallinnolle, rahoitusalalle, terveydenhuollolle ja kaikille arkaluonteisia tietoja käsitteleville validoidun kryptografian käyttö on usein vaatimus, ei pelkkä lisäetu. FIPS-validointi antaa näille organisaatioille riippumattoman varmistuksen niiden järjestelmien taustalla olevan kryptografian luotettavuudesta.
Validoitu kryptografia on myös vaatimus DISA Security Technical Implementation Guide (STIG) -opasohjeelle. AlmaLinux OS 9 on yksi niistä harvoista RHEL-perheen jakeluista, joilla on julkaistu DISA STIG, mikä antaa säännellyille ympäristöille ja Yhdysvaltain puolustusministeriön ympäristöille virallisen kovennusperustan. Katso AlmaLinux OS 9:n STIG NIST:n National Checklist Program -listalla ja TuxCaren FIPS:n ja STIG:n yleiskatsaus.
Ota FIPS-tila käyttöön ilmaiseksi
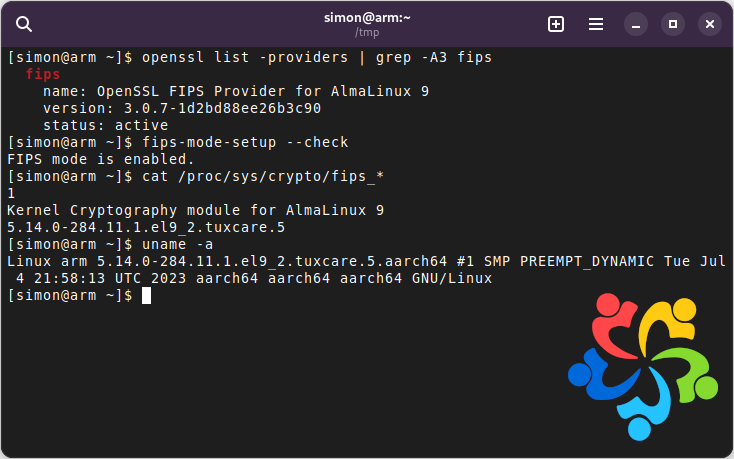
AlmaLinux OS 9.2:ta käyttävät voivat ottaa FIPS-tilan käyttöön ja täyttää standardin vaatimukset maksutta ei-kaupallisessa käytössä. Asenna yhteisöpaketit TuxCaren repositoriosta, ota FIPS-tila käyttöön ja käynnistä järjestelmä uudelleen:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
Kun järjestelmä käynnistyy uudelleen, se käyttää validoitua kryptografiaa. Saadaksesi täyden käsittelyn, mukaan lukien vahvistamisen, katso FIPS-validoinnin päivitysblogikirjoitus.
Tärkeää: AlmaLinux OS 9.2:n tukitilanne
AlmaLinux OS 9.2 ei ole enää AlmaLinux OS Foundationin tukema, mikä tarkoittaa, että emme julkaise sille päivityksiä. Sen tuki päättyi, kun AlmaLinux OS 9.3 julkaistiin. Yksityiskohdista julkaisutuen osalta katso AlmaLinuxin julkaisutiedot.
Jos tarvitset jatkuvaa tuetta, myös FIPS:ään liittyvää, katso tukivaihtoehdot.
Validointityö jatkuu AlmaLinuxin uudemmissa julkaisuissa. AlmaLinux 9.6:n FIPS 140 -sertifiointi on parhaillaan käynnissä, ja sen kryptografiset moduulit ovat NIST:n Modules in Process -listalla. Ilmaiset OpenSSL- ja ytimen moduulit AlmaLinux 9.6:lle ovat jo asennettavissa; katso TuxCaren AlmaLinux FIPS -dokumentaatio vaiheita varten. Lisää taustaa saadaksesi katso TuxCaren FIPS-sivu ja 9.6-validoinnin tilannepäivitys.
Haluatko tietää lisää?
Onko sinulla kysyttävää FIPSistä AlmaLinux OS:ssä? Tule juttelemaan tästä työstä vastaavien kanssa. Autamme mielellämme.