Turvallisuus AlmaLinuxissa
AlmaLinux OS on rakennettu läpinäkyväksi, vahvistettavaksi ja riippumattomasti sertifioiduksi. Allekirjoitetuista paketeista ja julkisista erratoista mukaisuuden työkaluihin ja muodollisiin sertifikaatteihin – tässä autamme sinut luottamaan järjestelmään työsi alla.
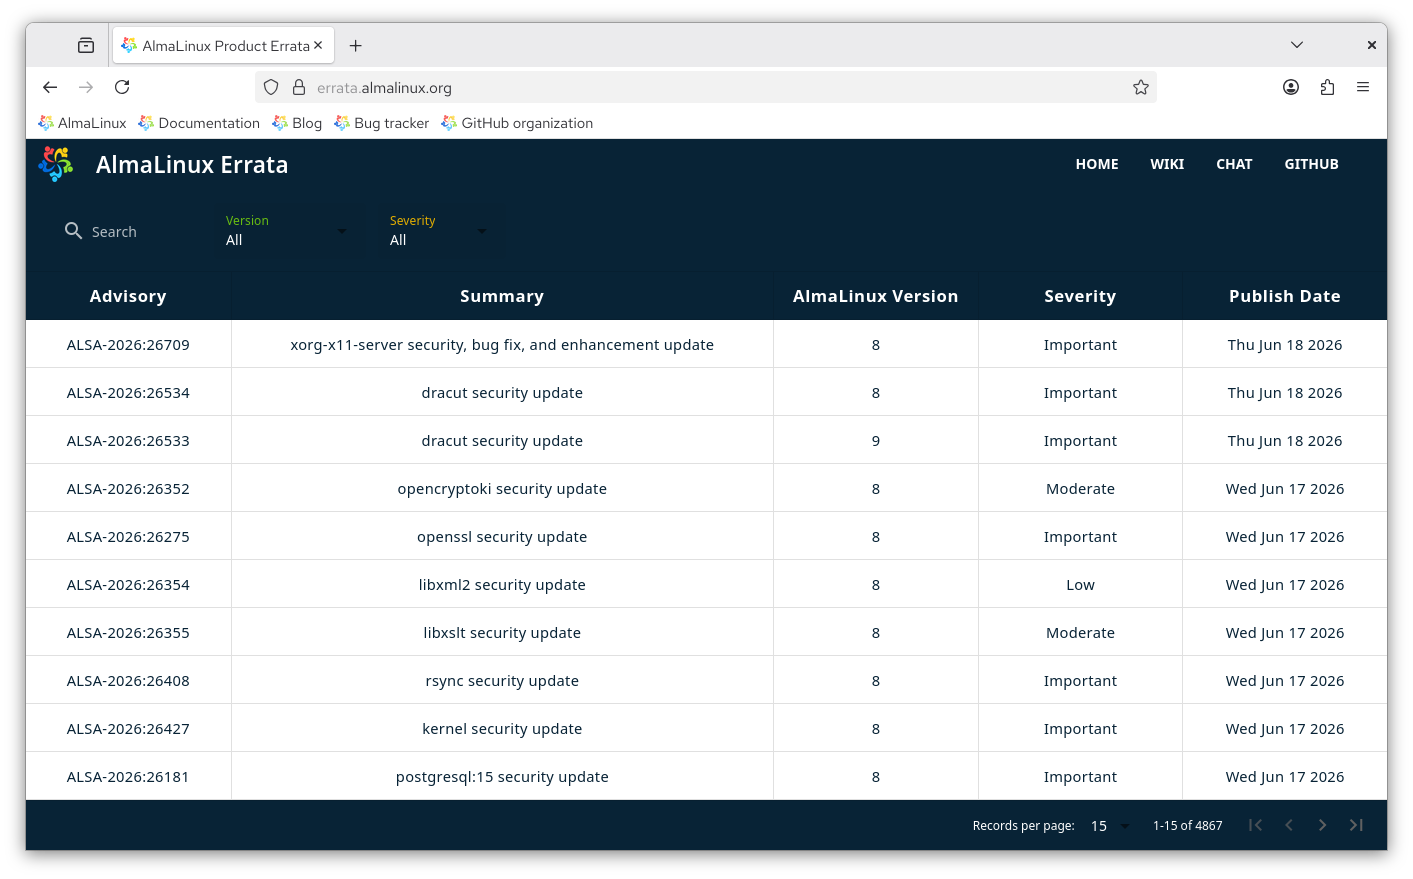
Turvallisuustiedotteet Ilmoita haavoittuvuudesta Turvallisuuskeskustelu
Miten lähestymme turvallisuutta
Neljä ajatusta ohjaa kaikkea, mitä teemme turvallisuuden ympärillä: pidä se läpinäkyvänä, tee siitä vahvistettavissa, anna työkalut mukaisuuden osoittamiseen ja tue sitä riippumattomalla sertifioinnilla.
Läpinäkyvyys
Julkisia erratoja ja tiedotteita jokaisesta korjauksesta, jonka toimitamme.
Vahvistettava toimitusketju
Allekirjoitetut paketit ja ohjelmistotarvikkeiden luettelo, jonka voit tarkistaa.
Mukaisuus ja kovennus
OpenSCAP-, OVAL- ja CIS-työkalut järjestelmien tarkistamiseen ja koventamiseen.
Riippumaton sertifiointi
FIPS 140-3 -standardin mukaisesti validoitu ja Common Criteria -sertifioitu. Lisää validointeja ja sertifiointeja on työn alla.
Mitä tarjoamme
Nämä ovat rakennuspalikoita, joita AlmaLinux tarjoaa järjestelmiesi suojaamiseen, todentamiseen ja auditointiin: julkaisemistamme tietoturvatiedotteista itse käyttämiisi työkaluihin. Voit myös tilata AlmaLinux Securityn postituslistalle saadaksesi tiedotteet heti, kun ne julkaistaan.
Errata ja tiedotteet
Julkaisemme erratoja turvallisuusongelmista ja virheenkorjauksista analyysin kanssa niiden merkityksestä.
Allekirjoitetut paketit
Jokainen paketti on allekirjoitettu GPG-avaimella ja tarkistetaan oletuksena, kun asennat sen.
Mukaisuus ja kovennus
Tarkista ja kovenna järjestelmiäsi OpenSCAP- ja SCAP Workbench -ohjeilla ja CIS Benchmarkilla.
Haavoittuvuustiedot
Julkiset OVAL-virta tarjoavat koneellisesti luettavia haavoittuvuustietoja AlmaLinux OS 8:lle, 9:lle ja 10:lle.
Ohjelmistotarvikkeiden luettelo
Rakennusjärjestelmämme tuottaa SBOM:n jäljitettävyyden ja toimitusketjun turvallisuuden vuoksi.
Secure Boot
AlmaLinux tukee Secure Bootia shimillä, joka on Microsoftin allekirjoittama, jotta järjestelmät käynnistävät vain luotetun ohjelmiston.
Miten reagoimme turvallisuusongelmiin
Julkistettujen haavoittuvuuksien määrä kasvaa jatkuvasti, ja tekoälyn avustama tutkimus, proof of concept -esimerkkien luominen ja julkistaminen kiihdyttävät kasvua entisestään. Mikään jakelu ei voi luvata korjaavansa jokaista haavoittuvuutta millä tahansa aikataululla. Voimme kuitenkin tarjota selkeän ja johdonmukaisen prosessin niiden käsittelyyn.
Patchaus upstreamista
Useimpien korjausten osalta seuraamme upstreamin ratkaisuja. AlmaLinux OS rakennetaan samoista lähdekoodeista kuin muutkin yrityskäyttöön tarkoitetut Linux-jakelut, joten kun korjaukset valmistuvat upstreamissa, rakennamme paketit, testaamme ne ja julkaisemme ne. Jokainen tietoturvakorjaus julkaistaan tietoturvatiedotteena (ALSA), jonka vakavuusluokitus on kriittinen, tärkeä, kohtalainen tai matala. Tiedotteeseen sisältyy koneluettavaa OVAL- ja OSV-dataa, ja siitä ilmoitetaan tietoturvan sähköpostilistalla.
Patchaus ennen upstreamia
Joskus jokin ongelma on yhteisölle niin tärkeä, että otamme siihen korjauksen käyttöön jo ennen upstream-projektia. Tällaiset korjaukset arvioi ja hyväksyy ALESCo eli AlmaLinux Engineering Steering Committee, joka ohjaa jakelun teknistä kehityssuuntaa. Kun upstream julkaisee oman korjauksensa, mukautamme toteutuksemme jälleen sen mukaiseksi. Aina kun se on mahdollista tai tarkoituksenmukaista, lähetämme julkaisemamme korjaukset myös upstream-projektiin: avoimen lähdekoodin työn tuloksista kuuluu olla hyötyä kaikille. Kuka tahansa voi pyytää patchin harkitsemista nostamalla sen ALESCo-kanavaan chat.almalinux.org-osoitteessa. Muutamia esimerkkejä patcheista, joita olemme toimittaneet tai tarjonneet testattavaksi:
Suorat raportit
Se, miten käsittelemme meille suoraan ilmoitettua ongelmaa, riippuu siitä, mihin se vaikuttaa. Pyrimme vahvistamaan ilmoituksen vastaanoton 2–3 päivän kuluessa.
- Käyttöjärjestelmäongelmat, joiden ilmoittaminen edellyttää koordinoitua julkistamista: lähetä sähköpostia osoitteeseen security@almalinux.org, jotta voimme koordinoida vastuullisen korjauksen ja julkaisun.
- Käyttöjärjestelmäongelmat, jotka eivät vaadi koordinointia: ilmoita niistä osoitteessa bugs.almalinux.org.
- Jos kyse ei ole itse käyttöjärjestelmästä vaan esimerkiksi ELevatesta tai tästä verkkosivustosta, avaa ongelmaraportti kyseisen projektin repositoriossa.
Jos suora raportti on oikeastaan upstream-ongelma, ohjaamme sinut raportoimaan sen upstreamiin, jotta se korjataan lähdeellä kaikille. Kriittiset ongelmat, jotka raportoidaan linux-distros-postituslistalle, päivitetään julkistuspäivänä. Katso haavoittuvuusten julkistamiskäytäntömme yksityiskohtia varten.
Riippumattomat sertifioinnit
Kolmannen osapuolen virallinen sertifiointi antaa tietoturvatyöllemme riippumattoman vahvistuksen. AlmaLinux OS on validoitu FIPS 140-3 -standardin mukaisesti ja Common Criteria -sertifioitu, ja lisää validointeja ja sertifiointeja on työn alla.
GPG avaimet
AlmaLinux allekirjoittaa kaikki paketit GPG-avaimella, jota dnf ja grafiikkapäivitystyökalut tarkistavat oletuksena. Suosittelemme tarkistamaan paketin allekirjoituksen ennen asennusta.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Vanhentunut, mutta yhä luotettu avain.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot -sertifikaatit
AlmaLinux tukee Secure Bootia versiosta 8.4 alkaen. Sen shim läpäisee virallisen arvioinnin ja on Microsoftin allekirjoittama. AlmaLinuxin shim luottaa näihin sertifikaatteihin:
Voimassa
| Sertifikaatti | Allekirjoitettu tähän: | Vahvisti: | Voimassaolo |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Vanhenee 14.03.2034 |
Edellinen
Nämä sertifikaatit ovat vanhentuneet, mutta niihin luotetaan edelleen.
| Sertifikaatti | Allekirjoitettu tähän: | Vahvisti: | Voimassaolo |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Vanhentunut 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Vanhentunut 19.01.2025 |
Pysy kartalla
Ilmoita haavoittuvuus, tilaa tiedotteet tai keskustele turvallisuudesta suoraan kanssamme.
