سیستم عامل آلما لینوکس دارای گواهی FIPS 140-3 است
سیستم عامل آلما لینوکس 9.2 ماژولهای رمزنگاری دارای گواهی FIPS 140-3 را در فهرست Active NIST CMVP حمل میکند، از جمله نخستین گواهی هسته FIPS 140-3 برای یک توزیع EL9. میتوانید حالت FIPS را فعال کنید و از یک استاندارد رمزنگاری شناختهشده برخوردار شوید، رایگان برای استفاده غیرتجاری.
نمای کلی
FIPS 140-3 بهطور گسترده معیار طلایی امنیت رمزنگاری تلقی میشود و فراتر از ایالات متحده شناخته و مورد نیاز است. سیستم عامل آلما لینوکس 9.2 از آن برخوردار است: ماژولهای رمزنگاری هسته و OpenSSL آن بهطور مستقل توسط برنامه اعتبارسنجی ماژول رمزنگاری NIST تأیید شده و در فهرست Active قرار دارند.
این آلما لینوکس را به نخستین توزیع EL9 با هسته دارای گواهی FIPS 140-3 تبدیل میکند و بستههای اعتباریافته برای استفاده غیرتجاری رایگان هستند. در اینجا FIPS چیست، چرا اهمیت دارد و چگونه آن را روشن کنید.
این اعتبارسنجی با حمایت TuxCare، واحد پشتیبانی سازمانی CloudLinux و حامی پلاتینی بنیانگذار آلما لینوکس انجام شد. TuxCare هزینه قابلتوجه و تلاش مهندسی را پوشش داد و بستههای اعتباریافته را برای استفاده غیرتجاری در اختیار جامعه قرار میدهد.
چگونه به اینجا رسیدیم
| تاریخ | نقطه عطف |
|---|---|
| دسامبر 2022 | ماژولهای هسته و OpenSSL سیستم عامل آلما لینوکس 9 به فهرست Implementation Under Test NIST اضافه شدند. |
| ژوئن 2023 | گواهیهای CAVP دریافت شد و تأیید میکند که الگوریتمهای رمزنگاری بهدرستی پیادهسازی شدهاند. |
| سپتامبر 2023 | گواهیهای آنتروپی ESV دریافت شد. آلما لینوکس نخستین پیادهسازی نرمافزاری است که گواهی FIPS 140-3 ESV را با استفاده از SHA3-256 بهعنوان conditioner کسب کرد. |
| اکتبر 2024 | هسته سیستم عامل آلما لینوکس 9.2 در فهرست Active NIST CMVP دارای گواهی FIPS 140-3 است (گواهی شماره 4750)، نخستین گواهی هسته FIPS 140-3 برای یک توزیع EL9. |
| اکتبر 2024 | ارائهدهنده FIPS OpenSSL به فهرست Active اضافه شد (گواهی شماره 4823). |
خواندن داستان کامل در متن اصلی اعلامیه اعتبارسنجی FIPS و بهروزرسانی اعتبارسنجی 9.2.
FIPS چیست؟
FIPS (استانداردهای پردازش اطلاعات فدرال) استانداردهای رمزنگاری هستند که توسط دولت ایالات متحده منتشر شدهاند. FIPS 140-3 نسخه فعلی است و الزامات امنیتیای را که یک ماژول رمزنگاری باید برآورده کند تعریف میکند.
یک ماژول تنها پس از کسب گواهی میشود که یک آزمایشگاه معتبر آن را آزمایش کند و برنامه اعتبارسنجی ماژول رمزنگاری NIST نتیجه را گواهی دهد. سیستم عامل آلما لینوکس 9.2 نخستین پیادهسازی نرمافزاری بود که گواهی FIPS 140-3 ESV را با استفاده از SHA3-256 بهعنوان conditioner دریافت کرد.
اعتبارسنجی و انطباق یک چیز نیستند. یک ماژول با پشت سر گذاشتن آزمایش مستقل آزمایشگاهی و پیوستن به فهرست Active، گواهی کسب میکند. یک سیستم تنها زمانی منطبق است که ماژول اعتباریافتهای را در حالت FIPS در محیط عملیاتی گواهیشده خود اجرا کند و تغییرات عادی در رمزنگاری اعتباریافته، مانند یک وصله معمولی یا بهروزرسانی هسته، میتواند آن را از آن مرز خارج کند. بنابراین حفظ انطباق یک سیستم در طول زمان به بهروزرسانیهایی وابسته است که ماژولهای اعتباریافته را حفظ میکنند. آن بستهها برای استفاده غیرتجاری رایگان هستند؛ وصلهزنی مستمر منطبق بر FIPS و استفاده تجاری از طریق پشتیبانی سازمانی TuxCare ارائه میشود. به صفحه FIPS TuxCare.
چرا اهمیت دارد
FIPS 140-3 در سراسر جهان شناخته و محترم شمرده میشود. بهعنوان مثال، دستورالعمل NIS 2 اتحادیه اروپا خواستار رمزنگاری بهروز مبتنی بر استانداردهای استقراریافته است.
برای دولت، مالی، مراقبتهای بهداشتی و هر کسی که با دادههای حساس سر و کار دارد، اجرا روی رمزنگاری اعتباریافته اغلب یک الزام است نه یک امتیاز. اعتبارسنجی FIPS به این سازمانها اطمینان مستقلی درباره رمزنگاری زیر سیستمهایشان میدهد.
رمزنگاری اعتباریافته پیشنیاز راهنمای پیادهسازی فنی امنیت DISA (STIG) نیز هست. سیستم عامل آلما لینوکس 9 یکی از معدود توزیعهای خانواده RHEL با DISA STIG منتشرشده است که به محیطهای تنظیمشده و وزارت دفاع ایالات متحده یک مبنای تقویت رسمی میدهد. به سیستم عامل آلما لینوکس 9 STIG در برنامه ملی چکلیست NIST و TuxCare نمای کلی FIPS و STIG.
فعالسازی رایگان حالت FIPS
هر کسی که سیستم عامل آلما لینوکس 9.2 را اجرا میکند میتواند حالت FIPS را فعال کند و بدون هزینه، برای استفاده غیرتجاری، از استاندارد برخوردار شود. بستههای جامعه را از مخزن TuxCare نصب کنید، حالت FIPS را روشن کنید و سیستم را راهاندازی مجدد کنید:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
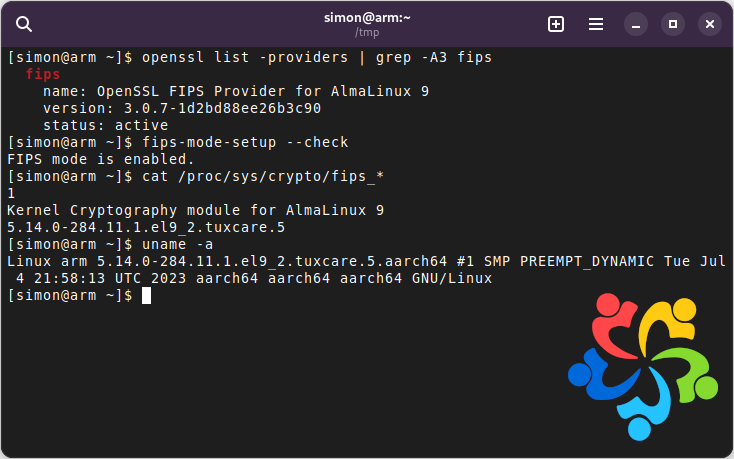
پس از بالا آمدن دوباره سیستم، روی رمزنگاری اعتباریافته اجرا میشود. برای راهنمای کامل، از جمله نحوه تأیید آن، به پست وبلاگی بهروزرسانی اعتبارسنجی FIPS.
مهم: وضعیت پشتیبانی سیستم عامل آلما لینوکس 9.2
سیستم عامل آلما لینوکس 9.2 دیگر توسط بنیاد سیستم عامل آلما لینوکس پشتیبانی نمیشود، به این معنا که ما برای آن بهروزرسانی منتشر نمیکنیم. پشتیبانی بنیاد با انتشار سیستم عامل آلما لینوکس 9.3 پایان یافت. برای جزئیات درباره پشتیبانی انتشار، به یادداشتهای انتشار آلما لینوکس.
اگر به پوشش پشتیبانیشده مستمر، از جمله برای FIPS، نیاز دارید، به گزینههای پشتیبانی.
کار اعتبارسنجی بر انتشارات جدیدتر آلما لینوکس ادامه دارد. گواهی FIPS 140-3 برای آلما لینوکس 9.6 اکنون در جریان است و ماژولهای رمزنگاری آن در فهرست Modules in Process NIST قرار دارند. ماژولهای رایگان OpenSSL و هسته برای آلما لینوکس 9.6 از قبل برای نصب در دسترس هستند؛ به مستندات FIPS آلما لینوکس TuxCare مراجعه کنید برای مراحل. برای زمینه بیشتر، به صفحه FIPS TuxCare و بهروزرسانی اعتبارسنجی 9.6.
میخواهید بیشتر بدانید؟
سؤالی درباره FIPS در سیستم عامل آلما لینوکس دارید؟ بیایید با کسانی که این کار را انجام میدهند صحبت کنید. خوشحال میشویم کمک کنیم.
