امنیت در آلما لینوکس
سیستم عامل آلما لینوکس برای شفافیت، قابل تأیید بودن و گواهی مستقل ساخته شده است. از بستههای امضاشده و errataهای عمومی گرفته تا ابزارهای انطباق و گواهیهای رسمی، در اینجا نحوه کمک ما به شما برای اعتماد به سیستم زیر کارتان آمده است.
ما چگونه به امنیت نزدیک میشویم
چهار ایده همه کارهای ما پیرامون امنیت را شکل میدهند: شفاف نگه داشتن آن، قابل تأیید کردن آن، دادن ابزارهای اثبات انطباق به شما، و پشتیبانی آن با گواهی مستقل.
شفافیت
errataها و اطلاعیههای عمومی برای هر رفعاشکالی که عرضه میکنیم.
زنجیره تأمین قابل تأیید
بستههای امضاشده و فهرست مواد نرمافزاری که میتوانید بررسی کنید.
انطباق و تقویت
ابزارهای OpenSCAP، OVAL و CIS برای ممیزی و تقویت سیستمهای شما.
گواهی مستقل
دارای گواهی FIPS 140-3 و Common Criteria، با موارد بیشتر در جریان.
آنچه ارائه میدهیم
اینها بلوکهای ساختمانیای هستند که آلما لینوکس برای ایمنسازی، تأیید و ممیزی سیستمهای شما فراهم میکند، از اطلاعیههایی که منتشر میکنیم تا ابزارهایی که خودتان اجرا میکنید. همچنین میتوانید در لیست پستی امنیت آلما لینوکس مشترک شوید تا اطلاعیهها را بهمحض انتشار دریافت کنید.
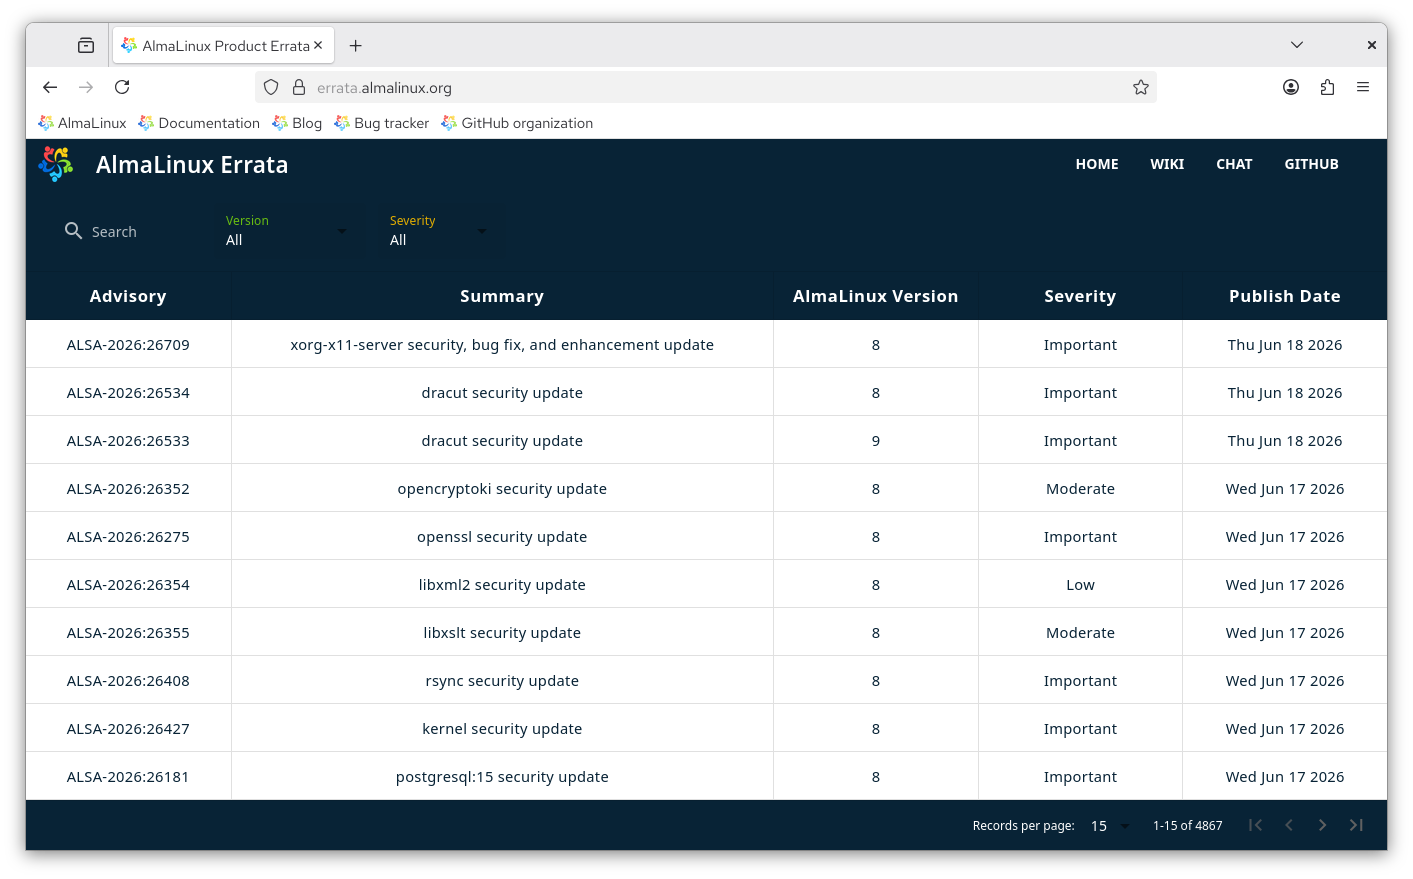
Errata و اطلاعیهها
ما errata برای مشکلات امنیتی و رفع اشکالات با تحلیل اهمیت آنها منتشر میکنیم.
بستههای امضاشده
هر بسته با کلید GPG امضا میشود و هنگام نصب بهصورت پیشفرض تأیید میشود.
انطباق و تقویت
سیستمهای خود را با راهنمای OpenSCAP و SCAP Workbench و CIS Benchmark ممیزی و تقویت کنید.
دادههای آسیبپذیری
جریانهای OVAL عمومی اطلاعات ماشینخوان آسیبپذیری را برای سیستم عامل آلما لینوکس 8، 9 و 10 فراهم میکنند.
فهرست مواد نرمافزاری
سیستم ساخت ما برای ردیابیپذیری و امنیت زنجیره تأمین یک SBOM تولید میکند.
Secure Boot
آلما لینوکس از Secure Boot با شیم امضاشده توسط Microsoft پشتیبانی میکند، بهطوری که سیستمها فقط نرمافزار قابل اعتماد را بوت میکنند.
ما چگونه به مشکلات امنیتی پاسخ میدهیم
حجم آسیبپذیریهای افشاشده همچنان رو به افزایش است و پژوهش با کمک AI، ساخت مفهوم اثبات و افشای عمومی آن را بیش از پیش تسریع میکنند. هیچ توزیعی نمیتواند وعده رفع هر آسیبپذیری را در هر زمانبندی بدهد. آنچه ما میتوانیم ارائه دهیم فرآیندی روشن و سازگار برای نحوه رسیدگی به آنهاست.
وصلهزنی از upstream
ما برای بیشتر وصلهها از upstream پیروی میکنیم. سیستم عامل آلما لینوکس از همان منابع بقیه اکوسیستم لینوکس سازمانی ساخته شده است، بنابراین به محض رسیدن رفعاشکالهای upstream آنها را میسازیم، آزمایش و منتشر میکنیم. هر رفع امنیتی بهصورت اطلاعیه (یک ALSA) با درجه Critical، Important، Moderate یا Low، همراه با دادههای OVAL و OSV ماشینخوان و اعلامیه به لیست پستی امنیت عرضه میشود.
وصلهزنی پیش از upstream
گاهی مشکلی آنقدر برای جامعه اهمیت دارد که پیش از upstream وصله میزنیم. اینها توسط ALESCo، کمیته هدایت مهندسی آلما لینوکس که جهتگیری فنی توزیع را هدایت میکند، بازبینی و تأیید میشوند. هنگامی که upstream رفع خودش را عرضه کند، دوباره با آن همراستا میشویم. هر جا ممکن یا مناسب باشد، وصلههایی را که منتشر کردهایم نیز به upstream میفرستیم: همه باید از کار متنباز بهرهمند شوند. هر کسی میتواند با مطرح کردن درخواست در کانال ALESCo در chat.almalinux.org. چند نمونه از وصلههایی که عرضه کرده یا برای آزمایش فراهم کردهایم:
گزارشهای مستقیم
نحوه رسیدگی ما به مشکلی که مستقیماً به ما گزارش شده به این بستگی دارد که چه چیزی را تحت تأثیر قرار میدهد. هدف ما تأیید دریافت گزارشها ظرف 2 تا 3 روز است.
- مشکلات سیستم عامل که نیاز به افشای هماهنگ دارند: به security@almalinux.org ایمیل بزنید تا بتوانیم یک وصله و انتشار مسئولانه هماهنگ کنیم.
- مشکلات سیستم عامل که نیاز به هماهنگی ندارند: آنها را در bugs.almalinux.org ثبت کنید.
- هر چیزی که خود سیستم عامل نیست، مانند ELevate یا این وبسایت: در مخزن آن پروژه یک issue باز کنید.
اگر گزارش مستقیم در واقع یک مشکل upstream باشد، شما را به ثبت آن در upstream راهنمایی میکنیم تا برای همه در منبع رفع شود. مشکلات حیاتی گزارششده به لیست پستی linux-distros در تاریخ افشا وصله میشوند. به سیاست افشای آسیبپذیری برای جزئیات کامل.
گواهیهای مستقل
گواهی رسمی و شخص ثالث، کار امنیتی ما را با اعتبارسنجی مستقل پشتیبانی میکند. سیستم عامل آلما لینوکس دارای گواهی FIPS 140-3 و Common Criteria است، با موارد بیشتر در جریان.
کلیدهای GPG
آلما لینوکس همه بستهها را با کلید GPG امضا میکند که بهصورت پیشفرض توسط dnf و ابزارهای گرافیکی بهروزرسانی تأیید میشوند. توصیه میکنیم امضای بسته را پیش از نصب تأیید کنید.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
منقضی شده اما همچنان یک کلید قابل اعتماد است.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
گواهیهای Secure Boot
آلما لینوکس از انتشار 8.4 به بعد از پشتیبانی Secure Boot برخوردار است. شیم آن از بازبینی رسمی و توسط Microsoft امضا شده است. شیم آلما لینوکس به این گواهیها اعتماد دارد:
فعلی
| گواهی | امضاشده برای: | تأییدشده توسط: | اعتبار |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | انقضا 14.03.2034 |
قبلی
این گواهیها منقضی شدهاند اما همچنان مورد اعتمادند.
| گواهی | امضاشده برای: | تأییدشده توسط: | اعتبار |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | منقضیشده 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | منقضیشده 19.01.2025 |
در جریان بمانید
یک آسیبپذیری گزارش دهید، برای اطلاعیهها مشترک شوید، یا مستقیماً درباره امنیت با ما صحبت کنید.
