AlmaLinux OS on FIPS 140-3 sertifitseeritud
AlmaLinux OS 9.2 kannab FIPS 140-3 sertifitseeritud krüptograafiamooduleid NIST CMVP Active nimekirjas, sealhulgas esimest FIPS 140-3 tuumasertifikaati EL9 distributsioonile. Saad lülitada FIPS-režiimi sisse ja vastata tunnustatud krüptograafiastandardile, tasuta mittekaubanduslikuks kasutamiseks.
Ülevaade
FIPS 140-3 peetakse laialdaselt krüptograafilise turvalisuse kuldstandardiks, mida tunnustatakse ja nõutakse kaugeltki Ühendriikidest väljaspool. AlmaLinux OS 9.2 vastab sellele: selle tuum ja OpenSSL krüptograafiamoodulid on NIST Cryptographic Module Validation Program poolt iseseisvalt sertifitseeritud ja loetletud Active staatuses.
See teeb AlmaLinuxist esimese EL9 distributsiooni FIPS 140-3 sertifitseeritud tuumaga ja sertifitseeritud paketid on tasuta mittekaubanduslikuks kasutamiseks. Siin on, mis FIPS on, miks see oluline on ja kuidas see sisse lülitada.
Sertifitseerimist toetas TuxCare, CloudLinuxi ettevõtte tugi divisjon ja asutav AlmaLinuxi plaatisponsor. TuxCare kattis märkimisväärse kulu ja inseneritöö ning teeb sertifitseeritud paketid kogukonnale kättesaadavaks mittekaubanduslikuks kasutamiseks.
Kuidas me siia jõudsime
| Kuupäev | Tähis |
|---|---|
| Detsember 2022 | AlmaLinux OS 9 tuum ja OpenSSL moodulid lisatakse NIST-i Implementation Under Test nimekirja. |
| Juuni 2023 | CAVP sertifikaadid vastu võetud, kinnitades, et krüptograafilised algoritmid on rakendatud õigesti. |
| September 2023 | ESV entroopia sertifikaadid vastu võetud. AlmaLinux on esimene tarkvarateostus, mis sai FIPS 140-3 ESV sertifikaadi, kasutades SHA3-256 konditsioneerijana. |
| Oktoober 2024 | AlmaLinux OS 9.2 tuum on FIPS 140-3 sertifitseeritud NIST CMVP Active nimekirjas (sertifikaat #4750), esimene FIPS 140-3 tuumasertifikaat EL9 distributsioonile. |
| Oktoober 2024 | OpenSSL FIPS pakkuja lisatakse Active nimekirja (sertifikaat #4823). |
Loe täielikku lugu originaalis FIPS sertifitseerimise teade ja 9.2 sertifitseerimise uuendus.
Mis on FIPS?
FIPS (Federal Information Processing Standards) on Ameerika Ühendriikide valitsuse avaldatud krüptograafia standardid. FIPS 140-3 on praegune versioon ja see määratleb turvalisuse nõuded, mida krüptograafiamoodul peab täitma.
Moodul saab sertifitseerimise alles pärast seda, kui akrediteeritud labor seda testib ja NIST Cryptographic Module Validation Program sertifitseerib tulemuse. AlmaLinux OS 9.2 oli esimene tarkvarateostus, mis sai FIPS 140-3 ESV sertifikaadi, kasutades SHA3-256 konditsioneerijana.
Sertifitseerimine ja vastavus ei ole üks ja sama. Moodul saab sertifitseerimise, läbides iseseisva labori testimise ja liitudes Active nimekirjaga. Süsteem on vastavuses ainult siis, kui ta käivitab sertifitseeritud mooduli FIPS-režiimis oma sertifitseeritud töökeskkonnas ja tavalised muudatused sertifitseeritud krüptograafias, nagu tavaline plaaster või tuuma uuendus, võivad selle sellest piirist välja viia. Süsteemi ajas vastavuses hoidmine sõltub seetõttu uuendustest, mis säilitavad sertifitseeritud moodulid. Need paketid on tasuta mittekaubanduslikuks kasutamiseks; pidev FIPS-iga vastav plaastre ja kaubanduslik kasutus pakutakse TuxCare'i Enterprise Support kaudu. Vaata TuxCare'i FIPS-i leht.
Miks see oluline on
FIPS 140-3 on tuntud ja hinnatud üle maailma. Näiteks Euroopa Liidu NIS 2 direktiiv nõuab ajakohast krüptograafiat, mis on ehitatud kehtestatud standarditele.
Valitsuse, finantsi, tervishoiu ja kõigi, kes töötlevad tundlikke andmeid jaoks on sertifitseeritud krüptograafial töötamine sageli nõue, mitte meeldiv boonus. FIPS sertifitseerimine annab nendele organisatsioonidele iseseisva kindlustuse oma süsteemide all oleva krüptograafia kohta.
Sertifitseeritud krüptograafia on ka DISA Security Technical Implementation Guide (STIG) eeltingimus. AlmaLinux OS 9 on üks väheseist RHEL-i perekonna distributsioonidest avaldatud DISA STIG-ga, mis annab reguleeritud ja USA kaitseministeeriumi keskkondadele ametliku tugevduse aluse. Vaata AlmaLinux OS 9 STIG NIST National Checklist Programmis ja TuxCare'i FIPS-i ja STIG-i ülevaade.
Lülita FIPS-režiim tasuta sisse
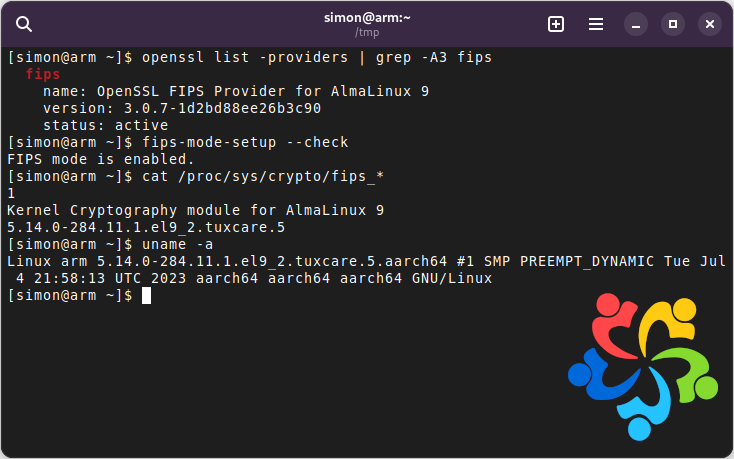
Igaüks, kes käivitab AlmaLinux OS 9.2, saab FIPS-režiimi sisse lülitada ja vastata standardile ilma kuluta, mittekaubanduslikuks kasutamiseks. Paigalda kogukonna paketid TuxCare'i hoidlast, lülita FIPS-režiim sisse ja taaskäivita:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
Kui süsteem uuesti käivitub, töötab see sertifitseeritud krüptograafiaga. Täieliku ülevaate, sealhulgas selle kontrollimise kohta, vaata FIPS sertifitseerimise uuenduse blogipostitus.
Oluline: AlmaLinux OS 9.2 toe olek
AlmaLinux OS 9.2 ei ole enam AlmaLinux OS Fondi toetatud, mis tähendab, et me ei avalda selle jaoks uuendusi. See langes Fondi toetuse alt välja, kui AlmaLinux OS 9.3 välja lasti. Väljalaske toe üksikasjade jaoks vaata AlmaLinuxi väljalaske märkmed.
Kui vajad pidevat toetust, sealhulgas FIPS-i jaoks, vaata meie toetuse valikud.
Sertifitseerimistöö jätkub uuematel AlmaLinuxi väljalasetel. FIPS 140-3 sertifitseerimine AlmaLinux 9.6 jaoks on praegu käimas, selle krüptograafiamoodulid on NIST-i Modules in Process nimekirjas. AlmaLinux 9.6 jaoks tasuta OpenSSL-i ja tuumamoodulid on juba paigaldatavad; vaata TuxCare AlmaLinux FIPS dokumentatsiooni sammude jaoks. Rohkem tausta jaoks vaata TuxCare'i FIPS-i leht ja 9.6 sertifitseerimise uuendus.
Soovid rohkem teada?
Küsimusi FIPS-i kohta AlmaLinux OS-il? Tule räägi inimestega, kes seda tööd teevad. Meil on hea meel aidata.