AlmaLinux OS está validado por FIPS 140-3
AlmaLinux OS 9.2 incluye módulos criptográficos validados FIPS 140-3 en la lista activa del CMVP del NIST, incluido el primer certificado FIPS 140-3 de kernel para una distribución EL9. Puede activar el modo FIPS y cumplir un estándar criptográfico reconocido, de forma gratuita para uso no comercial.
Resumen
FIPS 140-3 es ampliamente considerado el estándar de oro de la seguridad criptográfica, reconocido y exigido mucho más allá de los Estados Unidos. AlmaLinux OS 9.2 lo cumple: sus módulos criptográficos de kernel y OpenSSL son validados independientemente por el Programa de validación de módulos criptográficos del NIST y figuran como activos.
Esto convierte a AlmaLinux en la primera distribución EL9 con un kernel validado FIPS 140-3, y los paquetes validados son gratuitos para uso no comercial. Esto es lo que es FIPS, por qué es importante y cómo activarlo.
La validación fue patrocinada por TuxCare, la división de soporte empresarial de CloudLinux y patrocinador de platino fundador de AlmaLinux. TuxCare cubrió el considerable coste y el esfuerzo de ingeniería, y pone a disposición de la comunidad los paquetes validados para uso no comercial.
Cómo llegamos aquí
| Fecha | Hito |
|---|---|
| Diciembre 2022 | El kernel de AlmaLinux OS 9 y los módulos OpenSSL se añaden a la lista Implementation Under Test (implementación en pruebas) del NIST. |
| Junio 2023 | Certificados CAVP recibidos, lo que confirma que los algoritmos criptográficos están implementados correctamente. |
| Septiembre 2023 | Certificados de entropía ESV recibidos. AlmaLinux es la primera aplicación de software en ganar un certificado FIPS 140-3 ESV usando SHA3-256 como acondicionador. |
| Octubre 2024 | El kernel AlmaLinux OS 9.2 está validado por FIPS 140-3 en la lista Activa CMVP del NIST (certificado #4750), el primer certificado de kernel FIPS 140-3 para una distribución EL9. |
| Octubre 2024 | El proveedor FIPS de OpenSSL se agrega a la lista activa (certificado #4823). |
Leer la historia completa en el original Anuncio de validación de FIPS y el actualización de validación 9.2.
¿Qué es FIPS?
Los FIPS (Federal Information Processing Standards, estándares federales de procesamiento de información) son estándares criptográficos publicados por el gobierno de los Estados Unidos. FIPS 140-3 es la versión actual y define los requisitos de seguridad que debe cumplir un módulo criptográfico.
Un módulo obtiene la validación solo después de que un laboratorio acreditado lo pruebe y el Programa de Validación de Módulos Criptográficos del NIST certifique el resultado. AlmaLinux OS 9.2 fue la primera implementación de software en recibir un certificado FIPS 140-3 ESV utilizando SHA3-256 como acondicionador.
Validación y cumplimiento no son lo mismo. Un módulo obtiene la validación al aprobar las pruebas de un laboratorio independiente y al unirse a la lista activa. Un sistema solo es conforme cuando ejecuta un módulo validado en modo FIPS dentro de su entorno operativo certificado, y los cambios rutinarios de la criptografía validada, como un parche o una actualización de kernel ordinarios, pueden sacarlo de ese límite. Mantener un sistema conforme a lo largo del tiempo depende, por tanto, de actualizaciones que conserven los módulos validados. Esos paquetes son gratuitos para uso no comercial; el parcheo continuo compatible con FIPS y el uso comercial se ofrecen a través del Soporte Empresarial de TuxCare. Ver página de FIPS de TuxCare.
Por qué es importante
FIPS 140-3 es reconocido y respetado en todo el mundo. La Directiva NIS 2 de la Unión Europea, por ejemplo, exige un cifrado actualizado basado en normas establecidas.
Para el gobierno, las finanzas, la sanidad y cualquiera que maneje datos sensibles, usar criptografía validada suele ser un requisito, no un lujo. La validación FIPS ofrece a esas organizaciones una garantía independiente sobre la criptografía que hay debajo de sus sistemas.
La criptografía validada también es un requisito previo para la Guía de Implementación Técnica de Seguridad (STIG) de la DISA. AlmaLinux OS 9 es una de las pocas distribuciones de la familia RHEL con un DISA STIG publicado, lo que ofrece a los entornos regulados y al Departamento de Defensa de los Estados Unidos una línea base oficial de endurecimiento. Vea la AlmaLinux OS 9 STIG en el Programa Nacional de Listas de Verificación del NIST y la de TuxCare Descripción general de FIPS y STIG.
Activar el modo FIPS sin coste
Cualquiera que ejecute AlmaLinux OS 9.2 puede activar el modo FIPS y cumplir el estándar sin coste, para uso no comercial. Instale los paquetes comunitarios desde el repositorio de TuxCare, active el modo FIPS y reinicie:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
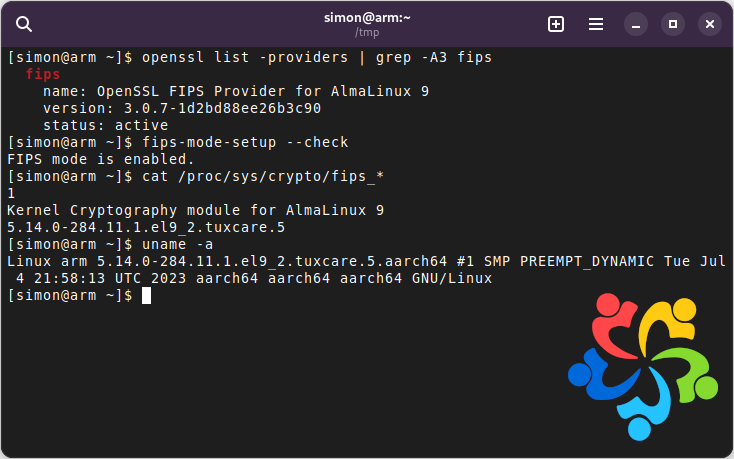
Una vez que el sistema vuelve a funcionar, está ejecutando criptografía validada. Para obtener un tutorial completo, incluido cómo verificarlo, consulta el Publicación de blog de actualización de validación FIPS.
Importante: Estado de soporte de AlmaLinux OS 9.2
AlmaLinux OS 9.2 ya no cuenta con el soporte de la Fundación AlmaLinux OS, lo que significa que no publicaremos actualizaciones para él. Perdió el soporte de la Fundación cuando se publicó AlmaLinux OS 9.3. Para obtener detalles sobre el soporte de las versiones, consulte las Notas de la versión de AlmaLinux.
Si necesita cobertura con soporte continuo, incluso para FIPS, consulte nuestras opciones de soporte.
El trabajo de validación continúa en las nuevas versiones de AlmaLinux. La certificación FIPS 140-3 para AlmaLinux 9.6 ya está en curso, con sus módulos criptográficos en la lista de Módulos en proceso del NIST. Los módulos libres OpenSSL y kernel para AlmaLinux 9.6 ya están disponibles para instalar; ver la documentación de TuxCare AlmaLinux FIPS para los pasos. Para obtener más información, ver página de FIPS de TuxCare y el actualización de validación 9.6.
¿Quiere saber más?
¿Preguntas sobre FIPS en AlmaLinux OS? Acérquese a hablar con las personas que hacen este trabajo. Con gusto ayudaremos.