Seguridad en AlmaLinux
AlmaLinux OS está diseñado para ser transparente, verificable y certificado de forma independiente. Desde paquetes firmados y erratas públicas hasta herramientas de cumplimiento y certificaciones formales, así es como lo ayudamos a confiar en el sistema que usa en su trabajo.
Avisos de seguridad Informar de una vulnerabilidad Chat de seguridad
Cómo abordamos la seguridad
Cuatro ideas dan forma a todo lo que hacemos en torno a la seguridad: transparencia, verificación, brindarle las herramientas para demostrar el cumplimiento y respaldarla con una certificación independiente.
Transparencia
Erratas públicas y avisos para cada solución que enviamos.
Cadena de suministro verificable
Paquetes firmados y una lista de materiales de software que puede consultar.
Cumplimiento y endurecimiento
Herramientas de OpenSCAP, OVAL y CIS para auditar y reforzar sus sistemas.
Certificación independiente
Validado FIPS 140-3 y certificado por Common Criteria, con más en camino.
Qué ofrecemos
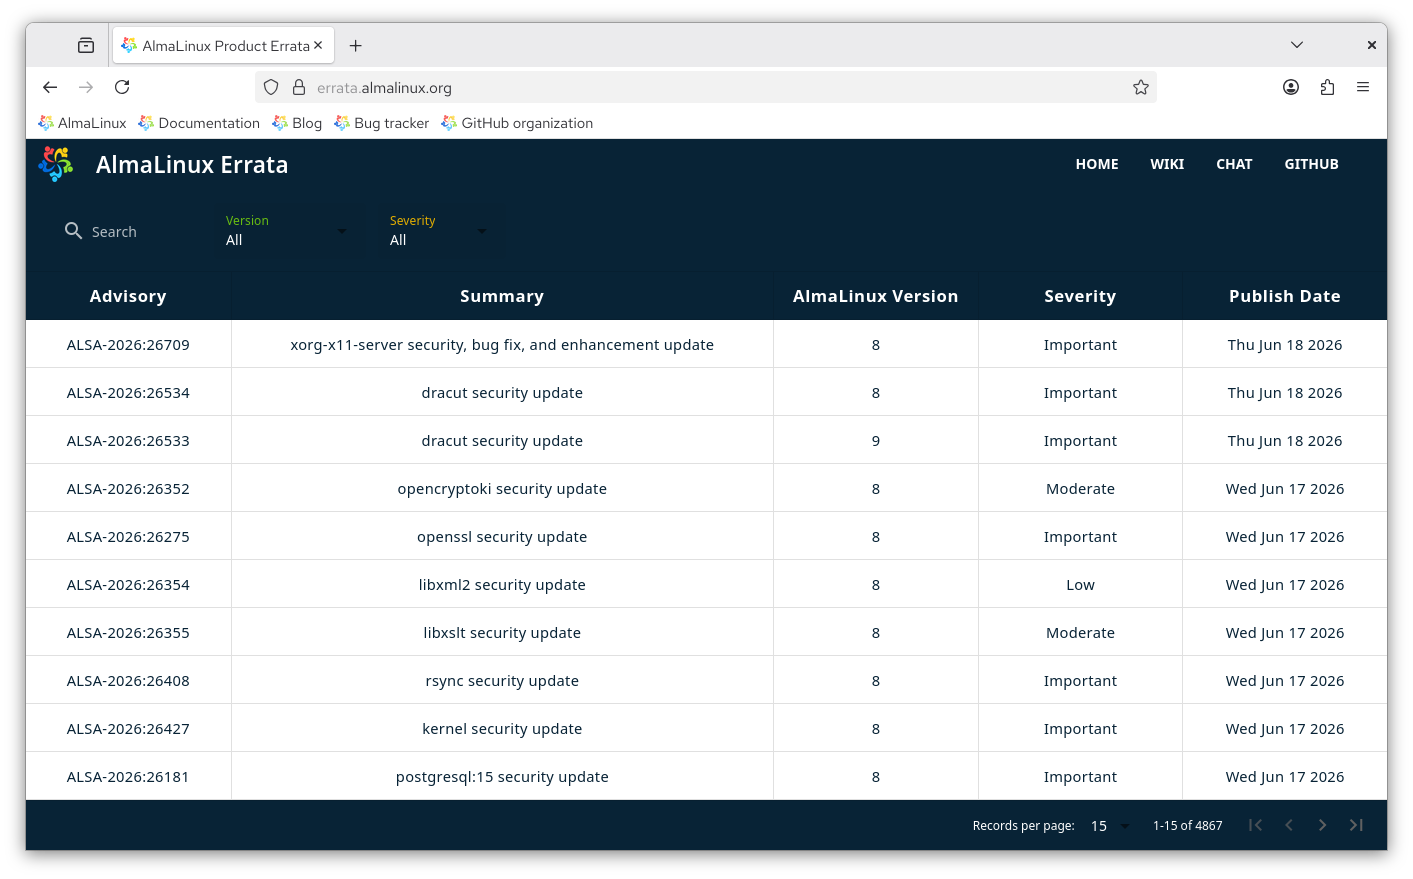
Estos son los componentes que AlmaLinux le ofrece para proteger, verificar y auditar sus sistemas, desde los avisos que publicamos hasta las herramientas que ejecuta usted mismo. También puede suscribirse al Lista de correo de AlmaLinux Security para recibir los avisos tan pronto como se publiquen.
Erratas y avisos
Publicamos erratas para problemas de seguridad y correcciones de errores, con un análisis de su importancia.
Paquetes firmados
Cada paquete está firmado con una clave GPG y verificado de forma predeterminada cuando lo instala.
Cumplimiento y endurecimiento
Audite y refuerce sus sistemas con las guías de OpenSCAP y SCAP Workbench y con el Benchmark CIS.
Datos de vulnerabilidades
Los flujos OVAL públicos proporcionan información de vulnerabilidades legible por máquina para AlmaLinux OS 8, 9 y 10.
Lista de materiales de software
Nuestro sistema de compilación produce un SBOM para la trazabilidad y la seguridad de la cadena de suministro.
Arranque Seguro
AlmaLinux admite el arranque seguro, con un shim firmado por Microsoft, de modo que los sistemas solo inician software de confianza.
Cómo respondemos a los problemas de seguridad
El volumen de vulnerabilidades divulgadas sigue aumentando, y la investigación asistida por IA, la creación de pruebas de concepto y la divulgación pública lo están acelerando aún más. Ninguna distribución puede prometer corregir cada vulnerabilidad en cada línea de tiempo. Lo que podemos ofrecer es un proceso claro y coherente sobre cómo trabajamos.
Parcheo desde el proyecto original
Seguimos al proyecto original para la mayoría de los parches. AlmaLinux OS se construye a partir de las mismas fuentes que el resto del ecosistema Linux empresarial, de modo que, a medida que las correcciones llegan del proyecto original, las compilamos, probamos y publicamos. Cada corrección de seguridad se publica como un aviso (un ALSA), clasificado como Crítico, Importante, Moderado o Bajo, con datos OVAL y OSV legibles por máquina y un anuncio en la lista de correo de seguridad.
Parcheo antes que el proyecto original
A veces un problema es lo suficientemente importante para la comunidad como para que apliquemos un parche antes que el proyecto original. Estos se revisan y aprueban en ALESCo, el Comité de Dirección de Ingeniería de AlmaLinux, que orienta la dirección técnica de la distribución. Cuando el proyecto original publica su propia solución, nos realineamos con ella. Siempre que sea posible o conveniente, también enviamos al proyecto original los parches que hemos publicado: todos deben beneficiarse del trabajo de código abierto. Cualquiera puede solicitar que se tenga en cuenta un parche planteándolo en el canal ALESCo en chat.almalinux.org. Algunos ejemplos de parches que hemos enviado o proporcionado para la prueba:
Informes directos
El cómo manejamos un problema que se nos informa directamente depende de a qué afecte. Nuestro objetivo es reconocer los informes en un plazo de 2 a 3 días.
- Problemas del sistema operativo que necesitan divulgación coordinada: escriba a security@almalinux.org para que podamos coordinar un parche y un lanzamiento responsables.
- Problemas del SO que no necesitan coordinación: preséntelos en bugs.almalinux.org.
- Cualquier cosa que no sea el propio sistema operativo, como ELevate o este sitio web: abra un problema en el repositorio de ese proyecto.
Si un informe directo es en realidad un problema del proyecto original, le pedimos que lo reporte allí, para que se corrija en la fuente y beneficien a todos. Los problemas críticos comunicados a la lista de correo linux-distros se parchean en la fecha de divulgación. Consulte nuestra política de divulgación de la vulnerabilidad para detalles completos.
Certificaciones independientes
La certificación formal de terceros respalda nuestro trabajo de seguridad con validación independiente. AlmaLinux OS está validado por FIPS 140-3 y certificado por Common Criteria, y hay más en camino.
Claves GPG
AlmaLinux firma todos los paquetes con una clave GPG, verificada por defecto por dnf y herramientas gráficas de actualización. Recomendamos verificar la firma de un paquete antes de instalarlo.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Caducó, pero sigue siendo una clave de confianza.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certificados de arranque seguro
AlmaLinux ofrece soporte de Secure Boot a partir de la versión 8.4. Su shim supera la revisión oficial y lo firma Microsoft. El shim de AlmaLinux confía en estos certificados:
Actual
| Certificado | Firmado por: | Comprobado por: | Validez |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Caduca 14.03.2034 |
Anterior
Estos certificados han caducado, pero siguen siendo de confianza.
| Certificado | Firmado por: | Comprobado por: | Validez |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Caducado 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Caducado 19.01.2025 |
Manténgase informado
Informe de una vulnerabilidad, suscríbase para recibir avisos o hable directamente con nosotros sobre seguridad.
