Sekureco ĉe AlmaLinux
AlmaLinux OS estas konstruita por esti travidebla, verifikblebla, kaj sendepende certifikita. De subskribitaj pakoj kaj publikaj errata ĝis kongruaj iloj kaj formalaj certifikadoj, jen kiel ni helpas vin fidi la sistemon sub via laboro.
Kiel ni alproksimas sekurecon
Kvar ideoj formas ĉion ni faras ĉirkaŭ sekureco: teni ĝin travidebla, fari ĝin verifikblebla, doni al vi la ilojn pruvi kongruemon, kaj subteni ĝin per sendependa certifikado.
Travidebleco
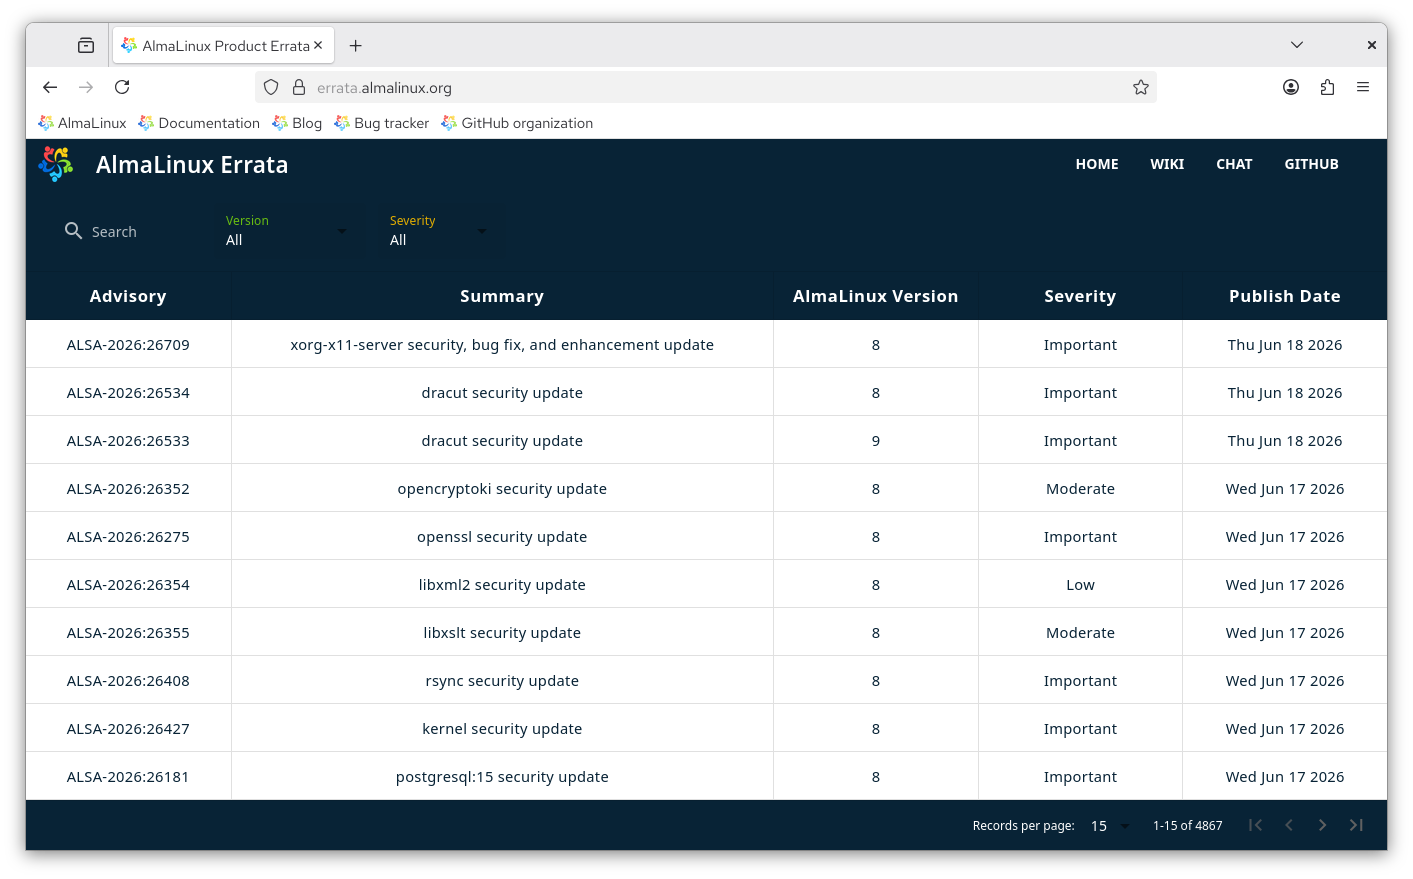
Publikaj errata kaj avertoj por ĉiu korekto kiun ni liveras.
Verifikblebla Liverĉeno
Subskribitaj pakoj kaj Software Bill of Materials kiun vi povas kontroli.
Kongruemo kaj fortikigo
OpenSCAP-, OVAL- kaj CIS-iloj por kontroli kaj fortigi viajn sistemojn.
Sendependa Certifikado
FIPS 140-3-validigita kaj Common Criteria-certifikita, kun pli da vojoj.
Kion ni provizas
Jen la konstrublokoj kiujn AlmaLinux donas al vi por sekurigi, verifiki kaj kontroli viajn sistemojn, de la avertoj kiujn ni publikigas ĝis la iloj kiujn vi mem rulas. Vi ankaŭ povas aboni la AlmaLinux-Sekureca Dissendlisto por ricevi avertojn tuj kiam ili estas publikigitaj.
Errata kaj Avertoj
Ni publikigas errata por sekurecaj problemoj kaj erarkorektoj, kun analizo de ilia graveco.
Subskribitaj Pakoj
Ĉiu pako estas subskribita per GPG-ŝlosilo kaj verifikita defaŭlte kiam vi ĝin instalis.
Kongruemo kaj fortikigo
Kontrolu kaj fortigu viajn sistemojn per la OpenSCAP- kaj SCAP Workbench-gvidiloj kaj la CIS-Benchmark.
Datumoj pri sekurecaj truoj
Publikaj OVAL-fluoj provizas maŝinlegeblajn informojn pri sekurecaj truoj por AlmaLinux OS 8, 9, kaj 10.
Software Bill of Materials
Nia Konstrusistemo produktas SBOM por tracebleco kaj sekureco de la liverĉeno.
Secure Boot
AlmaLinux subtenas Secure Boot, kun ŝimo subskribita de Microsoft, do sistemoj lanĉas nur fidatan programaron.
Kiel ni reagas al sekurecaj problemoj
La kvanto da malkaŝitaj sekurecaj truoj daŭre kreskas, kaj AI-asista esploro, kreado de konceptaj pruvoj, kaj publika malkaŝo pliakcelas ĝin. Neniu distribuo povas promesi korekti ĉiun truon laŭ ĉiu tempoplano. Kio ni povas proponi estas klaran kaj konsekvenca procezon pri kiel ni ilin traktas.
Flikado el upstream
Ni sekvas upstream por plej multaj korektoj. AlmaLinux OS estas konstruita el la samaj fontoj kiel la cetero de la entreprena Linux-ekosistemo, tial kiam upstream-korektoj alvenas ni konstruas, testas kaj publikigas ilin. Ĉiu sekureca korekto liveriĝas kiel averto (ALSA), klasifikita kiel Critical, Important, Moderate aŭ Low, kun maŝinlegeblaj OVAL- kaj OSV-datumoj kaj anonco al la sekureca dissendlisto.
Flikado antaŭ upstream
Kelkfoje problemo sufiĉe gravas por la komunumo ke ni aplikas flikaĵon antaŭ upstream. Tiuj estas reviziitaj kaj aprobitaj de ALESCo, la AlmaLinux-Inĝenieriga Gvidanta Komitato, kiu gvidas la teknikan direkton de la distribuo. Kiam upstream liveras sian propran korekton, ni realiniĝas kun ĝi. Kiam eble aŭ konvene, ni ankaŭ sendas korektojn kiujn ni eldonis al upstream: ĉiu ajn devus profiti de la laboro de malfermitkodo. Iu ajn povas peti ke korekto estu konsiderata leĝante ĝin en la ALESCo-kanalo ĉe chat.almalinux.org. Kelkaj ekzemploj de korektoj kiujn ni liveris aŭ provizis por testado:
Rektaj raportoj
Kiel ni traktas problemon raportitan rekte al ni dependas de tio kion ĝi trafas. Ni celas akcepti raportojn ene de 2 ĝis 3 tagoj.
- Operaciumaj problemoj kiuj bezonas kunordan malkaŝon: skribu al security@almalinux.org por ke ni povu kunordigi respondan flikaĵon kaj eldonon.
- Operaciumaj problemoj kiuj ne bezonas kunordigon: ensendu ilin ĉe bugs.almalinux.org.
- Io ajn kio ne estas la operaciumo mem, kiel ELevate aŭ ĉi tiu retejo: malfermu problemon en la deponejo de tiu projekto.
Se rekta raporto estas vere upstream-problemo, ni indikas al vi raporti ĝin upstream por ke ĝi estu korektita ĉe la fonto por ĉiuj. Kritikaj problemoj raportitaj al la linux-distros-dissendlisto estas flikitaj en la tago de malkaŝo. Vidu nian politiko pri malkaŝo de sekurecaj truoj por plenaj detaloj.
Sendependaj Certifikadoj
Formala, triaparta certifikado subtenas nian sekurecan laboron per sendependa validigo. AlmaLinux OS estas FIPS 140-3-validigita kaj Common Criteria-certifikita, kun pli da vojoj.
GPG-ŝlosiloj
AlmaLinux subskribas ĉiujn pakojn per GPG-ŝlosilo, defaŭlte verifikitaj de dnf kaj grafikaj ĝisdatig-iloj. Ni rekomendas verifiki pakon antaŭ ol instali.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Eksvalidiĝis sed restas fidata ŝlosilo.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot-certifikatoj
AlmaLinux provizas Secure Boot-subtenon komencante kun la eldono 8.4. Ĝia ŝimo pasas la oficiala recenzo kaj estas subskribita de Microsoft. La AlmaLinux-ŝimo fidas ĉi tiujn certifikatojn:
Aktuala
| Certifikato | Subskribita por: | Verifikita de: | Valideco |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Eksvalidiĝas 14.03.2034 |
Antaŭa
Ĉi tiuj certifikatoj eksvalidiĝis sed restas fidataj.
| Certifikato | Subskribita por: | Verifikita de: | Valideco |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Eksvalidiĝinta 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Eksvalidiĝinta 19.01.2025 |
Restu informita
Raportu sekurecan truon, abonu avertojn, aŭ parolu pri sekureco rekte kun ni.