Ασφάλεια στο AlmaLinux
Το AlmaLinux OS χτίστηκε για να είναι διαφανές, επαληθεύσιμο και ανεξάρτητα πιστοποιημένο. Από υπογεγραμμένα πακέτα και δημόσια errata έως εργαλεία συμμόρφωσης και επίσημες πιστοποιήσεις, εδώ είναι πώς σε βοηθούμε να εμπιστευτείς το σύστημα που βρίσκεται κάτω από τη δουλειά σου.
Προειδοποιήσεις ασφαλείας Αναφορά ευπάθειας Συνομιλία ασφαλείας
Πώς προσεγγίζουμε την ασφάλεια
Τέσσερις ιδέες καθοδηγούν όλα όσα κάνουμε γύρω από την ασφάλεια: να το κρατάμε διαφανές, να το κάνουμε επαληθεύσιμο, να σου δίνουμε τα εργαλεία για να αποδείξεις τη συμμόρφωση και να το στηρίξουμε με ανεξάρτητη πιστοποίηση.
Διαφάνεια
Δημόσια errata και προειδοποιήσεις για κάθε διόρθωση που εκδίδουμε.
Επαληθεύσιμη αλυσίδα εφοδιασμού
Υπογεγραμμένα πακέτα και ένα Software Bill of Materials που μπορείς να ελέγξεις.
Συμμόρφωση και ενίσχυση
Εργαλεία OpenSCAP, OVAL και CIS για έλεγχο και ενίσχυση των συστημάτων σου.
Ανεξάρτητη πιστοποίηση
Επιβεβαιωμένο FIPS 140-3 και πιστοποιημένο Common Criteria, με περισσότερα σε εξέλιξη.
Τι παρέχουμε
Αυτά είναι τα δομικά κομμάτια που σου δίνει το AlmaLinux για να ασφαλίσεις, να επαληθεύσεις και να ελέγξεις τα συστήματά σου, από τις προειδοποιήσεις που δημοσιεύουμε έως τα εργαλεία που εκτελείς μόνος σου. Μπορείς επίσης να εγγραφείς στο Λίστα αλληλογραφίας Ασφαλείας AlmaLinux για να λαμβάνεις προειδοποιήσεις μόλις δημοσιευτούν.
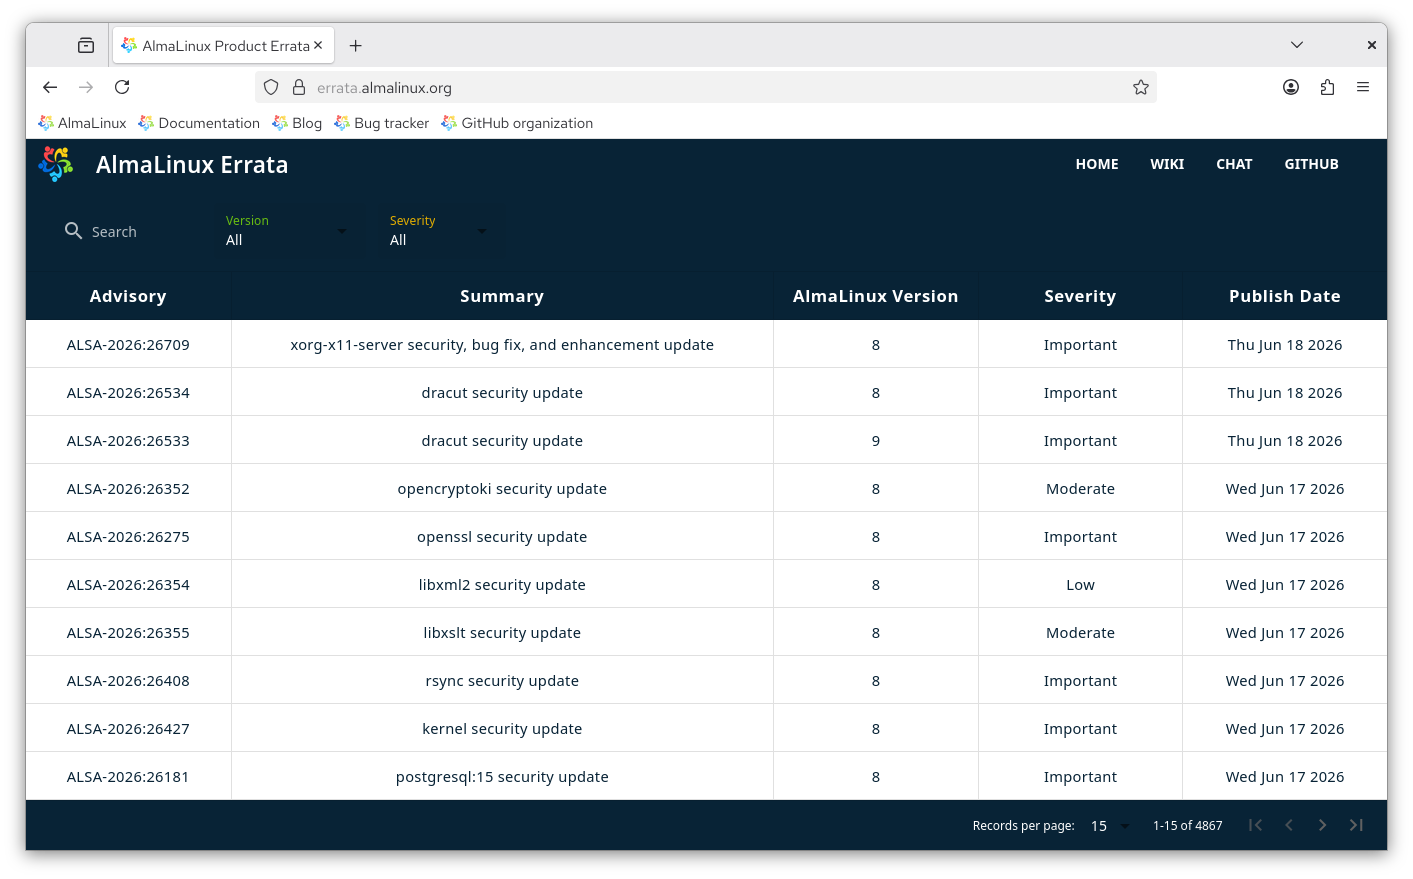
Errata και προειδοποιήσεις
Δημοσιεύουμε errata για ζητήματα ασφαλείας και διορθώσεις σφαλμάτων, με ανάλυση της σημασίας τους.
Υπογεγραμμένα πακέτα
Κάθε πακέτο υπογράφεται με κλειδί GPG και επαληθεύεται από προεπιλογή όταν το εγκαθιστάς.
Συμμόρφωση και ενίσχυση
Ελέγξε και ενίσχυσε τα συστήματά σου με τους οδηγούς OpenSCAP και SCAP Workbench και το CIS Benchmark.
Δεδομένα ευπαθειών
Οι δημόσιες ροές OVAL παρέχουν μηχανικά αναγνώσιμες πληροφορίες ευπαθειών για AlmaLinux OS 8, 9 και 10.
Software Bill of Materials
Το Σύστημα Κατασκευής μας παράγει ένα SBOM για παρακολούθηση και ασφάλεια αλυσίδας εφοδιασμού.
Secure Boot
Το AlmaLinux υποστηρίζει το Secure Boot, με ένα shim υπογεγραμμένο από τη Microsoft, ώστε τα συστήματα να εκκινούν μόνο αξιόπιστο λογισμικό.
Πώς αντιδρούμε σε ζητήματα ασφαλείας
Η ποσότητα των αποκαλυπτόμενων ευπαθειών αυξάνεται συνεχώς, και η έρευνα με βοήθεια AI, η δημιουργία proof-of-concept και η δημόσια αποκάλυψη το επιταχύνουν περαιτέρω. Καμία διανομή δεν μπορεί να υποσχεθεί να διορθώσει κάθε ευπάθεια σε κάθε χρονοδιάγραμμα. Αυτό που μπορούμε να προσφέρουμε είναι μια σαφής, συνεπής διαδικασία για το πώς τις χειριζόμαστε.
Πλαστικοποίηση από το upstream
Ακολουθούμε το upstream για τα περισσότερα πλαστικά. Το AlmaLinux OS χτίζεται από τις ίδιες πηγές όπως και το υπόλοιπο οικοσύστημα enterprise Linux, οπότε καθώς προσγειώνονται οι διορθώσεις upstream, τα κατασκευάζουμε, τα δοκιμάζουμε και τα δημοσιεύουμε. Κάθε διόρθωση ασφαλείας εκδίδεται ως προειδοποίηση (ένα ALSA), βαθμολογημένη ως Critical, Important, Moderate ή Low, με μηχανικά αναγνώσιμα δεδομένα OVAL και OSV και ανακοίνωση στη λίστα αλληλογραφίας ασφαλείας.
Πλαστικοποίηση πριν από το upstream
Μερικές φορές ένα ζήτημα έχει αρκετή σημασία για την κοινότητα ώστε να εφαρμόζουμε ένα πλαστικό πριν από το upstream. Αυτά αξιολογούνται και εγκρίνονται από το ALESCo, την Επιτροπή Καθοδήγησης Μηχανικών AlmaLinux, που καθοδηγεί την τεχνική κατεύθυνση της διανομής. Όταν το upstream εκδίδει τη δική του διόρθωση, ευθυγραμμιζόμαστε ξανά μαζί του. Οπότε είναι δυνατόν ή κατάλληλο, στέλνουμε επίσης πλαστικά που έχουμε εκδώσει στο upstream: όλοι πρέπει να επωφεληθούν από τη δουλειά του ανοιχτού κώδικα. Οποιοσδήποτε μπορεί να ζητήσει την εξέταση ενός πλαστικού το θίγοντας στο Κανάλι ALESCo στο chat.almalinux.org. Λίγα παραδείγματα πλαστικών που έχουμε εκδώσει ή παράσχει για δοκιμή:
Αμέσως υπεύθυνοι
Ο τρόπος που χειριζόμαστε ένα ζήτημα που μας αναφέρεται απευθείας εξαρτάται από το τι επηρεάζει. Στοχεύουμε να αναγνωρίζουμε τις αναφορές εντός 2 έως 3 ημερών.
- Ζητήματα λειτουργικού συστήματος που χρειάζονται συντονισμένη αποκάλυψη: στείλε email στο security@almalinux.org ώστε να μπορέσουμε να συντονίσουμε ένα υπεύθυνο πλαστικό και κυκλοφορία.
- Ζητήματα λειτουργικού συστήματος που δεν χρειάζονται συντονισμό: καταχώρησέ τα στο bugs.almalinux.org.
- Οτιδήποτε που δεν είναι το ίδιο το λειτουργικό σύστημα, όπως το ELevate ή αυτός ο ιστότοπος: άνοιξε ένα ζήτημα στο αποθετήριο εκείνου του έργου.
Αν μια απευθείας αναφορά είναι πραγματικά ένα ζήτημα upstream, σε κατευθύνουμε να το αναφέρεις upstream ώστε να διορθωθεί στην πηγή για όλους. Τα κρίσιμα ζητήματα που αναφέρονται στη λίστα αλληλογραφίας linux-distros πλαστικοποιούνται την ημερομηνία αποκάλυψης. Δες το πολιτική αποκάλυψης ευπαθειών για πλήρεις λεπτομέρειες.
Ανεξάρτητες πιστοποιήσεις
Η επίσημη πιστοποίηση τρίτου μέρους στηρίζει το έργο μας ασφαλείας με ανεξάρτητη επιβεβαίωση. Το AlmaLinux OS έχει επιβεβαιωθεί FIPS 140-3 και πιστοποιηθεί Common Criteria, με περισσότερα σε εξέλιξη.
Κλειδιά GPG
Το AlmaLinux υπογράφει όλα τα πακέτα με κλειδί GPG, που επαληθεύεται από προεπιλογή από το dnf και τα γραφικά εργαλεία ενημερώσεων. Συνιστούμε την επαλήθευση της υπογραφής ενός πακέτου πριν την εγκατάσταση.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Ληγμένο αλλά παραμένει ένα αξιόπιστο κλειδί.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Πιστοποιητικά Secure Boot
Το AlmaLinux παρέχει υποστήριξη Secure Boot από την κυκλοφορία 8.4. Το shim του περνάει τον επίσημη αξιολόγηση και υπογράφεται από τη Microsoft. Το shim του AlmaLinux εμπιστεύεται αυτά τα πιστοποιητικά:
Τρέχον
| Πιστοποιητικό | Υπογράφηκε για: | Επαληθεύτηκε από: | Ισχύς |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Λήγει 14.03.2034 |
Προηγούμενο
Αυτά τα πιστοποιητικά έχουν λήξει αλλά παραμένουν αξιόπιστα.
| Πιστοποιητικό | Υπογράφηκε για: | Επαληθεύτηκε από: | Ισχύς |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Έληξε 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Έληξε 19.01.2025 |
Μείνε ενημερωμένος
Αναφέρεις μια ευπάθεια, εγγράψου για προειδοποιήσεις ή μίλησε για ασφάλεια απευθείας μαζί μας.
