AlmaLinux OS ist FIPS-140-3-validiert
AlmaLinux OS 9.2 führt FIPS-140-3-validierte kryptografische Module auf der NIST-CMVP-Aktiv-Liste, einschließlich des ersten FIPS-140-3-Kernel-Zertifikats für eine EL9-Distribution. Sie können den FIPS-Modus aktivieren und einen anerkannten kryptografischen Standard erfüllen, kostenlos für nicht-kommerzielle Nutzung.
Überblick
FIPS 140-3 gilt weithin als Goldstandard für kryptografische Sicherheit und wird weit über die USA hinaus anerkannt und gefordert. AlmaLinux OS 9.2 erfüllt es: Kernel und OpenSSL-Kryptomodule sind unabhängig vom NIST Cryptographic Module Validation Program validiert und als Aktiv gelistet.
Das macht AlmaLinux zur ersten EL9-Distribution mit einem FIPS-140-3-validierten Kernel, und die validierten Pakete sind kostenlos für nicht-kommerzielle Nutzung. Hier erfahren Sie, was FIPS ist, warum es wichtig ist und wie Sie es aktivieren.
Die Validierung wurde von TuxCare, dem Enterprise-Support-Bereich von CloudLinux und einem gründenden Platin-Sponsor von AlmaLinux, unterstützt. TuxCare deckte die beträchtlichen Kosten und den Engineering-Aufwand und stellt die validierten Pakete der Community für nicht-kommerzielle Nutzung zur Verfügung.
Wie wir hierher kamen
| Datum | Meilenstein |
|---|---|
| Dezember 2022 | Der AlmaLinux-OS-9-Kernel und die OpenSSL-Module werden auf die Implementation-Under-Test-Liste des NIST gesetzt. |
| Juni 2023 | CAVP-Zertifikate erhalten, die bestätigen, dass die kryptografischen Algorithmen korrekt implementiert sind. |
| September 2023 | ESV-Entropie-Zertifikate erhalten. AlmaLinux ist die erste Software-Implementierung, die ein FIPS-140-3-ESV-Zertifikat mit SHA3-256 als Conditioner erhielt. |
| Oktober 2024 | Der AlmaLinux-OS-9.2-Kernel ist auf der NIST-CMVP-Aktiv-Liste FIPS-140-3-validiert (Zertifikat Nr. 4750), das erste FIPS-140-3-Kernel-Zertifikat für eine EL9-Distribution. |
| Oktober 2024 | Der OpenSSL-FIPS-Provider wird auf die Aktiv-Liste gesetzt (Zertifikat Nr. 4823). |
Lesen Sie die vollständige Geschichte in der originalen Ankündigung der FIPS-Validierung und im Update zur 9.2-Validierung.
Was ist FIPS?
FIPS (Federal Information Processing Standards) sind kryptografische Standards der US-Regierung. FIPS 140-3 ist die aktuelle Version und definiert die Sicherheitsanforderungen, die ein kryptografisches Modul erfüllen muss.
Ein Modul erhält eine Validierung erst, nachdem ein akkreditiertes Labor es testet und das NIST Cryptographic Module Validation Program das Ergebnis zertifiziert. AlmaLinux OS 9.2 war die erste Software-Implementierung, die ein FIPS-140-3-ESV-Zertifikat mit SHA3-256 als Conditioner erhielt.
Validierung und Konformität sind nicht dasselbe. Ein Modul erhält seine Validierung durch unabhängige Laborprüfung und Aufnahme in die Aktiv-Liste. Ein System ist nur konform, wenn es ein validiertes Modul im FIPS-Modus innerhalb seiner zertifizierten Betriebsumgebung ausführt, und routinemäßige Änderungen an der validierten Kryptografie, etwa ein normales Patch oder ein Kernel-Update, können es aus diesem Rahmen bringen. Die dauerhafte Konformität eines Systems hängt daher von Updates ab, welche die validierten Module erhalten. Diese Pakete sind kostenlos für nicht-kommerzielle Nutzung; fortlaufende FIPS-konforme Patches und die kommerzielle Nutzung bietet TuxCare Enterprise Support. Sehen Sie die FIPS-Seite von TuxCare.
Warum es wichtig ist
FIPS 140-3 wird weltweit anerkannt und geschätzt. Die NIS-2-Richtlinie der Europäischen Union verlangt beispielsweise eine aktuelle Verschlüsselung auf Basis etablierter Standards.
Für Regierung, Finanzwesen, Gesundheitswesen und alle, die sensible Daten verarbeiten, ist der Betrieb mit validierter Kryptografie oft eine Voraussetzung statt eines Komfortmerkmals. Die FIPS-Validierung gibt diesen Organisationen eine unabhängige Zusicherung über die Kryptografie unter ihren Systemen.
Validierte Kryptografie ist auch eine Voraussetzung für die DISA Security Technical Implementation Guide (STIG). AlmaLinux OS 9 ist eine der wenigen RHEL-Distributionen mit einem veröffentlichten DISA STIG, der regulierten Umgebungen und dem US-Verteidigungsministerium eine offizielle Hardening-Grundlage bietet. Sehen Sie den AlmaLinux-OS-9-STIG im National Checklist Program des NIST und die FIPS- und STIG-Übersicht von TuxCare.
FIPS-Modus kostenlos aktivieren
Jeder, der AlmaLinux OS 9.2 betreibt, kann den FIPS-Modus aktivieren und den Standard kostenlos für nicht-kommerzielle Nutzung erfüllen. Installieren Sie die Community-Pakete aus dem TuxCare-Repository, aktivieren Sie den FIPS-Modus und starten Sie neu:
dnf -y install https://repo.tuxcare.com/fips/tuxcare-fips-release-latest-9.noarch.rpm
dnf -y install openssl-3.0.7-20.el9_2.tuxcare.1 kernel-5.14.0-284.11.1.el9_2.tuxcare.5
fips-mode-setup --enable
reboot
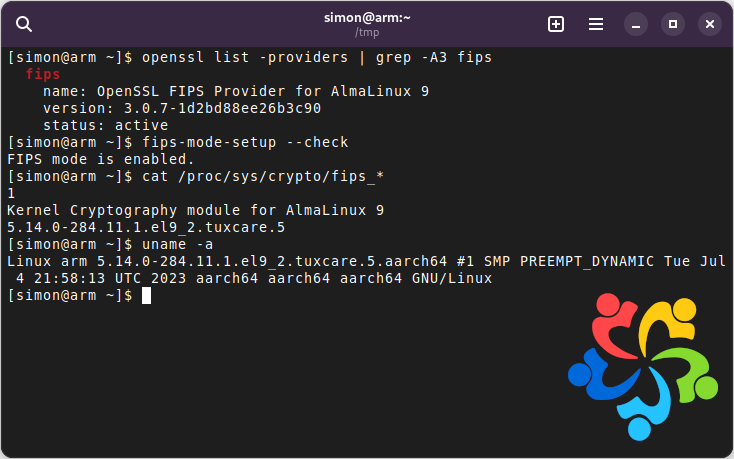
Nach dem Neustart des Systems läuft validierte Kryptografie. Für einen vollständigen Leitfaden, einschließlich der Verifikation, sehen Sie den Blogbeitrag zum FIPS-Validierungs-Update.
Wichtig: Support-Status von AlmaLinux OS 9.2
AlmaLinux OS 9.2 wird nicht mehr von der AlmaLinux OS Foundation unterstützt, das heißt, wir veröffentlichen dafür keine Updates mehr. Der Support der Foundation endete mit der Veröffentlichung von AlmaLinux OS 9.3. Details zum Release-Support finden Sie in den AlmaLinux-Versionshinweisen.
Wenn Sie eine fortlaufende, auch FIPS einschließende Unterstützung benötigen, sehen Sie unsere Support-Optionen.
Die Validierungsarbeit läuft an neueren AlmaLinux-Versionen weiter. Die FIPS-140-3-Zertifizierung für AlmaLinux 9.6 läuft derzeit, mit seinen kryptografischen Modulen auf der Modules-in-Process-Liste des NIST. Die kostenlosen OpenSSL- und Kernel-Module für AlmaLinux 9.6 sind bereits installierbar; siehe die TuxCare-AlmaLinux-FIPS-Dokumentation für die Schritte. Für mehr Hintergrund sehen Sie FIPS-Seite von TuxCare und im Update zur 9.6-Validierung.
Möchten Sie mehr wissen?
Fragen zu FIPS in AlmaLinux OS? Kommen Sie und sprechen Sie mit den Personen, die diese Arbeit machen. Wir helfen gerne.
