Sicherheit bei AlmaLinux
AlmaLinux OS ist darauf ausgelegt, transparent, überprüfbar und unabhängig zertifiziert zu sein. Von signierten Paketen und öffentlichen Errata über Compliance-Tools bis hin zu formellen Zertifizierungen – so helfen wir Ihnen, dem System unter Ihrer Arbeit zu vertrauen.
Wie wir Sicherheit angehen
Vier Ideen prägen alles, was wir rund um Sicherheit tun: transparent halten, überprüfbar machen, Ihnen die Werkzeuge zum Nachweis der Konformität geben und es mit unabhängiger Zertifizierung absichern.
Transparenz
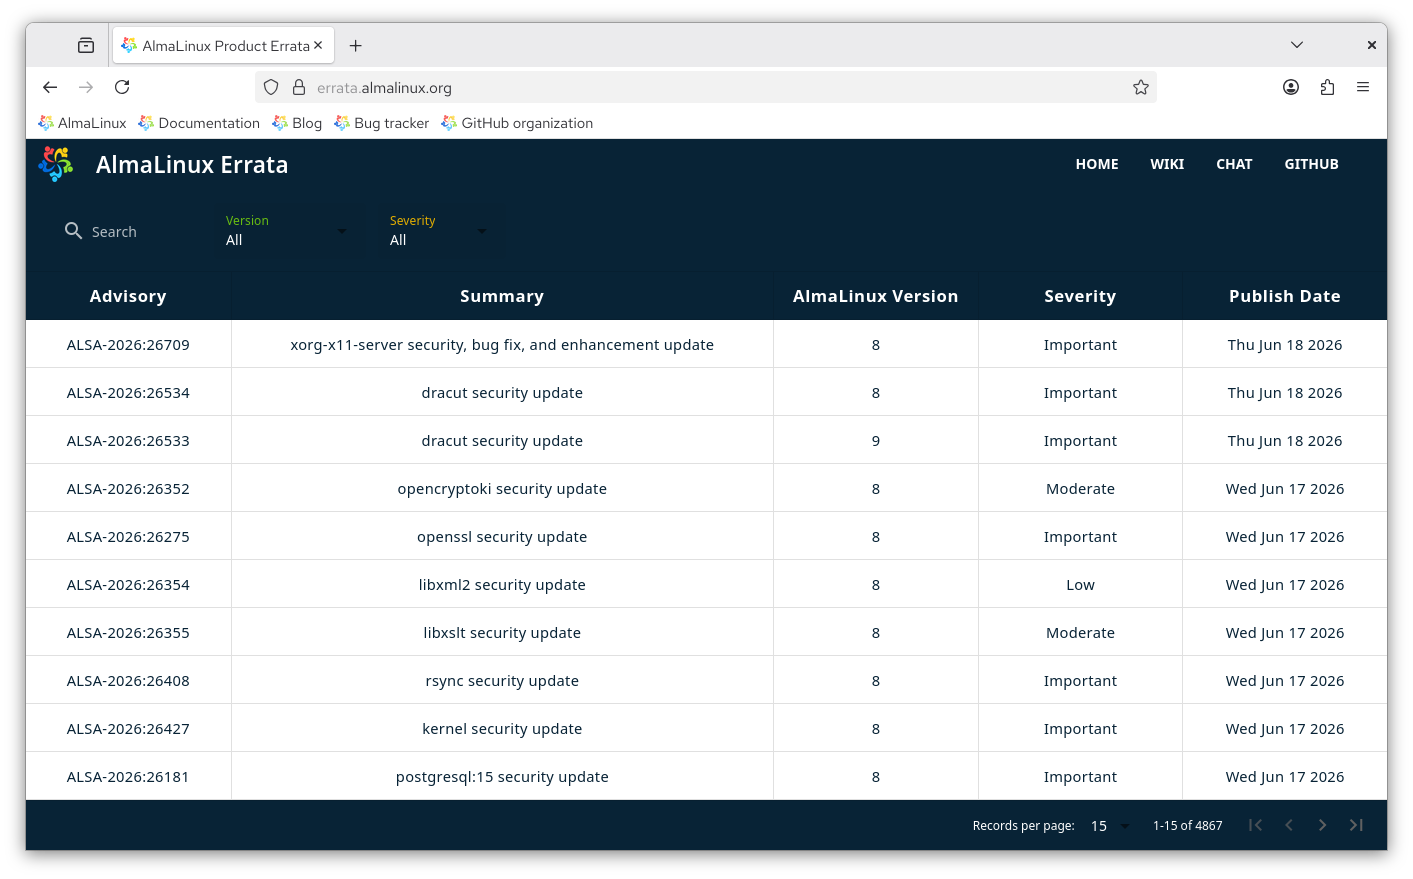
Öffentliche Errata und Sicherheitshinweise für jede Korrektur, die wir ausliefern.
Überprüfbare Lieferkette
Signierte Pakete und ein Software-Bill-of-Materials, das Sie überprüfen können.
Konformität und Hardening
OpenSCAP-, OVAL- und CIS-Werkzeuge, um Ihre Systeme zu prüfen und zu härten.
Unabhängige Zertifizierung
FIPS-140-3-validiert und Common-Criteria-zertifiziert, weitere laufen an.
Was wir bieten
Das sind die Bausteine, die AlmaLinux Ihnen gibt, um Ihre Systeme zu sichern, zu überprüfen und zu auditen – von den Sicherheitshinweisen, die wir veröffentlichen, bis zu den Werkzeugen, die Sie selbst einsetzen. Sie können auch die AlmaLinux Security-Mailingliste abonnieren, um Sicherheitshinweise zu erhalten, sobald sie veröffentlicht werden.
Errata und Sicherheitshinweise
Wir veröffentlichen Errata für Sicherheitsprobleme und Bugfixes, mit Analyse ihrer Bedeutung.
Signierte Pakete
Jedes Paket ist mit einem GPG-Schlüssel signiert und wird beim Installieren standardmäßig überprüft.
Konformität und Hardening
Prüfen und härten Sie Ihre Systeme mit den OpenSCAP- und SCAP-Workbench-Leitfäden und dem CIS Benchmark.
Schwachstellendaten
Öffentliche OVAL-Streams liefern maschinenlesbare Schwachstelleninformationen für AlmaLinux OS 8, 9 und 10.
Software Bill of Materials
Unser Build-System erzeugt ein SBOM für Nachverfolgbarkeit und Sicherheit der Lieferkette.
Secure Boot
AlmaLinux unterstützt Secure Boot mit einem von Microsoft signierten Shim, sodass Systeme nur vertrauenswürdige Software starten.
Wie wir auf Sicherheitsprobleme reagieren
Das Volumen offengelegter Schwachstellen steigt weiter, und KI-gestützte Recherche, Proof-of-Konzept-Erstellung und öffentliche Offenlegung beschleunigen es zusätzlich. Keine Distribution kann versprechen, jede Schwachstelle nach jedem Zeitplan zu beheben. Was wir anbieten, ist ein klarer, konsistenter Prozess, wie wir damit umgehen.
Patchen aus dem Upstream
Wir folgen dem Upstream bei den meisten Patches. AlmaLinux OS wird aus denselben Quellen wie der Rest des Enterprise-Linux-Ökosystems gebaut, sodass wir Upstream-Korrekturen bauen, testen und veröffentlichen, sobald sie eintreffen. Jede Sicherheitskorrektur erscheint als Advisory (ein ALSA), bewertet als Kritisch, Wichtig, Moderat oder Niedrig, mit maschinenlesbaren OVAL- und OSV-Daten und einer Ankündigung auf der Security-Mailingliste.
Patchen vor dem Upstream
Manchmal ist ein Problem für die Community wichtig genug, dass wir einen Patch vor dem Upstream anwenden. Diese werden von ALESCo, dem AlmaLinux Engineering Steering Committee, geprüft und genehmigt, das die technische Richtung der Distribution lenkt. Wenn der Upstream seine eigene Korrektur veröffentlicht, richten wir uns daran aus. Wo immer möglich oder angebracht, senden wir auch Patches, die wir upstream veröffentlicht haben: Alle sollen von der Arbeit der Open Source profitieren. Jeder kann anfordern, dass ein Patch geprüft wird, indem er ihn im ALESCo-Kanal auf chat.almalinux.org. Einige Beispiele für Patches, die wir veröffentlicht oder zum Testen bereitgestellt haben:
Direktmeldungen
Wie wir ein direkt an uns gemeldetes Problem behandeln, hängt davon ab, was es betrifft. Wir bemühen uns, Meldungen innerhalb von 2 bis 3 Tagen zu bestätigen.
- OS-Probleme, die eine koordinierte Offenlegung benötigen: senden Sie eine E-Mail an security@almalinux.org, damit wir einen verantwortungsvollen Patch und eine Veröffentlichung koordinieren können.
- OS-Probleme, die keine Koordination benötigen: melden Sie sie auf bugs.almalinux.org.
- Alles, was nicht das Betriebssystem selbst ist, wie etwa ELevate oder diese Website: öffnen Sie ein Issue im Repository dieses Projekts.
Wenn eine Direktmeldung tatsächlich ein Upstream-Problem ist, verweisen wir Sie darauf, es upstream zu melden, damit es an der Quelle für alle behoben wird. Kritische Probleme, die auf der Mailingliste gemeldet werden, werden zum Datum der Offenlegung gepatcht. Sehen Sie unsere Richtlinie zur Offenlegung von Schwachstellen für alle Details.
Unabhängige Zertifizierungen
Eine formelle Zertifizierung durch Dritte stützt unsere Sicherheitsarbeit mit unabhängiger Validierung. AlmaLinux OS ist FIPS-140-3-validiert und Common-Criteria-zertifiziert, weitere laufen an.
GPG-Schlüssel
AlmaLinux signiert alle Pakete mit einem GPG-Schlüssel, standardmäßig von dnf und grafischen Update-Werkzeugen überprüft. Wir empfehlen, die Paketsignatur vor der Installation zu überprüfen.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Abgelaufen, bleibt aber ein vertrauenswürdiger Schlüssel.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure-Boot-Zertifikate
AlmaLinux bietet Secure-Boot-Unterstützung ab Version 8.4. Sein Shim durchläuft die Offizielle Review und wird von Microsoft signiert. Dem AlmaLinux-Shim vertrauen diese Zertifikate:
Aktuell
| Zertifikat | Signiert für: | Geprüft von: | Gültigkeit |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Läuft ab 14.03.2034 |
Vorherige
Diese Zertifikate sind abgelaufen, werden aber weiterhin vertraut.
| Zertifikat | Signiert für: | Geprüft von: | Gültigkeit |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Abgelaufen 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Abgelaufen 19.01.2025 |
Bleiben Sie auf dem Laufenden
Melden Sie eine Schwachstelle, abonnieren Sie Sicherheitshinweise oder sprechen Sie direkt mit uns über Sicherheit.
