Sikkerhed hos AlmaLinux
AlmaLinux OS er bygget til at være gennemsigtigt, verificerbart og uafhængigt certificeret. Fra signeret pakker og offentlige errata til overholdelsesværktøjer og formelle certificeringer – her er, hvordan vi hjælper dig med at stole på systemet under dit arbejde.
Sådan nærmer vi os sikkerhed
Fire idéer former alt, hvad vi gør omkring sikkerhed: hold det gennemsigtigt, gør det verificerbart, giv dig værktøjerne til at bevise overholdelse, og bak det op med uafhængig certificering.
Gennemsigtighed
Offentlige errata og sikkerhedsmeddelelser til hver rettelse, vi udgiver.
Verificerbar forsyningskæde
Signerede pakker og en Software Bill of Materials, du kan kontrollere.
Overholdelse og hårdning
OpenSCAP-, OVAL- og CIS-værktøjer til at revidere og hårdne dine systemer.
Uafhængig certificering
FIPS 140-3-valideret og Common Criteria-certificeret, med mere undervejs.
Hvad vi leverer
Dette er de byggesten, AlmaLinux giver dig til at sikre, verificere og revidere dine systemer – fra de meddelelser, vi udgiver, til de værktøjer, du selv kører. Du kan også tilmelde dig AlmaLinux-sikkerhedsmailingliste for at få sikkerhedsmeddelelser, så snart de udgives.
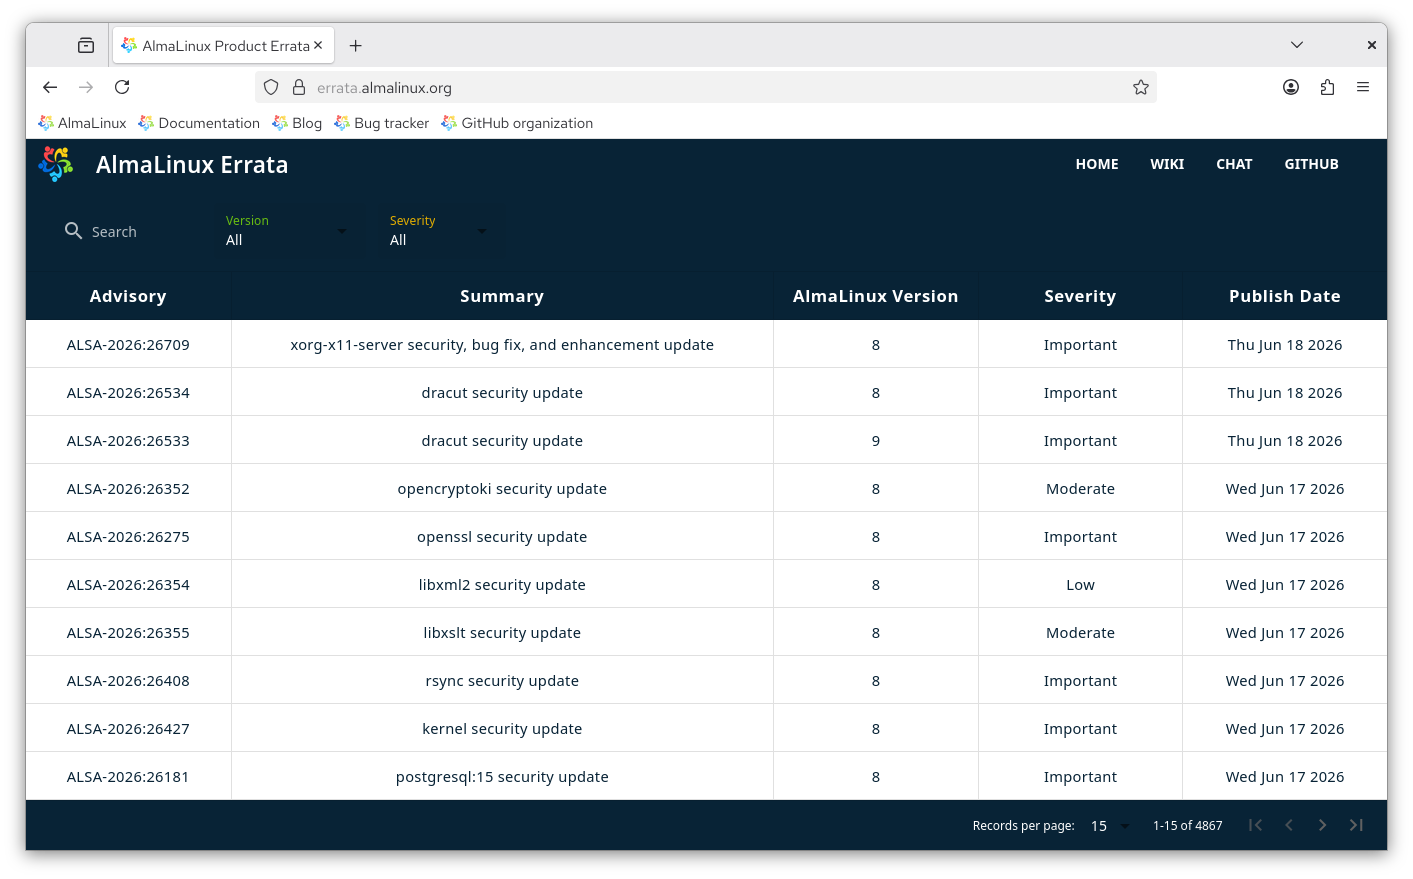
Errata og sikkerhedsmeddelelser
Vi udgiver errata til sikkerhedsproblemer og fejlrettelser med en analyse af deres betydning.
Signerede pakker
Hver pakke signeres med en GPG-nøgle og verificeres som standard, når du installerer den.
Overholdelse og hårdning
Revidér og hårdn dine systemer med OpenSCAP- og SCAP Workbench-vejledningerne og CIS Benchmark.
Sårbarhedsdata
Offentlige OVAL-strømme leverer maskinlæsbare sårbarhedsoplysninger til AlmaLinux OS 8, 9 og 10.
Software Bill of Materials
Vores byggesystem producerer en SBOM til sporbarhed og sikkerhed i forsyningskæden.
Secure Boot
AlmaLinux understøtter Secure Boot med en shim, der er signeret af Microsoft, så systemer kun starter betroet software.
Sådan reagerer vi på sikkerhedsproblemer
Mængden af offentliggjorte sårbarheder bliver ved med at stige, og AI-understøttet forskning, udvikling af proof-of-concept og offentliggørelse accelererer det yderligere. Ingen distribution kan love at rette hver sårbarhed på hver tidsplan. Det, vi kan tilbyde, er en klar og konsekvent proces for, hvordan vi håndterer dem.
Rettelser fra upstream
Vi følger upstream for de fleste rettelser. AlmaLinux OS bygges fra de samme kilder som resten af enterprise Linux-økosystemet, så når upstream-rettelser lander, bygger, tester og udgiver vi dem. Hver sikkerhedsrettelse udgives som en meddelelse (en ALSA), klassificeret som Critical, Important, Moderate eller Low, med maskinlæsbare OVAL- og OSV-data og en annoncering til sikkerhedsmailinglisten.
Rettelser før upstream
Nogle gange betyder et problem nok for fællesskabet til, at vi anvender en rettelse før upstream. Disse gennemgås og godkendes af ALESCo, AlmaLinux Engineering Steering Committee, som leder distributionens tekniske retning. Når upstream udgiver sin egen rettelse, genalignerer vi os med den. Hver gang det er muligt eller hensigtsmæssigt sender vi også rettelser, vi har udgivet, videre til upstream: alle bør nyde godt af open source-arbejdet. Alle kan anmode om, at en rettelse overvejes, ved at rejse den i ALESCo-kanalen på chat.almalinux.org. Nogle eksempler på rettelser, vi har udgivet eller stillet til rådighed til test:
Direkte referencer
Hvordan vi håndterer et problem, der rapporteres direkte til os, afhænger af, hvad det påvirker. Vi sigter mod at kvittere for rapporter inden for 2 til 3 dage.
- Styresystemsproblemer, der kræver koordineret offentliggørelse: skriv til security@almalinux.org, så vi kan koordinere en ansvarlig rettelse og udgivelse.
- Styresystemsproblemer, der ikke kræver koordinering: indsend dem på bugs.almalinux.org.
- Alt, der ikke er selve styresystemet, såsom ELevate eller dette websted: åbn et issue i det projekts repository.
Hvis en direkte rapport i virkeligheden er et upstream-problem, henviser vi dig til at rapportere det upstream, så det rettes ved kilden for alle. Kritiske problemer, der rapporteres til linux-distros-mailinglisten, rettes på offentliggørelsesdatoen. Se vores politik for offentliggørelse af sårbarheder for fulde detaljer.
Uafhængige certificeringer
Formel tredjepartscertificering bakker vores sikkerhedsarbejde op med uafhængig validering. AlmaLinux OS er FIPS 140-3-valideret og Common Criteria-certificeret, med mere undervejs.
GPG-nøgler
AlmaLinux signerer alle pakker med en GPG-nøgle, som standard verificeres af dnf og grafiske opdateringsværktøjer. Vi anbefaler at verificere en pakkes signatur, før du installerer.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Udløbet, men forbliver en betroet nøgle.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Secure Boot-certifikater
AlmaLinux leverer Secure Boot-understøttelse fra udgivelsen 8.4. Dets shim består officiel gennemgang og signeres af Microsoft. AlmaLinux-shimmen stoler på disse certifikater:
Aktuel
| Certifikat | Signeret for: | Verificeret af: | Gyldighed |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Udløber 14.03.2034 |
Forrige
Disse certifikater er udløbet, men forbliver betroede.
| Certifikat | Signeret for: | Verificeret af: | Gyldighed |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Udløbet 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Udløbet 19.01.2025 |
Bliv i løkken
Rapportér en sårbarhed, tilmeld dig meddelelser, eller tal sikkerhed direkte med os.
