Zabezpečení na AlmaLinux
AlmaLinux OS je navržen tak, aby byl transparentní, ověřitelný a nezávisle certifikovaný. Od podepsaných balíčků a veřejných errat až po nástroje pro soulad a formální certifikace – takto vám pomáháme důvěřovat systému pod vaší prací.
Bezpečnostní doporučení Nahlásit zranitelnost Bezpečnostní chat
Jak přistupujeme k zabezpečení
Čtyři myšlenky utvářejí vše, co děláme v oblasti zabezpečení: udržet jej transparentní, učinit jej ověřitelným, dát vám nástroje k prokázání souladu a podložit jej nezávislou certifikací.
Transparentnost
Veřejná errata a doporučení pro každou opravu, kterou vydáme.
Ověřitelný dodavatelský řetězec
Podepsané balíčky a seznam softwarových komponent, který můžete ověřit.
Soulad a zpevnění
Nástroje OpenSCAP, OVAL a CIS pro audit a zpevnění vašich systémů.
Nezávislá certifikace
Certifikován FIPS 140-3 a Common Criteria, další probíhají.
Co poskytujeme
To jsou stavební bloky, které vám AlmaLinux dává k zabezpečení, ověření a auditu vašich systémů – od doporučení, která zveřejňujeme, až po nástroje, které spouštíte sami. Můžete se také přihlásit k odběru Mailing list pro zabezpečení AlmaLinux abyste dostali doporučení ihned po jejich zveřejnění.
Errata a doporučení
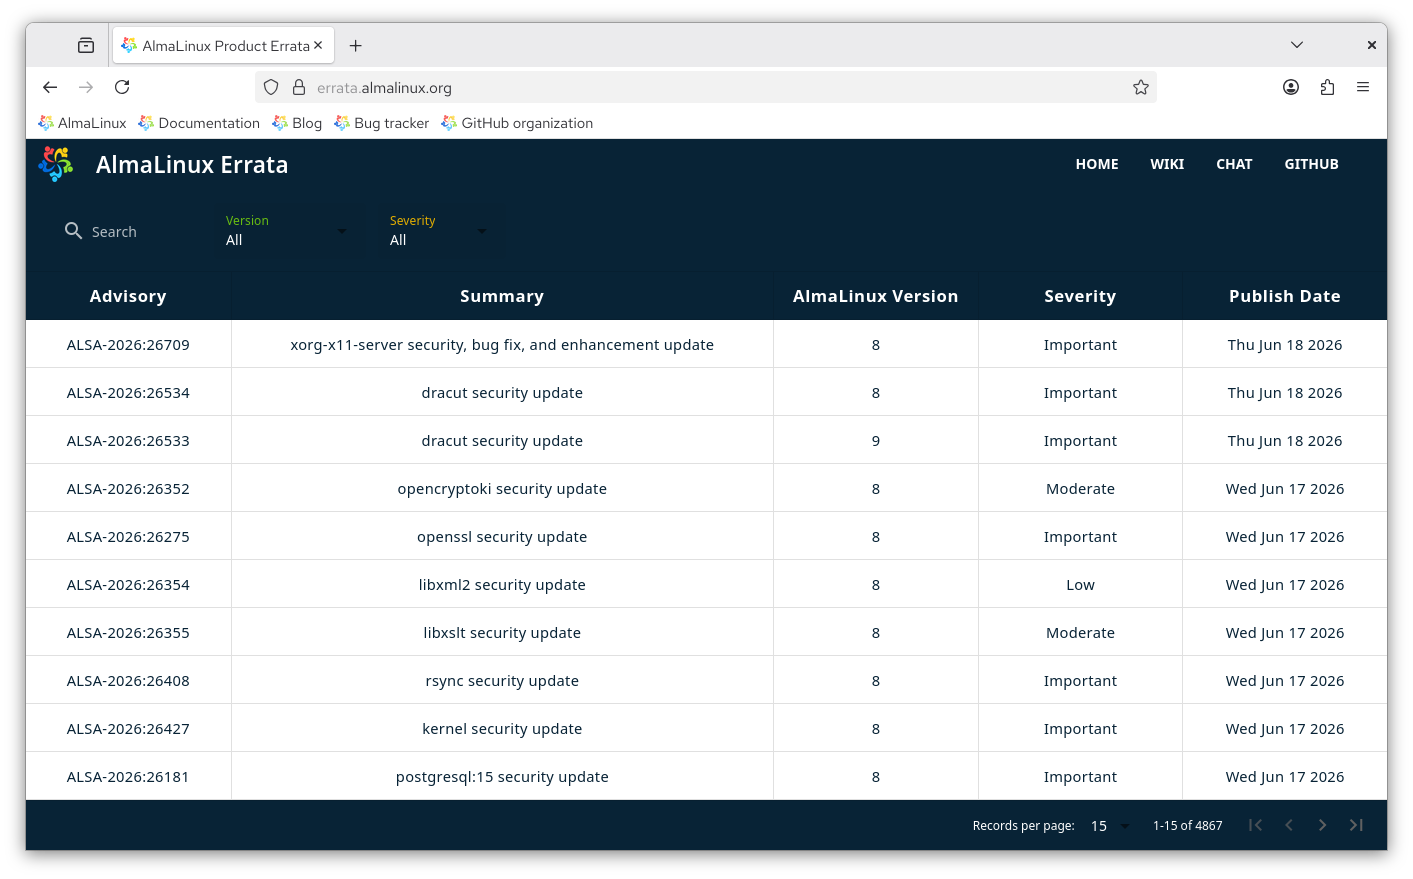
Zveřejňujeme errata pro problémy se zabezpečením a opravy chyb, včetně analýzy jejich významu.
Podepsané balíčky
Každý balíček je podepsán klíčem GPG a ve výchozím nastavení se při instalaci ověřuje.
Soulad a zpevnění
Auditujte a zpevněte své systémy pomocí průvodců OpenSCAP a SCAP Workbench a CIS Benchmark.
Data o zranitelnostech
Veřejné OVAL proudy poskytují strojově čitelné informace o zranitelnostech pro AlmaLinux OS 8, 9 a 10.
Seznam softwarových komponent
Náš sestavovací systém vytváří SBOM pro sledovatelnost a zabezpečení dodavatelského řetězce.
Zabezpečené spouštění
AlmaLinux podporuje Secure Boot s shim podepsaným společností Microsoft, takže systémy spouštějí pouze důvěryhodný software.
Jak reagujeme na problémy se zabezpečením
Objem zveřejněných zranitelností neustále roste a výzkum s pomocí AI, vytváření proof-of-concept a veřejné zveřejňování jej dále zrychlují. Žádná distribuce nemůže slíbit opravu každé zranitelnosti v každém časovém rámci. Co můžeme nabídnout, je jasný a konzistentní proces, jak s nimi zacházíme.
Záplatování z upstreamu
Pro většinu záplat sledujeme upstream. AlmaLinux OS je sestaven ze stejných zdrojů jako zbytek ekosystému podnikového Linuxu, takže jakmile upstream vydá opravy, my je sestavíme, otestujeme a zveřejníme. Každá bezpečnostní oprava vychází jako doporučení (ALSA), hodnocené jako Critical, Important, Moderate nebo Low, s čitelnými strojově daty OVAL a OSV a oznámením na bezpečnostní mailing list.
Záplatování před upstreamem
Někdy je problém pro komunitu natolik důležitý, že aplikujeme záplatu před upstreamem. Tyto jsou přezkoumány a schváleny ALESCo, AlmaLinux Engineering Steering Committee, který určuje technický směr distribuce. Když upstream vydá svou vlastní opravu, se s ním opět sladíme. Kdykoli je to možné nebo vhodné, posíláme také záplaty, které jsme vydali upstreamu: každý by měl těžit z práce open source. Každý může požádat o zvážení záplaty jejím zvednutím v Kanál ALESCo na chat.almalinux.org. Pár příkladů záplat, které jsme vydali nebo poskytli k testování:
Přímá hlášení
To, jak zpracujeme problém nahlášený přímo nám, závisí na tom, co ovlivňuje. Snažíme se hlášení potvrdit do 2 až 3 dnů.
- Problémy OS, které potřebují koordinované zveřejnění: pošlete e-mail na security@almalinux.org, abychom mohli koordinovat odpovědnou záplatu a vydání.
- Problémy OS, které nepotřebují koordinaci: nahlašujte je na bugs.almalinux.org.
- Cokoli, co není samotný operační systém, jako je ELevate nebo tato webová stránka: otevřete issue v repozitáři tohoto projektu.
Pokud je přímé hlášení ve skutečnosti problémem upstreamu, směrujeme vás, abyste jej nahlásili upstreamu, aby byl opraven u zdroje pro všechny. Zásadní problémy nahlášené na mailing list linux-distros jsou záplatovány ke dni zveřejnění. Viz naše politika zveřejňování zranitelností pro úplné podrobnosti.
Nezávislé certifikace
Formální, certifikace třetí strany podpírá naši bezpečnostní práci nezávislou validací. AlmaLinux OS je certifikován FIPS 140-3 a Common Criteria, další probíhají.
Klíče GPG
AlmaLinux podepisuje všechny balíčky klíčem GPG, který je ve výchozím nastavení ověřován dnf a grafickými aktualizačními nástroji. Před instalací doporučujeme podpis balíčku ověřit.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Prošla platnost, ale zůstává důvěryhodným klíčem.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certifikáty Secure Boot
AlmaLinux poskytuje podporu Secure Boot od vydání 8.4. Jeho shim prochází oficiální kontrolou a je podepsán společností Microsoft. Shim AlmaLinux důvěřuje těmto certifikátům:
Aktuální
| Certifikát | Podepsáno pro: | Ověřeno: | Platnost |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Platnost do 14.03.2034 |
Předchozí
Tyto certifikáty vypršely, ale zůstávají důvěryhodné.
| Certifikát | Podepsáno pro: | Ověřeno: | Platnost |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Prošla platnost 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Prošla platnost 19.01.2025 |
Zůstaňte v obraze
Nahlaste zranitelnost, přihlaste se k odběru doporučení nebo s námi přímo proberte zabezpečení.