Seguretat a AlmaLinux
AlmaLinux OS es construeix per ser transparent, verificable i certificat de manera independent. Des de paquets signats i errata pública fins a eines de compliment i certificacions formals, d'aquesta manera pot confiar en el sistema que hi ha a sota de la seva feina.
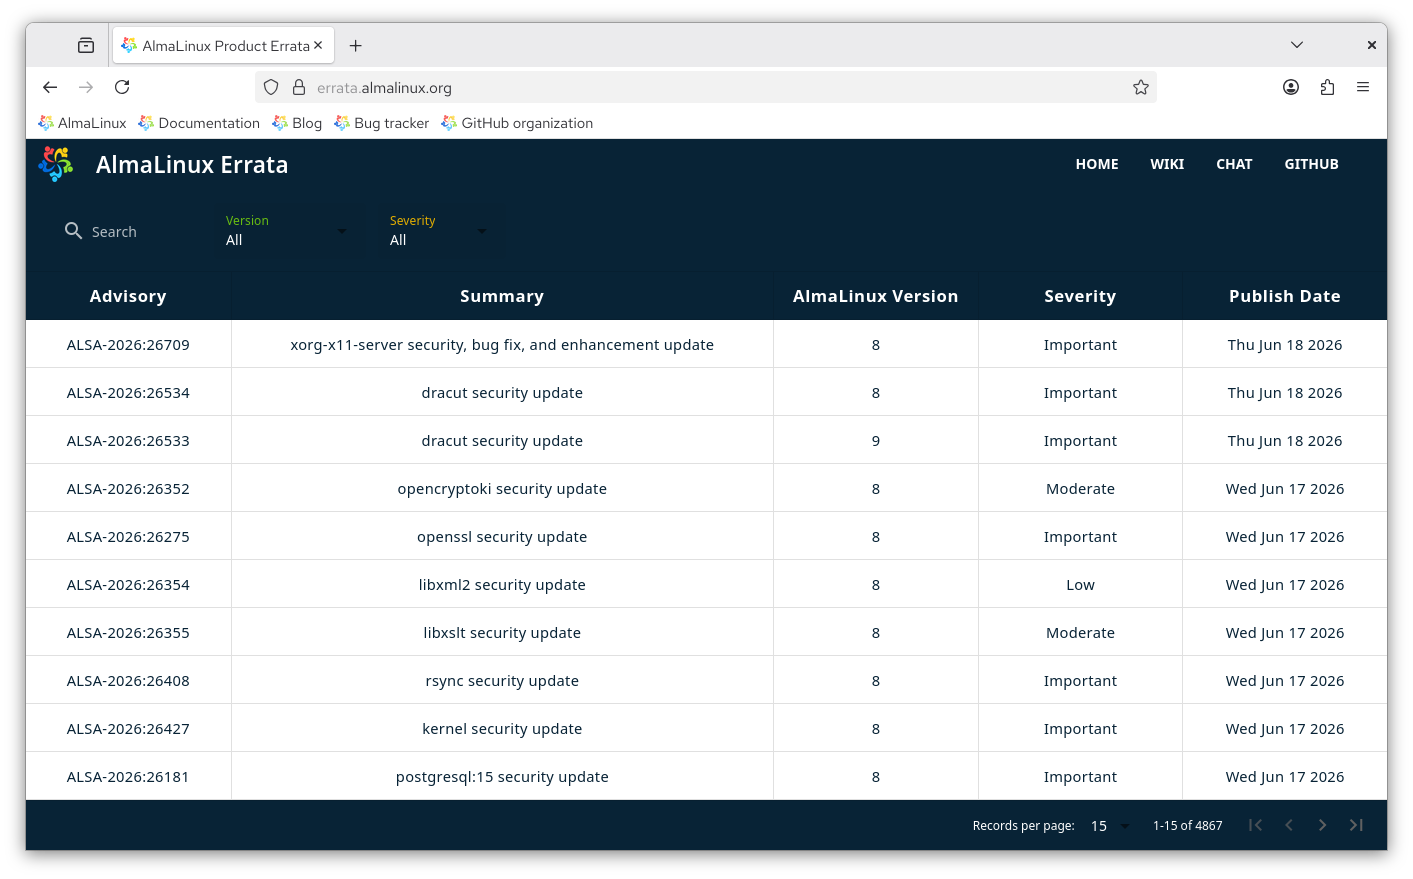
Avisos de seguretat Informar d'una vulnerabilitat Xat de seguretat
Com abordem la seguretat
Quatre idees donen forma a tot el que fem en matèria de seguretat: mantenir-la transparent, fer-la verificable, oferir eines per demostrar el compliment i recolzar-la amb una certificació independent.
Transparència
Errata i avisos públics per a cada correcció que publiquem.
Cadena de subministrament verificable
Paquets signats i una llista de materials del programari que pot comprovar.
Compliment i enfortiment
Eines d'OpenSCAP, OVAL i CIS per auditar i enfortir els seus sistemes.
Certificació independent
Validat per FIPS 140-3 i certificat per Common Criteria, amb més en curs.
Què oferim
Aquests són els elements de construcció que AlmaLinux li dóna per assegurar, verificar i auditar el seu sistema, des dels avisos que publiquem fins a les eines que executa vostè mateix. També pot subscriure's a la Llista de correu de seguretat d'AlmaLinux per rebre els avisos tan aviat com es publiquin.
Errata i avisos
Publiquem errata per a problemes de seguretat i correccions d'errors, amb anàlisi de la seva rellevància.
Paquets signats
Cada paquet està signat amb una clau GPG i es verifica per defecte quan l'instal·la.
Compliment i enfortiment
Auditi i enforteixi els seus sistemes amb les guies OpenSCAP i SCAP Workbench i el CIS Benchmark.
Dades de vulnerabilitats
Els fluxos OVAL públics proporcionen informació de vulnerabilitats llegible per màquina per a AlmaLinux OS 8, 9 i 10.
Llista de materials del programari
El nostre Sistema de compilació produeix un SBOM per a la traçabilitat i la seguretat de la cadena de subministrament.
Arrencada segura
AlmaLinux admet Secure Boot, amb un shim signat per Microsoft, perquè els sistemes només arrenquin programari de confiança.
Com responem als problemes de seguretat
El volum de vulnerabilitats divulgades continua creixent, i la investigació assistida per IA, la creació de proves de concepte i la divulgació pública ho acceleren encara més. Cap distribució pot prometre corregir cada vulnerabilitat en qualsevol termini. El que podem oferir és un procés clar i coherent de com les gestionem.
Pedaços del projecte original
Seguim el projecte original per a la major part dels pedaços. AlmaLinux OS es construeix a partir de les mateixes fonts que la resta de l'ecosistema d'Enterprise Linux, així que, a mesura que arriben correccions al projecte original, les construïm, les provem i les publiquem. Cada correcció de seguretat es publica com a avís (un ALSA), qualificada com a Crítica, Important, Moderada o Baixa, amb dades OVAL i OSV llegibles per màquina i un anunci a la llista de correu de seguretat.
Pedaços abans del projecte original
De vegades una incidència té prou importància per a la comunitat com perquè apliquem un pedaç abans del projecte original. Aquests els revisa i aprova ALESCo, el comitè de direcció d'enginyeria d'AlmaLinux, que guia la direcció tècnica de la distribució. Quan el projecte original publica la seva pròpia correcció, nosaltres ens hi tornem a alinear. Sempre que sigui possible o adequat, també enviem pedaços que hem publicat al projecte original: tothom hauria de beneficiar-se de la feina del codi obert. Qualsevol pot sol·licitar que es consideri un pedaç plantejant-lo a la Canal d'ALESCo a chat.almalinux.org. Alguns exemples de pedaços que hem publicat o proporcionat per a proves:
Informes directes
Com gestionem una incidència reportada directament a nosaltres depèn del que afecti. Ens proposem reconèixer els informes dins de 2 a 3 dies.
- Incidències del sistema operatiu que necessiten divulgació coordinada: escrigui a security@almalinux.org perquè puguem coordinar un pedaç responsable i la publicació.
- Incidències del sistema operatiu que no necessiten coordinació: registri-les a bugs.almalinux.org.
- Qualsevol cosa que no sigui el sistema operatiu en si, com ELevate o aquest lloc web: obri una incidència al repositori d'aquell projecte.
Si una denúncia directa és en realitat una incidència al projecte original, us indiquem que la reporteu al projecte original perquè es corregeixi a l'origen per a tothom. Les incidències crítiques reportades a la llista de correu linux-distros es pedacen el dia de la divulgació. Vegi la nostra la política de divulgació de vulnerabilitats per a més detalls.
Certificacions independents
La certificació formal de terceres parts recolza la nostra feina de seguretat amb una validació independent. AlmaLinux OS està validat per FIPS 140-3 i certificat per Common Criteria, amb més en curs.
Claus GPG
AlmaLinux signa tots els paquets amb una clau GPG, verificada per defecte per dnf i les eines gràfiques d'actualització. Recomanem verificar la signatura d'un paquet abans d'instal·lar-lo.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Caducada, però continua sent una clau de confiança.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Certificats de Secure Boot
AlmaLinux admet Secure Boot a partir de la versió 8.4. El seu shim passa la revisió oficial i està signat per Microsoft. El shim d'AlmaLinux confia en aquests certificats:
Actual
| Certificat | Signat per a: | Verificat per: | Validesa |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Caduca 14.03.2034 |
Anterior
Aquests certificats han caducat però continuen sent de confiança.
| Certificat | Signat per a: | Verificat per: | Validesa |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Caducada 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Caducada 19.01.2025 |
Mantingui's al dia
Informi d'una vulnerabilitat, subscrigui's als avisos o parli de seguretat amb nosaltres directament.
